

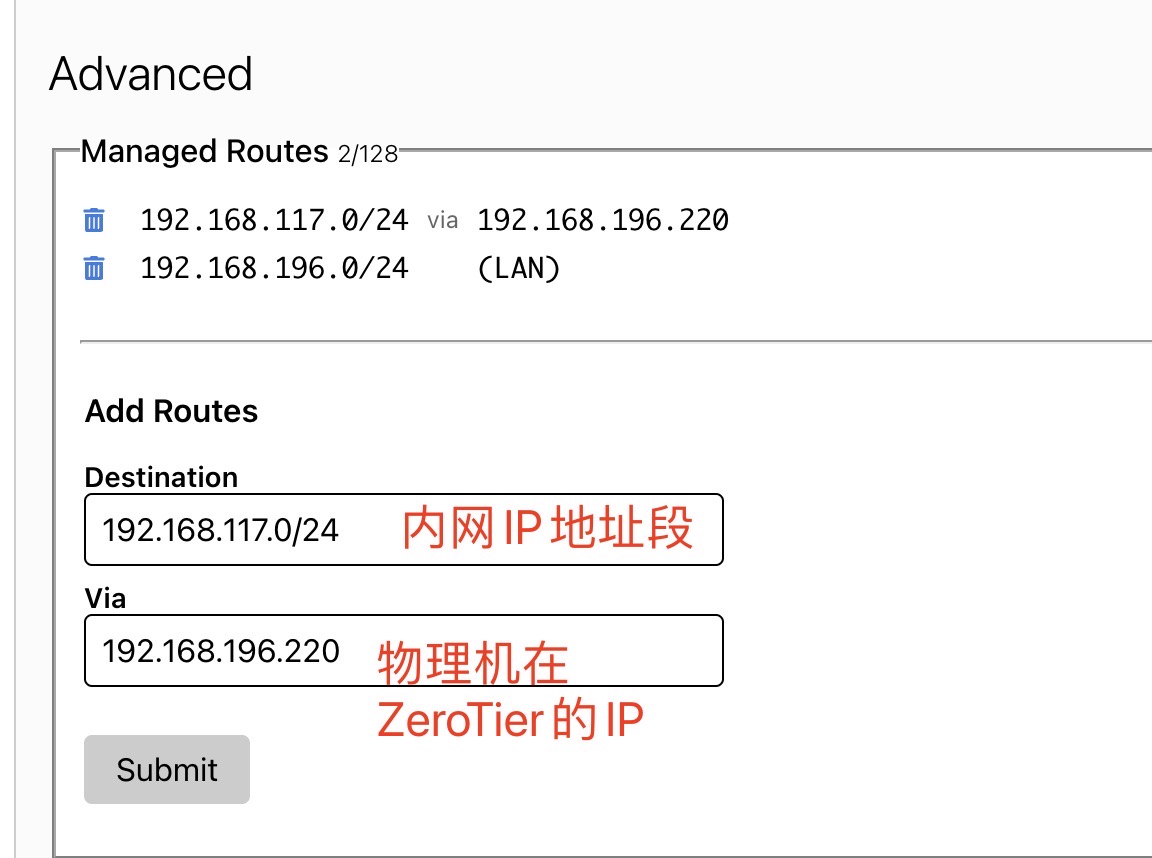
Zerotier配置内网流量转发
内容提要
本文介绍了如何通过Zerotier配置内网流量转发,包括启用IP转发、设置物理和虚拟网卡、添加iptables规则以实现网络地址转换和数据包转发,确保内部网络设备能够通过公共IP与外部通信,并支持返回流量,最后保存配置以便其他Zerotier网络设备访问内网。
延伸解读
IP转发与网卡配置要点
文章首先要求启用IP转发,使用sysctl命令临时开启,并建议执行sysctl -p使配置生效。随后通过ip a查看网卡,明确物理网卡ens33和Zerotier虚拟网卡ztnfanm5kw的IP地址。这些步骤是后续iptables规则的基础,读者需根据实际环境替换网卡名称,避免直接照搬示例导致规则失效。
三条iptables规则的作用解析
文章详细解释了三条规定:第一条在nat表POSTROUTING链添加MASQUERADE,实现源地址伪装,让内网设备通过公共IP通信;第二条在filter表FORWARD链允许已建立或相关的返回流量从物理网卡进入虚拟网卡;第三条允许从虚拟网卡进入物理网卡的转发流量。三者配合完成NAT和双向转发。
配置保存与访问验证
完成规则添加后,文章使用iptables-save保存配置,但未说明如何持久化到开机自动加载。读者需注意,若未额外配置,重启后规则可能丢失。保存后,另一台加入同一Zerotier网络的机器即可访问内网其他设备,验证了转发配置的有效性。
Q&A
如何启用Zerotier的IP转发功能?
使用命令'sudo sysctl -w net.ipv4.ip_forward=1'来启用IP转发。
在Zerotier中如何设置物理和虚拟网卡?
通过环境变量设置物理网卡和Zerotier虚拟网卡,例如:export PHY_IFACE=ens33和export ZT_IFACE=ztnfanm5kw。
Zerotier的iptables规则有哪些?
主要有三条规则:源地址伪装、允许返回流量和转发内部网络数据包。
如何保存Zerotier的iptables配置?
使用命令'iptables-save'来保存iptables配置。
Zerotier的源地址伪装规则有什么作用?
源地址伪装规则允许内部网络设备通过一个公共IP地址进行外部通信。
如何确保返回流量能够进入内部网络?
通过iptables规则允许与已有连接相关或已经建立的连接的数据包进入内部网络。
