

邮件翻垃圾
内容提要
作者喜欢翻看垃圾邮件以了解诈骗手法并提高警惕。近期见到两类典型骗局:一是冒充云服务催缴费用或信用卡过期,与正规SaaS续费提醒难以区分;二是冒充名人建立可信度,诱导回复套取银行信息。最后他发现一封看似借政府项目行骗的邮件,经核查域名和邮件头,竟是美国国税局官方邮件被误判为垃圾邮件,令他颇有“大海捞针”的成就感。
延伸解读
钓鱼邮件与正规SaaS的模糊边界
作者指出,冒充云服务催缴费用的钓鱼邮件与正规SaaS续费提醒在话术上高度相似,都强调“不更新支付信息就失去访问权”。这种相似性让用户难以仅凭语气判断真伪,也反映出部分合法软件公司的营销策略与勒索软件逻辑存在重叠。读者需注意,即使邮件带有“可信发件人”绿色横幅,也不应直接点击链接,而应通过官方渠道登录账户核实。
无链接钓鱼:先建立信任再套取信息
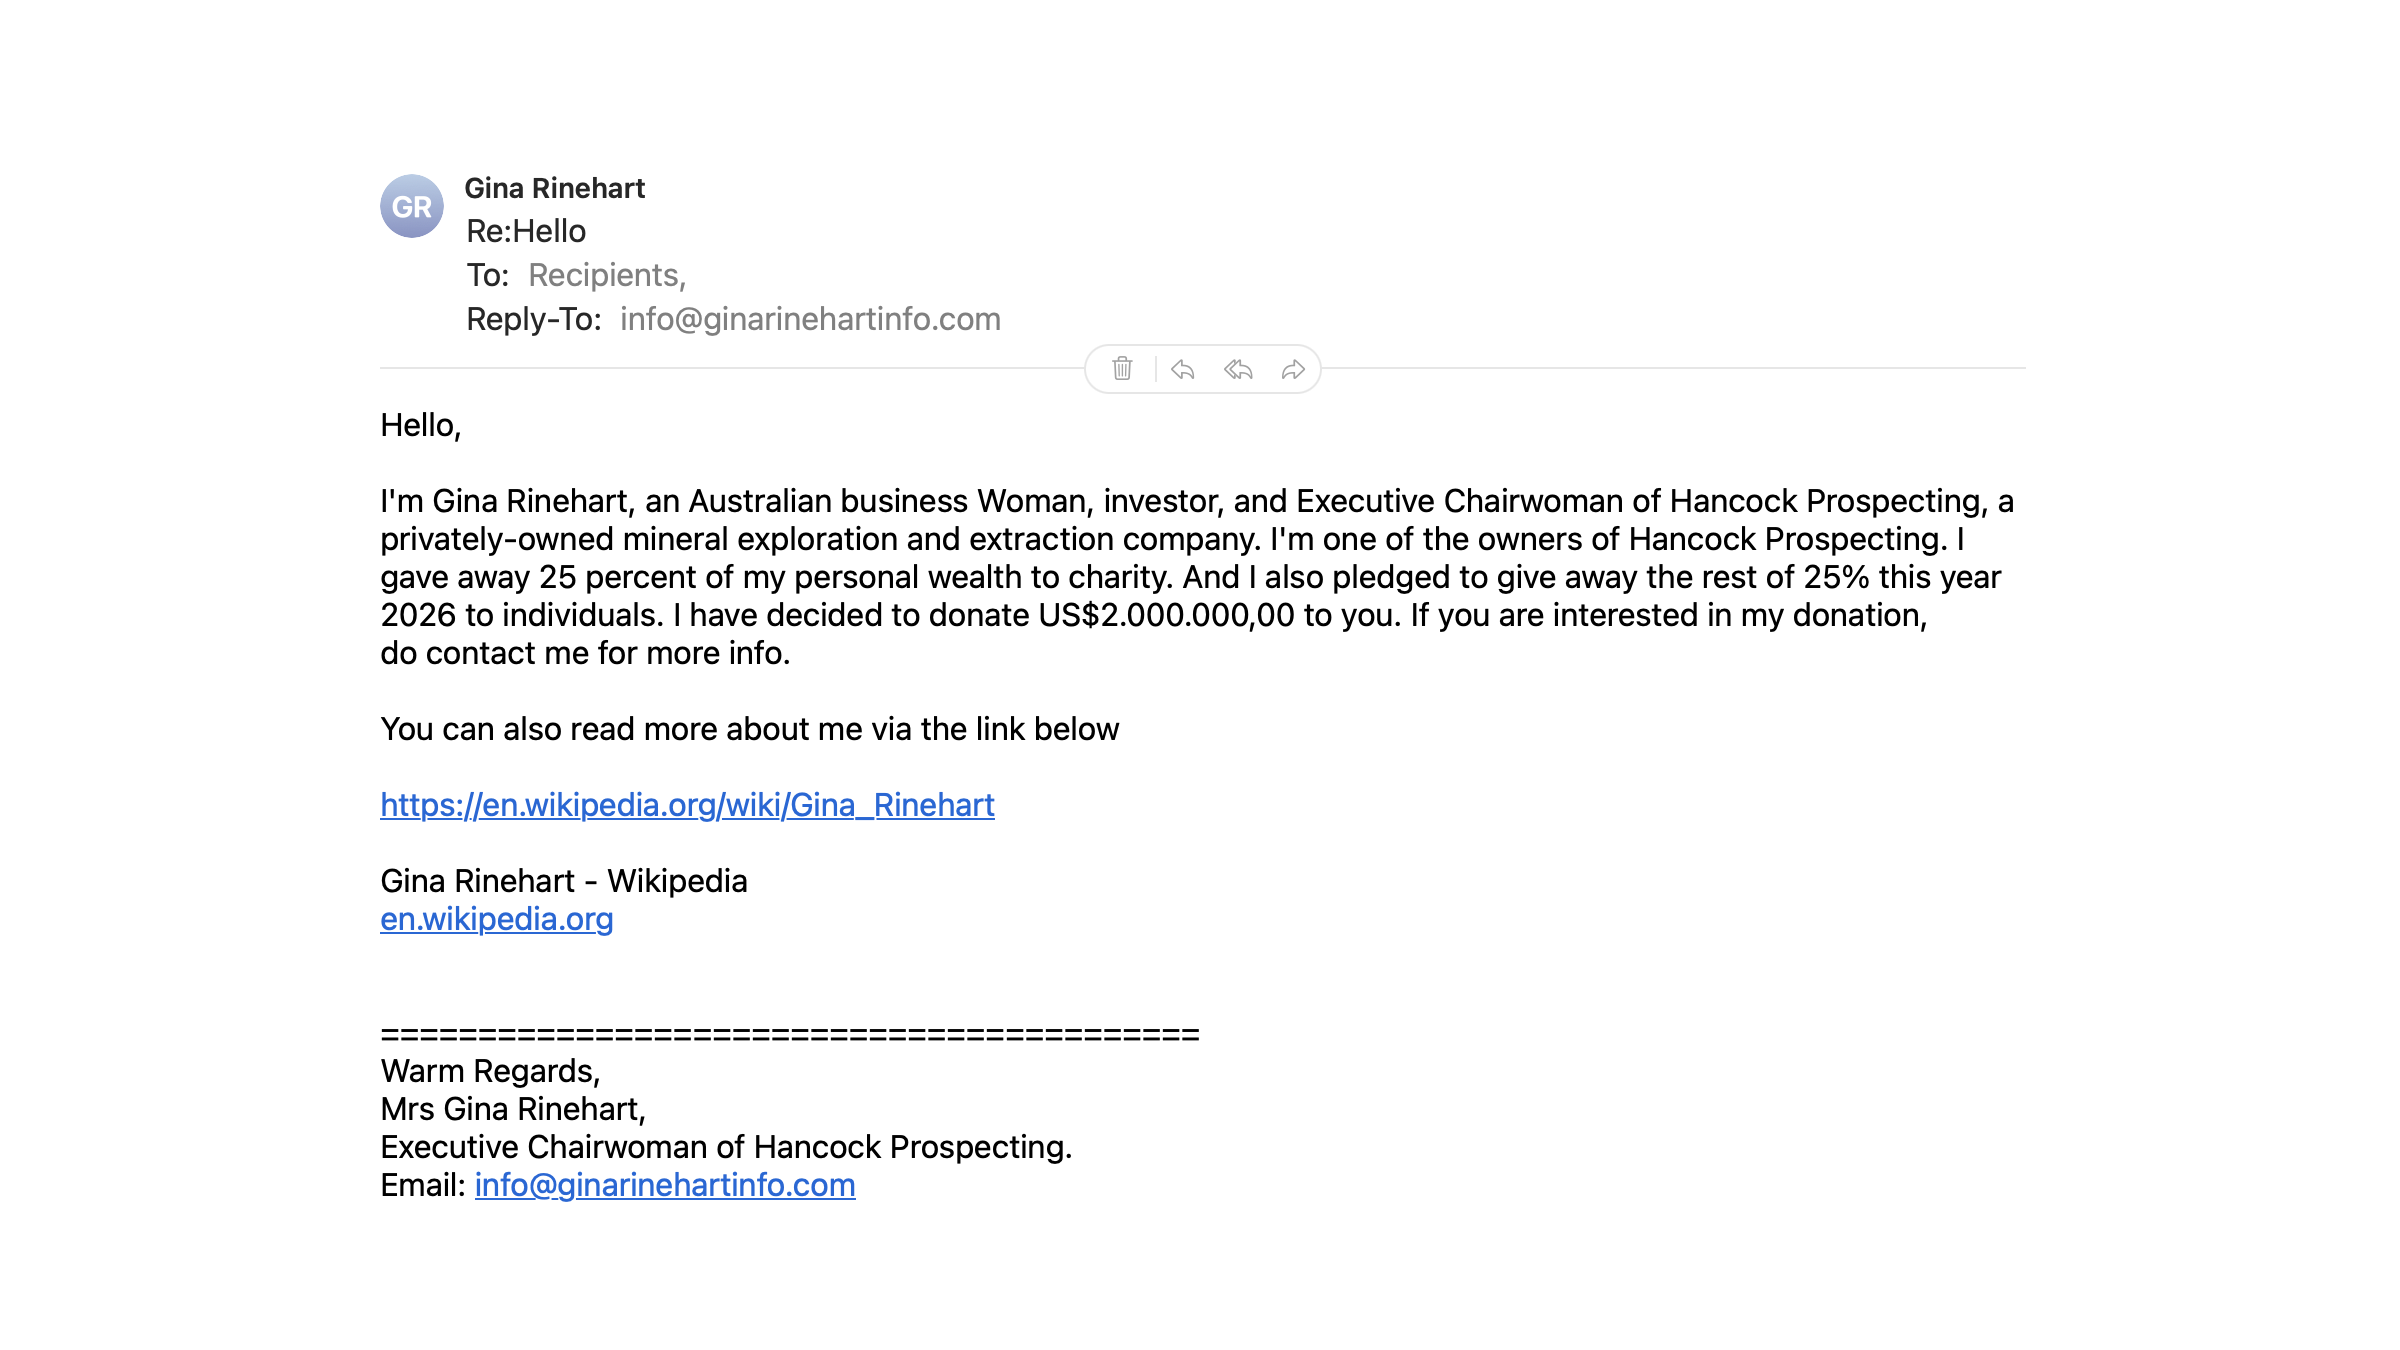
文中第二类骗局冒充名人“Gina Rinehart”,附上维基百科链接以证明身份,但邮件内没有可疑按钮或链接。作者推测,回复邮件后骗子会逐步诱导提供银行信息。这种手法绕过了“不点链接”的常规警惕,利用收件人主动回复来建立对话。读者应意识到,即使邮件看似来自真实人物且无恶意链接,也不应回复陌生邮件,更不要透露敏感信息。
官方邮件被误判:垃圾箱里的“针”
作者在垃圾邮件中发现一封看似借政府项目行骗的邮件,经检查域名和邮件头,确认发件人irs@service.govdelivery.com是美国国税局官方公告地址,链接也指向政府网站。这封合法邮件被Gmail误判为垃圾邮件,说明垃圾邮件过滤并非万无一失。读者应定期检查垃圾箱,对疑似官方邮件通过独立渠道验证,而非仅凭文件夹位置判断真伪。
Q&A
为什么有人会喜欢翻看垃圾邮件?
作者认为翻看垃圾邮件能带来找到“大海捞针”式邮件的多巴胺快感,同时可以了解最新诈骗手法,像接种疫苗一样在受控环境中接触骗术,从而培养对诈骗的免疫力,帮助家人辨别邮件真伪。
最近有哪些常见的云服务账单类诈骗邮件?
常见的有两种:一是声称“你已达到使用限制,不登录将失去访问权限”;二是声称“信用卡已过期,需登录更新信用卡信息以继续使用服务”。这些邮件甚至带有“来自受信任发件人”的绿色横幅来增加迷惑性。
为什么说诈骗邮件和正规SaaS的提醒有时很难区分?
因为正规SaaS公司也会用类似话术,比如“不提供信用卡就会失去访问权限”,这与勒索软件的逻辑相似,导致用户难以仅凭内容判断邮件真伪。
冒充名人的钓鱼邮件有什么特点?
这类邮件不直接提供可疑链接或按钮,而是声称自己是某个名人(如Gina Rinehart),并附上维基百科链接来建立可信度,诱导收件人回复邮件,后续再套取银行信息等敏感信息。
如何判断一封疑似诈骗的政府邮件是否真实?
可以检查邮件中的链接指向、发件人域名和邮件头。例如,service.govdelivery.com是合法域名,irs@service.govdelivery.com被列在美国国税局官网上作为官方发送地址,且邮件中的链接都指向官方认可的网站和应用商店,邮件头也验证通过,则可判断为真实邮件。
作者在垃圾邮件里发现的“大海捞针”是什么?
是一封看似借政府项目行骗的邮件,经核查域名和邮件头后,发现竟是美国国税局的官方邮件被Gmail误判为垃圾邮件,这给作者带来了找到“针”的成就感。
