

「PWN」BasicROP - Ret2Libc
内容提要
本文讨论了利用ret2libc技术进行漏洞利用的过程,包括构造payload、计算偏移和使用gdb调试等步骤。通过分析程序内存布局,利用system函数执行/bin/sh命令,展示了该技术在不同挑战中的应用。
延伸解读
ret2libc技术的应用场景
ret2libc技术主要用于利用程序中的缓冲区溢出漏洞,攻击者可以通过构造特定的payload来执行任意代码。这种技术在CTF比赛和安全研究中非常常见,尤其是在处理32位和64位ELF文件时,理解内存布局和函数调用约定至关重要。
使用gdb调试的重要性
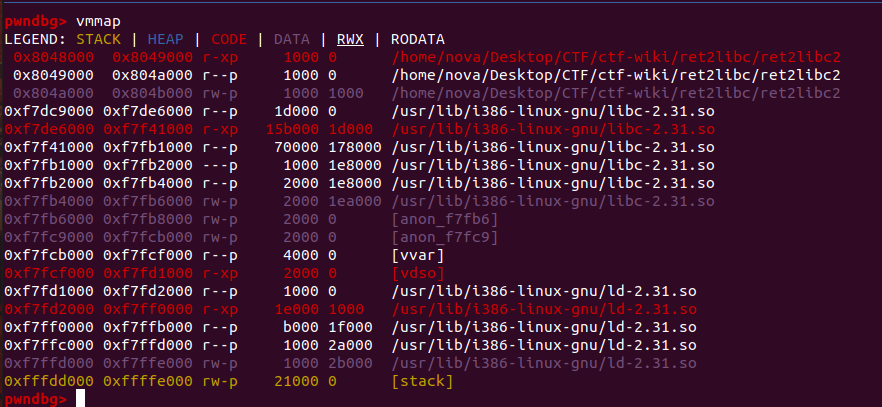
在进行ret2libc攻击时,使用gdb和pwndbg等调试工具可以帮助攻击者精确计算偏移量和定位缓冲区溢出的位置。这些工具不仅可以显示内存状态,还能提供实时的调试信息,极大地提高了攻击的成功率。
libc版本的查找
在进行ret2libc攻击时,了解目标程序所使用的libc版本非常重要。攻击者可以通过泄露函数地址来推算libc的基地址,并利用libc数据库查找对应的版本和偏移。这一过程对于成功构造payload至关重要,尤其是在不同环境中可能存在不同的libc版本。
Q&A
什么是ret2libc技术?
ret2libc技术是一种利用程序漏洞的攻击方法,通过构造特定的payload来执行系统函数,如system,进而执行任意命令。
如何构造ret2libc的payload?
构造payload时,需要从PLT表中获取system函数的地址,并将其与/bin/sh的地址一起放入payload中,确保正确的参数顺序。
在使用gdb调试时,如何计算偏移量?
可以通过设置断点并观察寄存器和栈的状态,计算返回地址与目标地址之间的偏移量,使用pwndbg工具可以简化这一过程。
ret2libc中如何处理64位程序的参数传递?
在64位程序中,前六个参数通过寄存器rdi, rsi, rdx, rcx, r8, r9传递,其余参数则从栈中获取。
如何在ret2libc中获取libc的基地址?
可以通过泄露puts函数的地址来计算libc的基地址,然后根据偏移量获取system和/bin/sh的地址。
使用libc数据库有什么好处?
使用libc数据库可以快速查找已泄露函数地址对应的libc版本及其相关偏移,帮助攻击者更有效地构造payload。
