


利用 MongoDB 缓解金融犯罪 / 系列概览
内容提要
金融犯罪每年给全球造成超2万亿美元损失,数字化支付进一步加剧风险。传统反欺诈系统存在数据割裂、批处理滞后、误报率高等问题,难以应对现代犯罪。MongoDB提出统一反金融犯罪平台,整合实体解析、实时交易监控、行为风险评分、模型管理与案件报告,支持规则、向量搜索与图分析的混合检测,实现实时决策与合规审计。
延伸解读
传统反金融犯罪系统的核心瓶颈
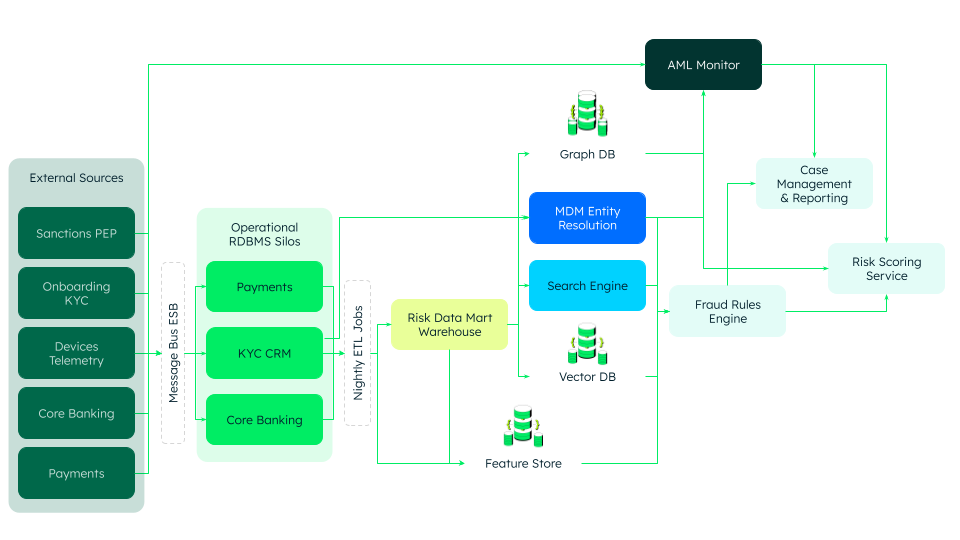
文章指出,传统系统基于“单笔交易”原则设计,存在数据孤岛、批处理延迟、检测工具割裂、逐笔交易短视、误报率高达90%以上等问题。这些缺陷导致合规团队疲于应对误报,真正威胁反而被遗漏。此外,组织内部反洗钱与反欺诈团队的文化隔阂也构成技术之外的障碍。理解这些瓶颈有助于评估现代化改造的紧迫性。
统一平台的关键能力与实现方式
MongoDB提出的统一平台整合五大模块:实体解析与网络分析、高级交易监控、行为风险评分、风险模型管理、案件管理与监管报告。技术上,利用Atlas Search的$rankFusion结合模糊文本与向量搜索,用$graphLookup在库内进行图分析,并通过Change Streams实现模型实时更新。这些能力旨在将规则、向量搜索与图分析混合于单一数据基础,支持实时决策与合规审计。
自建与采购的权衡
文章对比了两种路径:采购商业方案部署快,但灵活性受限,难以适配不同业务模型和地域的欺诈模式,且定制与集成成本可能高昂;基于MongoDB自建平台则能快速迭代检测逻辑、集成第三方信号(如设备指纹、行为生物识别),并让团队聚焦检测逻辑而非基础设施。文章认为自建有助于形成与自身风险特征共同演进的平台,但未给出具体成本或实施周期数据。
范式转变的实质
文章强调,真正的转变不在于更快的技术,而在于重新思考数据的表示与响应方式:将客户及其网络建模为实体和事件,而非分散在数十张关联表中;风险检测需实时嵌入业务流程,而非次日批处理报告;搜索、语义相似、图推理、规则与机器学习应在统一平台并行;模型迭代应以小时而非季度为单位,且无需停机。这一视角为评估现有系统提供了框架。
Q&A
金融犯罪每年给全球造成多大损失?
根据文章,全球金融机构因金融犯罪每年损失可能超过2万亿美元,约占全球GDP的3.5%,预计到2030年这一数字将几乎翻倍至6万亿美元。
传统反欺诈系统有哪些主要问题?
传统系统存在数据孤岛(客户数据分散在不同系统)、批处理延迟(日终ETL导致欺诈交易已结算)、检测工具孤立(交易欺诈、AML、KYC等引擎间缺乏上下文)、逐笔交易短视(规则孤立评估事件,忽略行为模式和网络关系)、误报率高达90%以上,以及组织变革阻力等问题。
MongoDB 的统一反金融犯罪平台包含哪些核心模块?
平台包含五个集成模块:实体管理与解析(利用$rankFusion结合模糊文本和向量搜索)、高级交易监控(规则与向量搜索混合)、行为风险评分引擎(高性能API实时评分)、风险模型管理(动态创建、编辑、版本化模型,通过Change Streams实时传播更新)、案件管理与监管报告(生成SAR等报告并保留审计轨迹)。
MongoDB 如何实现实时交易监控和风险评分?
MongoDB 通过 Change Streams 和 Time Series Collections 即时捕获交易更新,在决策时刻计算特征、聚合和风险评估,提供完整的实体和网络上下文。行为风险评分引擎通过高性能API直接从MongoDB拉取特征,支持多模型版本即时切换,无需停机。
在反金融犯罪平台建设中,企业应该购买商业方案还是基于MongoDB自建?
文章对比了两种方式:购买商业方案部署快但灵活性受限、难以集成现有系统,且欺诈和AML模式因业务而异,通用方案效果随时间下降,定制和集成成本高;基于MongoDB自建可快速迭代检测类型、摆脱供应商锁定、无缝集成第三方信号(如设备指纹和行为生物识别),团队可聚焦检测逻辑而非基础设施,构建随风险状况演进的平台。
MongoDB 在反金融犯罪平台中如何保障安全与合规?
MongoDB 支持字段级加密敏感数据,隔离工作负载并保持单一事实来源,通过全面的审计轨迹和版本控制跟踪每次变更,以满足监管合规要求。
