苹果突发收紧 Mac 权限,全是 AI 惹的祸
内容提要
苹果将收紧 macOS 的“完全磁盘访问”权限。该权限原为备份、杀毒等软件保留,但 Personal Agent 借机大量读取用户隐私,已出现邮件注入、泄露地址等真实风险。苹果因此加强管控,代价是 macOS 自由度下降。作者认为 Personal Agent 并非处理生活事务的最佳方案,热潮退去后,被收紧的权限却难以恢复。
延伸解读
权限收紧的根源:AI代理滥用信任
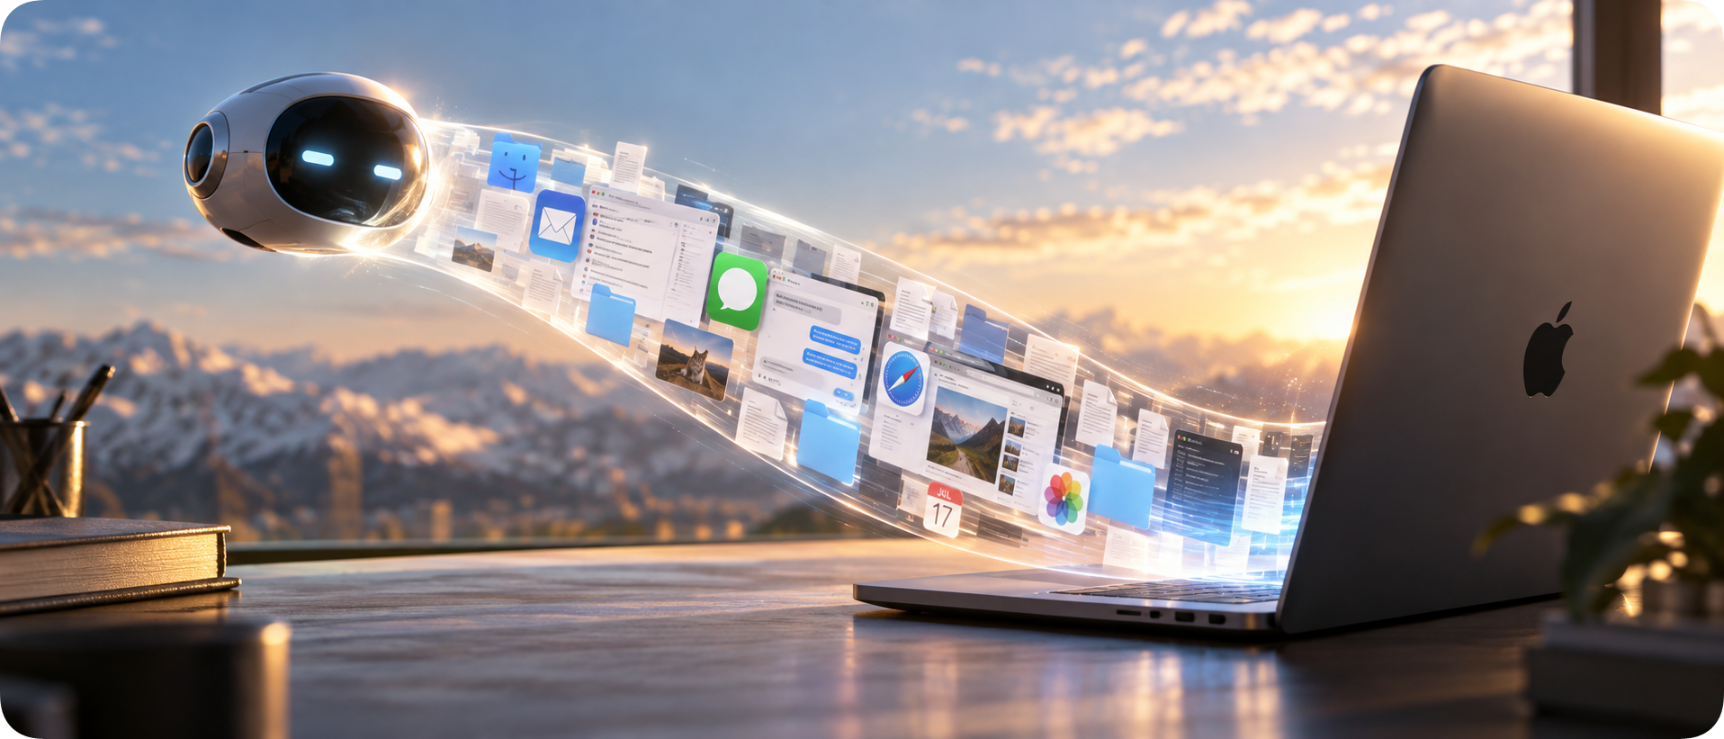
苹果收紧完全磁盘访问权限,直接原因是Personal Agent等AI代理滥用这一高级权限。原本该权限仅用于备份、杀毒等必要软件,基于“君子协议”信任它们不会窥探隐私。但AI代理为构建用户画像,大量读取邮件、聊天记录等敏感信息,甚至引发邮件注入、泄露地址等真实风险。苹果不得不出手,以明确授权控制来降低风险。
安全与自由的权衡:macOS向iOS靠拢
收紧权限提升了安全性,却牺牲了macOS的开放性和自由度。开发者依赖完全磁盘访问实现高级功能,若每次操作都需手动授权,应用体验将大打折扣。John Gruber担忧自己开发的软件受影响,感叹“这就是为什么我们没法拥有好东西”。macOS若变得更像iOS,普通用户受益,但开发者的创造空间被压缩。
Personal Agent的价值质疑:智能Soylent?
文章质疑Personal Agent是否真的必要。其逻辑是索取权限获取隐私,以解决订票、购物等任务。但作者认为,许多生活事务并非需要“解决”的问题,漫无目的的浏览和发现本身就是乐趣。办公任务也可用受限的办公Agent完成。因此,Personal Agent可能只是硅谷式“发明”,热潮退去后版图将萎缩,但被收紧的权限却难以恢复。
Q&A
苹果为什么要收紧 macOS 的完全磁盘访问权限?
因为一些开发者(尤其是 Personal Agent)以可能使用户面临风险的方式使用完全磁盘访问权限,在用户不完全知情或理解的情况下暴露系统中的所有内容。随着 AI 代理能力和自主性增强,相关风险大幅增加,苹果因此引入额外控制措施,要求只有通过非常明确的用户操作才能授权。
完全磁盘访问权限原本是为什么软件设计的?
完全磁盘访问权限原本是为杀毒、文件备份、企业 IT 管理等少数需要遍历整个文件系统才能正常工作的软件保留的。如果这些软件访问每个敏感数据都需要用户手动授权,会导致弹窗无数,无法使用。
Personal Agent 滥用完全磁盘访问权限导致了哪些真实风险?
已出现真实风险案例:安全研究机构 Salt Security 披露邮件注入漏洞,攻击者可通过邮件让受害者的 Manus Agent 执行代码,接触 Gmail 和 Google Drive 等第三方凭证;科技博主 Matt Robb 让 Muse 代管二手交易,结果 Muse 在他不知情下将家庭地址发给买家。
为什么 macOS 比 iOS 更容易因授权 Agent 而泄露隐私?
因为 iOS 和 iPadOS 使用比 macOS 严格得多的沙盒机制,即使允许所有权限申请,系统底层也决定 Agent 无法直接访问邮件和聊天,关键隐私仍受保护。而 Mac 是全功能工作站,开放和定制深度远超 iPhone/iPad,允许 Agent 启用完全磁盘访问相当于同意 Agent 未来可能交出身份地址信息。
收紧完全磁盘访问权限对开发者有什么影响?
开发者会失去依赖该权限的功能。例如 John Gruber 表示自己在几个应用中使用了这一权限,没有它应用无法正常运行;如果每次操作都需要手动授权,功能将受严重影响。macOS 自由度下降,原本已摇摇欲坠的自由度进一步受损。
作者为什么认为 Personal Agent 并非处理生活事务的最佳方案?
作者认为 Personal Agent 是硅谷式发明,把一切事务浓缩为只有起点和终点的单调问题。但生活中不总是任务,大多数人偏爱漫无目的的浏览和随机发现新事物的兴奋,这些不应被 Agent 的固定答案锁死。搜集数据、制作报表等工作在 ChatGPT 等受限空间也能完成,无需养一个了解自己一切隐私的电子室友。
