

与Air合作:守护AI供应链安全
内容提要
以色列8200部队出身的Yair和Niv创立Air公司,为AI智能体构建供应链安全防线。智能体运行时引入技能、插件等却缺乏审查,风险巨大。Air曾演示恶意技能通过市场审核,并以SkillJacking控制13.4万智能体。现推出三款产品:Air Filter安装前审查、Air Defend运行时监控、Air Control策略管控,覆盖智能体插件全生命周期。红杉资本领投其种子轮并加注A轮。
延伸解读
智能体供应链的独特风险
文章指出,智能体在运行时动态引入技能、插件、MCP服务器等组件,且通常以智能体自身权限在用户环境中运行,访问用户数据。这些组件往往像浏览器扩展一样被随意安装,缺乏审查。与软件供应链不同,智能体的供应链在运行时组装,且几乎无人检查,风险更大。
Air的实证演示与产品闭环
Air通过恶意技能通过市场审核、SkillJacking控制13.4万智能体等演示,证明现有扫描器无法检测此类威胁。随后推出ScanAir扫描器,并发展出Air Filter、Air Defend、Air Control三款产品,覆盖插件从安装前审查、运行时监控到策略管控的全生命周期,形成发现漏洞、证明风险、发布工具、提供解决方案的闭环。
对企业的实际影响
随着企业将真实系统权限交给智能体,CISO必须回答:智能体在运行什么、来自哪里、谁检查过?目前很少有企业能完整回答。Air正在构建的记录系统旨在解决这一问题,帮助企业实现智能体组件的可见性与可控性,降低供应链攻击风险。
Q&A
Air公司是谁创立的?他们有什么背景?
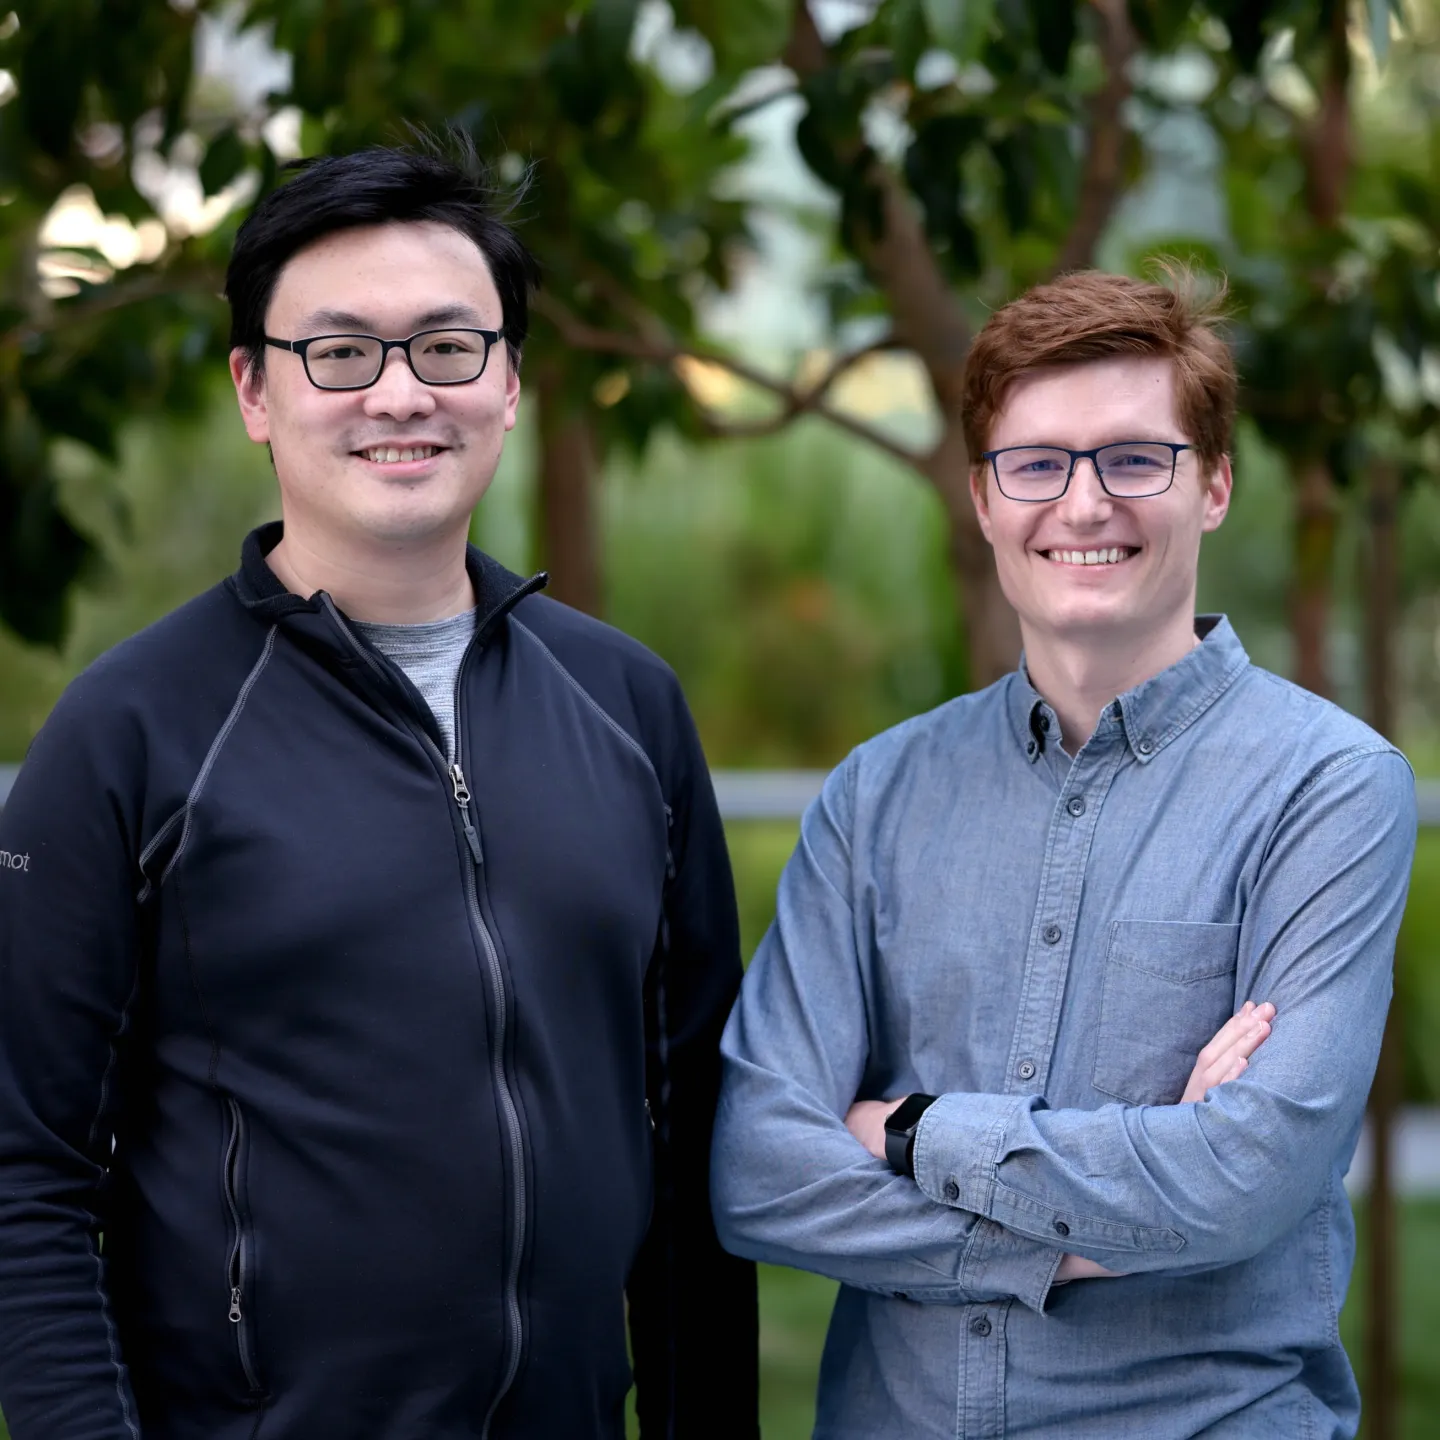
Air由Yair Saban和Niv Hoffman创立,两人均出身于以色列8200部队。Yair曾是8200部队指挥官人选,Niv领导过该部队最重要的漏洞研究部门。
AI智能体的供应链安全风险具体指什么?
AI智能体在运行时引入技能、插件、MCP服务器等组件,这些组件通常缺乏审查,却以智能体的权限在用户环境中运行并访问用户数据,可能被恶意利用。
Air公司通过哪些实验证明了AI供应链攻击的可行性?
Air编写了恶意技能并通过多个AI市场审核;其Story of Skills研究显示恶意技能触达超2.6万个智能体;SkillJacking研究控制了约13.4万个智能体。
Air公司目前有哪些产品?各自功能是什么?
Air有三款产品:Air Filter在安装前审查插件,使用静态分析、依赖检查和沙箱引爆;Air Defend监控运行时行为,提供检测与响应;Air Control管理策略和态势,可批量撤销恶意技能。
红杉资本对Air的投资情况如何?
红杉资本领投了Air的种子轮,并在A轮继续加注。
Air的愿景是什么?CISO需要关注哪些问题?
Air旨在构建智能体运行组件的记录系统。CISO需要回答:智能体实际运行什么、来自哪里、谁检查过。
