
学习如何部署、保护并自动化全栈 Web 应用
内容提要
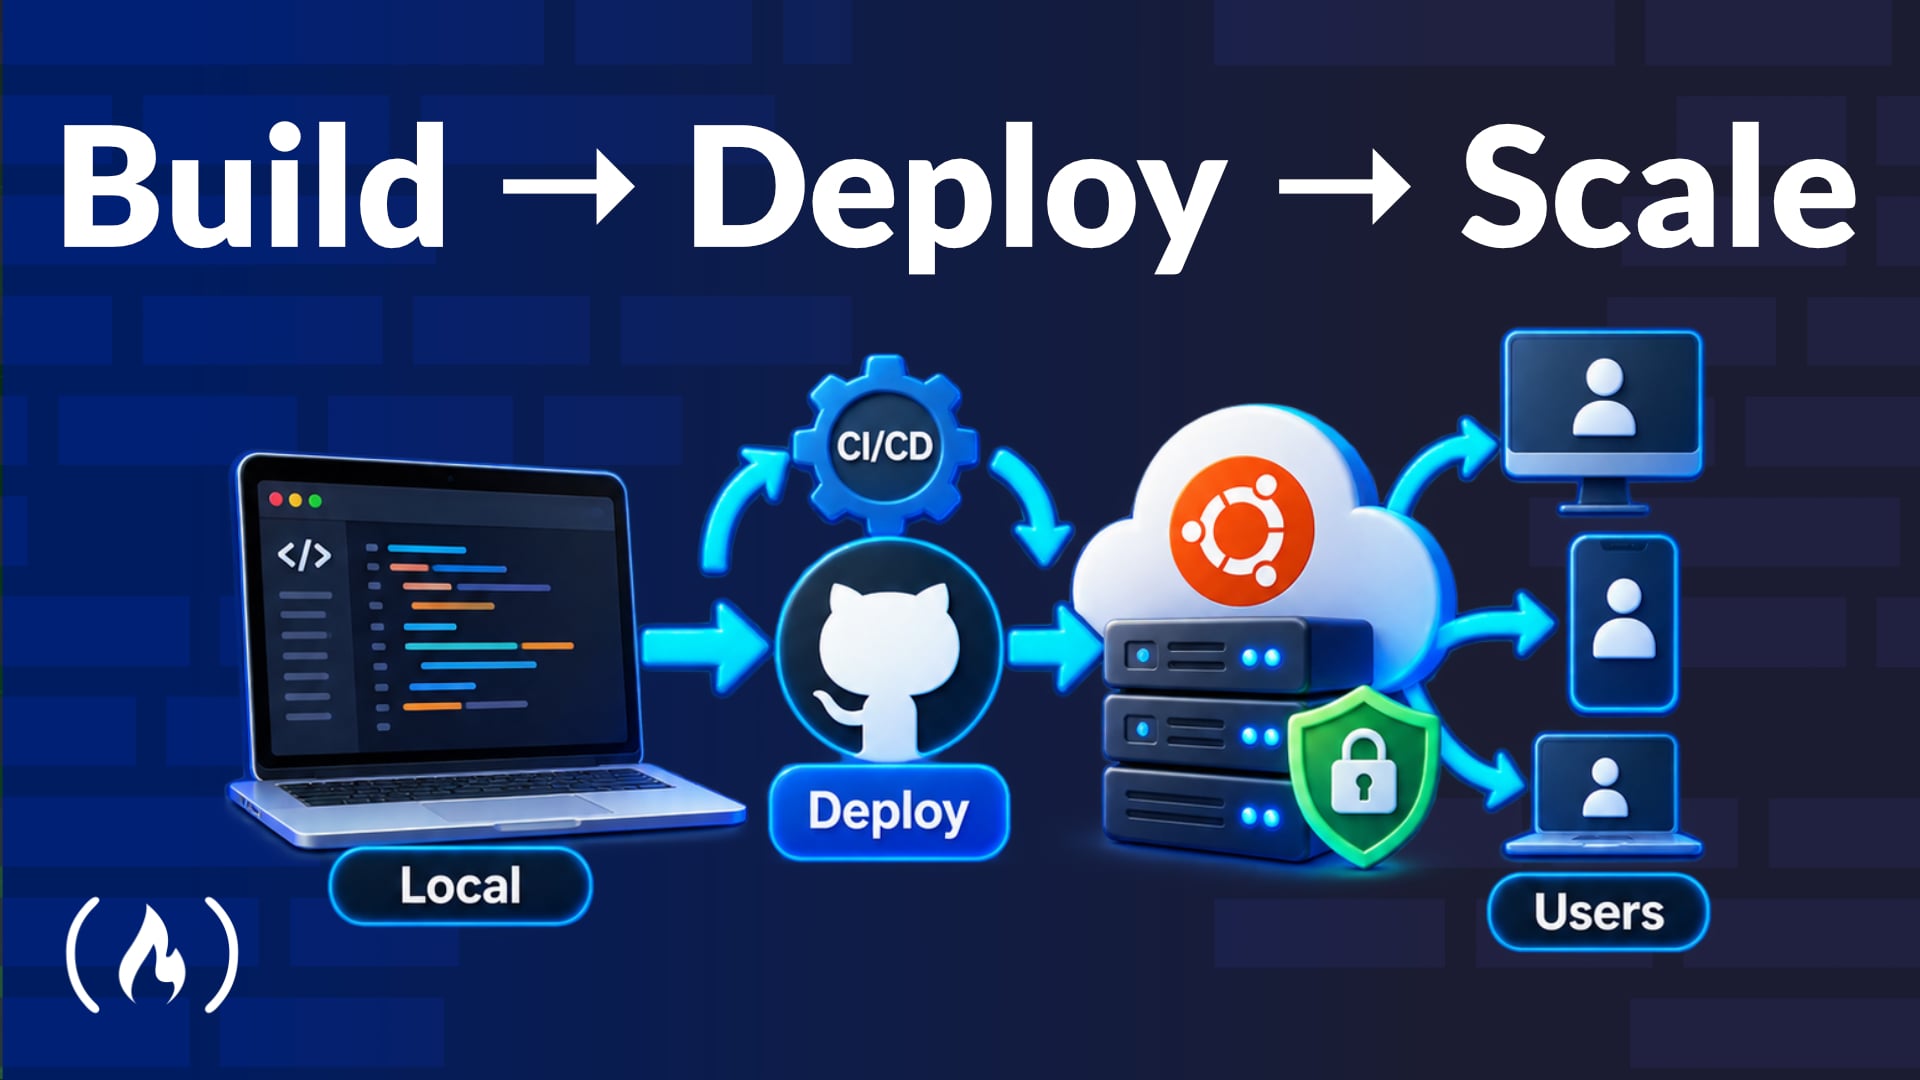
freeCodeCamp 发布 11 小时全栈部署课程,讲解手动配置 Ubuntu 服务器、SSH 密钥、UFW 防火墙与 Fail2Ban,安装 Python/Node 及 Gunicorn,自托管 Meilisearch,配置 Nginx、SSL 与 Cloudflare CDN,并通过 GitHub Actions 实现 CI/CD 与安全测试,最终自动化部署 Vue.js 与 FastAPI 应用。
延伸解读
课程定位:先手动后自动
课程强调先手动完成所有部署步骤,再引入CI/CD自动化。这种顺序有助于理解底层机制,避免过度依赖工具而忽视原理。对于希望深入掌握全栈部署的开发者,这种从零构建的方式能提供更扎实的基础,尤其适合没有生产环境经验的学习者。
安全防护的多层策略
课程涵盖从SSH密钥认证、禁用密码登录,到UFW防火墙、Fail2Ban防暴力破解,再到CI/CD中的SCA、SAST和DAST安全测试。这种多层防御覆盖了主机、网络和应用层面,体现了生产环境安全需要综合措施,而非单一工具。
自托管服务的资源考量
课程涉及自托管Meilisearch、配置swap内存以及使用Gunicorn和Supervisor管理进程。这些内容针对资源受限的服务器,提示自托管服务需要合理规划资源,并通过专用系统用户隔离服务以提升安全性。
可观测性与持续维护
使用Btop监控系统资源,用GoAccess分析Nginx日志以检测恶意流量。这强调了部署后持续监控的重要性,帮助运维人员及时发现异常并响应,确保应用稳定运行。
Q&A
freeCodeCamp 新发布的课程主要讲什么?
该课程全面讲解全栈 Web 应用部署,涵盖从手动配置服务器到自动化 CI/CD 的完整流程,最终将 Vue.js 和 FastAPI 应用部署到生产环境。
如何保护 Ubuntu 服务器免受暴力破解攻击?
课程中介绍了使用 UFW 防火墙阻止未授权端口,并配置 Fail2Ban 自动阻止暴力破解攻击。
在资源有限的服务器上如何优化应用运行环境?
可以安装 Python 和 Node.js,配置交换内存(swap)以缓解资源不足,并使用 Gunicorn 和 Supervisor 管理后台进程。
如何实现全栈应用的自动化部署?
通过构建 GitHub Actions 流水线,自动化代码检查、格式化、单元测试和部署,并支持原子化虚拟环境回滚。
课程中如何集成安全测试到 CI/CD 流程?
课程集成了软件成分分析(SCA)、使用 Bandit 进行静态应用安全测试(SAST),以及使用 OWASP ZAP 进行动态测试(DAST)。
如何监控服务器性能和检测恶意流量?
可以使用 Btop 监控 CPU、内存和孤儿进程,并使用 GoAccess 实时解析 Nginx 访问日志,以检测和阻止恶意机器人流量。
