

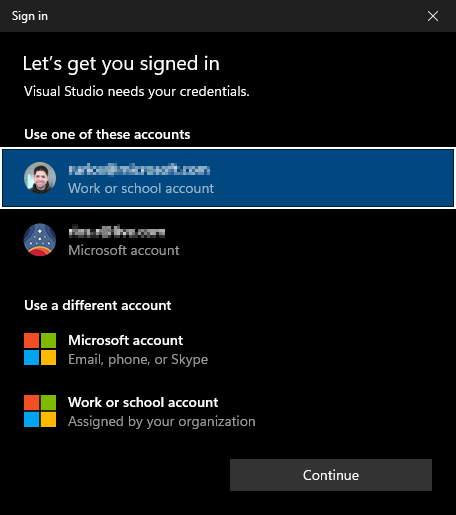

提升您的 Visual Studio 身份验证体验
内容提要
自2022年起,Visual Studio将使用Windows身份验证代理(WAM)作为默认身份验证方法,提供更高的安全性和简化的用户体验。WAM支持条件访问策略,减少了与令牌身份验证相关的常见漏洞。此外,WAM还可以利用Windows Hello和FIDO等功能,简化身份验证过程,保护凭据免受恶意行为的侵害。用户只需更新至17.11或更高版本,即可开始使用WAM。
延伸解读
WAM 如何提升安全性
WAM 通过支持条件访问策略,在令牌与设备之间建立加密安全绑定,从而缓解基于令牌的身份验证常见漏洞。此外,WAM 可利用 Windows Hello 和 FIDO 密钥等操作系统功能,进一步保护凭据免受恶意行为者侵害。这些机制共同增强了 Visual Studio 的身份验证安全性。
简化身份验证体验
WAM 与 Windows 账户基础设施无缝集成,提供跨应用一致可靠的身份验证体验。这减少了 Visual Studio 中身份验证提示的次数,让您无需反复记住和输入凭据,从而提升工作效率。
如何启用 WAM
要使用 WAM,请确保 Visual Studio 已更新至 17.11 或更高版本。更新后,WAM 将默认启用。您可以通过“工具”>“选项”中的“账户”设置验证 WAM 是否已启用。如需更多详细信息,请参阅相关文档。
Q&A
Visual Studio 2022的默认身份验证方法是什么?
Visual Studio 2022的默认身份验证方法是Windows身份验证代理(WAM)。
WAM如何提高身份验证的安全性?
WAM通过支持条件访问策略,减少与令牌身份验证相关的常见漏洞,从而提高安全性。
用户如何开始使用WAM?
用户需要将Visual Studio更新至17.11或更高版本,WAM将默认启用。
WAM与Windows账户基础设施有什么关系?
WAM与Windows账户基础设施无缝集成,提供一致的身份验证体验。
WAM如何简化用户体验?
WAM减少了用户在Visual Studio中看到的身份验证提示,使用户能够更方便地使用账户。
Visual Studio团队如何重视用户反馈?
Visual Studio团队重视用户反馈,致力于提升安全性和可用性,并根据用户需求不断改进产品。
