


设计中的数据主权:IT领导者的五大实用评估视角
内容提要
数据主权并非统一法律标准,而是涉及数据存放、访问、流动与控制的问题。欧洲GDPR、DORA、NIS2各有侧重,其他市场法规也不通用。企业应从架构层面评估:本地化数据放置、使用中加密、客户自持密钥、网络隔离与身份治理、审计证据。MongoDB Atlas与Enterprise Advanced可支持这些能力,但需结合法律与合规审查。
延伸解读
数据主权不是法律标签,而是架构问题
文章明确指出,数据主权并非统一的法律标准或认证,而是涉及数据存放、访问、流动与控制的一系列问题。IT领导者不应寻求平台的“主权”标签,而应评估具体控制措施和运营边界。这意味着企业需要将合规目标转化为可观察的技术问题,如部署位置、加密设计、密钥托管和审计证据,而非依赖单一法律结论。
欧洲法规差异说明单一方案不可行
GDPR侧重个人数据保护,DORA关注金融实体数字运营韧性,NIS2针对网络安全风险,三者目的、范围和适用对象不同。文章强调这些框架可能影响企业对部署、访问、加密和证据的评估,但未断言特定架构能满足要求。企业需结合法律顾问和内部合规团队,针对自身情况评估相关法规,不能将不同市场的法规互换使用。
控制平面与支持团队可能超出数据边界
文章特别提醒,Atlas控制平面和MongoDB支持团队负责集群配置、监控和运营管理,其基础设施足迹比数据平面更广。对于限制数据或元数据流动的组织,需单独评估Enterprise Advanced和Atlas特定配置控制,并结合技术与法律审查。这揭示了支持居住目标的控制与更广泛组织目标之间的区别,企业应明确控制边界。
五大技术视角需结合法律审查落地
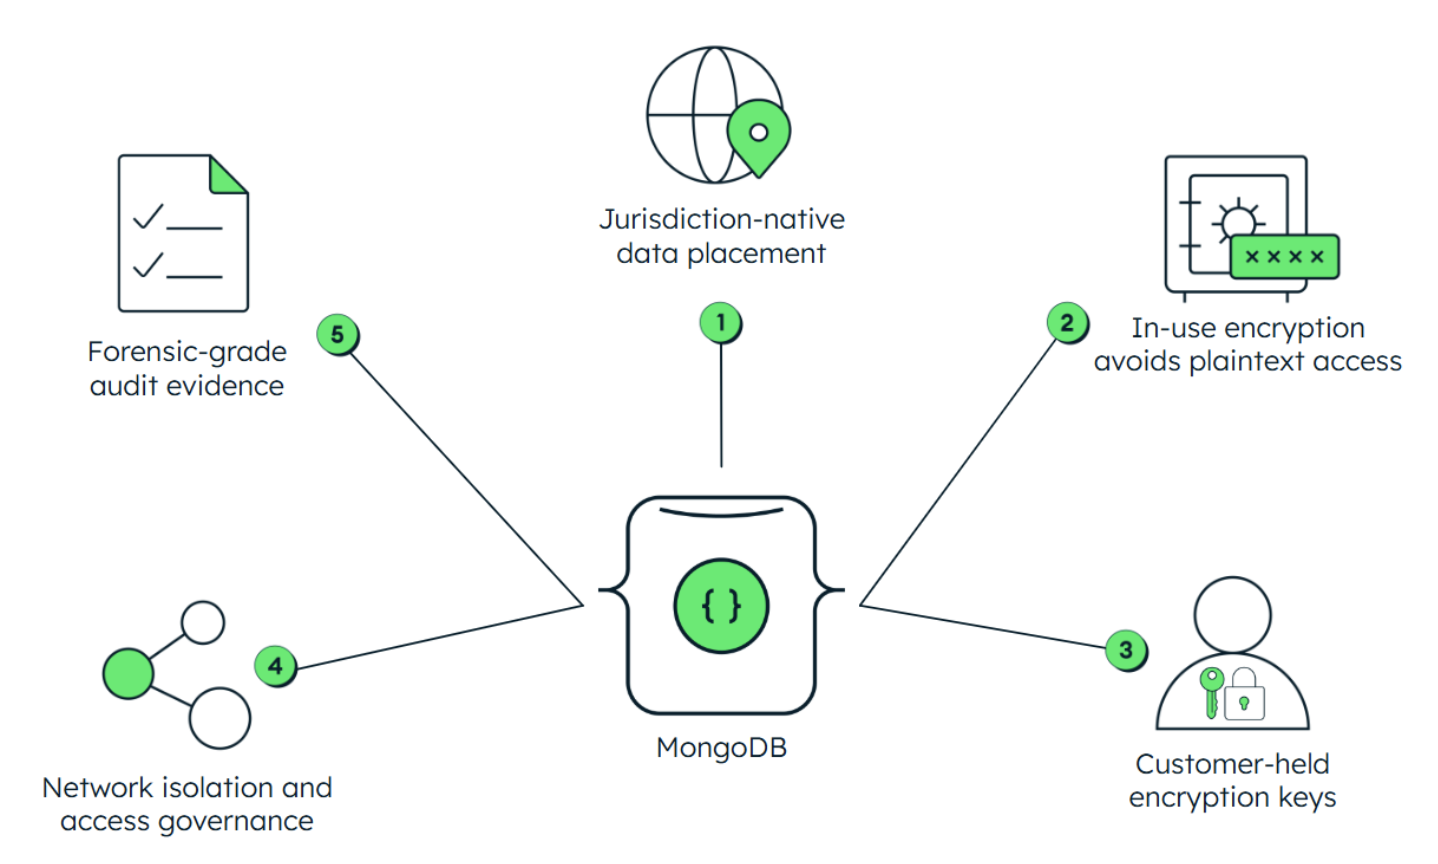
文章提出五个评估视角:管辖区域原生数据放置、使用中加密、客户自持密钥、网络隔离与身份治理、取证级审计证据。这些是架构参考,而非法律测试或认证清单。例如,使用中加密可减少明文暴露,但不能单独解决CLOUD Act等域外披露问题,合规还取决于密钥托管、元数据处理和控制平面访问等治理因素。企业应将其作为比较部署选项的实用指南。
Q&A
数据主权到底指什么?它和GDPR这类法规是一回事吗?
数据主权并非统一的法律标准或认证,而是涉及数据存放位置、谁可以访问、如何流动以及组织是否保留有效控制权等问题。GDPR是数据保护框架,DORA关注数字运营韧性与ICT第三方风险,NIS2关注网络安全与事件义务,三者目的、范围和适用对象不同,不能等同于数据主权。
IT领导者在评估数据主权时,应该从哪些技术维度入手?
可从五个实用技术视角评估:本地化数据放置(在基础设施层而非仅应用层控制)、使用中加密以减少明文暴露、客户自持加密密钥、网络隔离与基于身份的最小权限访问治理、以及可用于取证审计的证据记录。这些是架构评估参考,不是法律测试或认证清单。
为什么数据主权不能只看数据存在哪个国家?
物理位置只是控制边界的一部分。谁运营服务、谁能访问明文、密钥由谁保管、管理与支持功能是否延伸到部署区域之外,都会影响评估。此外,提供商所在司法管辖区的法律(如美国CLOUD Act)可能带来域外访问风险,因此需要综合评估完整运营模型。
MongoDB Atlas在数据主权方面提供了哪些具体能力?
Atlas通过Resource Policies在平台层阻止在未批准区域创建集群,并支持基于区域的分片将特定用户群体路由到指定地理区域;支持Queryable Encryption和Client-Side Field Level Encryption在客户端加密敏感字段;支持BYOK集成AWS KMS、Azure Key Vault、GCP KMS及KMIP兼容密钥管理;提供Private Endpoints、VPC peering、RBAC、MFA、LDAP/OIDC身份联邦;并提供可集成SIEM的审计证据。
使用Atlas时,控制平面和支持团队跨区域运营会带来什么风险?
Atlas控制平面和MongoDB支持团队负责集群配置、监控和运营管理,其基础设施覆盖范围比数据平面更广。对于限制数据或元数据流动的组织,需要单独评估Enterprise Advanced和Atlas特定配置控制,并结合技术与法律审查相关限制。
什么情况下应该选择MongoDB Enterprise Advanced而不是Atlas?
当组织需要直接控制部署环境,尤其是监管要求定义基础设施边界、需要完全网络隔离、或偏好自管理控制平面时,可选择Enterprise Advanced。它支持本地、私有云和气隙环境,适合在特定法律或风险要求下实现地理 repatriation,同时保持应用连续性。
尽早把数据主权要求纳入架构设计能带来哪些业务好处?
可能加快市场进入并降低成本,因为提前处理放置、访问、加密和证据要求可简化采购与架构评审;统一平台可减少运营重复和开销,释放工程能力;一致的治理模型还能支持跨市场的AI计划,并形成更可辩护的采购姿态。
