


印度证书泄漏后,一台智能音箱被破解了
内容提要
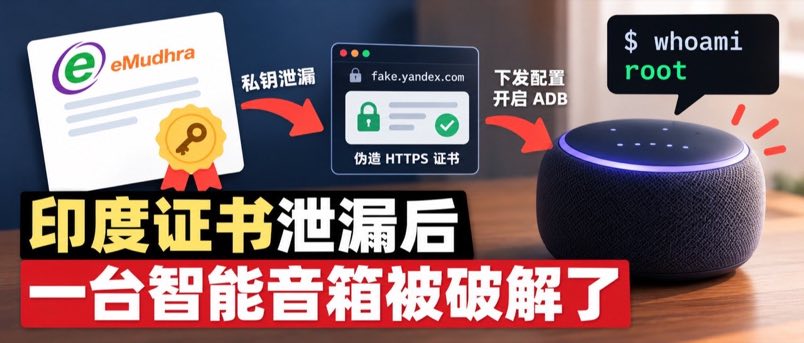
印度一家CA机构泄漏私钥,其中一张证书的私钥仅为“4”。开发者利用泄漏的CA私钥为Yandex域名签发伪造证书,通过DNS劫持冒充官方服务器,下发配置开启音箱网络ADB,成功获取Yandex Station Mini 2的Root权限。由于设备预装根证书,长期不更新固件且无吊销检查的老旧智能音箱、电视、摄像头、路由器等设备,均可能被冒充云端服务器攻击。
延伸解读
证书信任链的“长寿”风险
文章指出,尽管出问题的中间CA证书是2025年才签发的,但老旧设备预装的根证书可能通过交叉签名等方式信任这些中间CA。这意味着即使设备生产于多年前,只要未更新吊销列表,就可能接受攻击者用泄漏私钥签发的证书。这揭示了物联网设备证书信任链的长期有效性带来的安全隐患。
云端配置权限过大是突破口
Yandex音箱被破解的关键在于其云端配置允许开启网络ADB调试,且ADB以root权限运行。攻击者通过伪造服务器下发配置即可激活该功能。这提醒我们,设备将敏感调试接口的控制权交给云端时,必须严格限制可下发的配置范围,否则一旦服务器被冒充,设备权限便完全失守。
老旧联网设备的普遍威胁
文章强调,不仅智能音箱,老旧智能电视、摄像头、路由器等长期不更新固件的设备都可能受影响。这些设备往往缺乏有效的证书吊销检查,且用户很少主动升级。攻击者若能劫持网络连接,便可冒充云端服务器。因此,家中不常维护的联网设备值得排查,但具体能否被进一步利用还取决于设备自身功能。
Q&A
印度证书机构泄漏的私钥有什么特别之处?
印度证书机构 eMudhra 泄漏的私钥中,有一枚证书的私钥竟然只有一个数字:4。
开发者是如何利用泄漏的证书破解 Yandex 智能音箱的?
开发者通过 DNS 劫持让音箱连接自己的服务器,利用泄漏的 CA 私钥为 Yandex 域名签发伪造证书,冒充官方服务器下发配置开启网络 ADB,最终通过 ADB 连接获得 Root 权限。
为什么老旧智能设备也可能受到这次证书泄漏的影响?
因为设备通常预装根证书,只要信任能连到问题中间 CA 的根证书,且证书链符合校验要求,就可能接受伪造证书。即使设备生产较早,也可能通过交叉签名等证书链信任攻击者证书。
攻击者需要满足哪些条件才能成功冒充云端服务器?
需要设备没有封禁问题证书、没有通过有效的吊销检查拦截,并且攻击者能够劫持设备的网络连接。证书固定等额外校验也可能阻止攻击。
除了智能音箱,还有哪些设备可能被类似方式攻击?
老旧智能音箱、电视、摄像头、路由器,以及一些长期不更新的联网设备都可能被攻击。但能否进一步获取权限取决于设备本身是否有可利用的功能或漏洞。
为什么浏览器能快速应对证书泄漏,而智能设备却不行?
浏览器可以通过更新迅速封禁问题证书,但家里的智能设备多年不更新固件,难以及时封禁问题证书或进行吊销检查,因此风险更高。
