

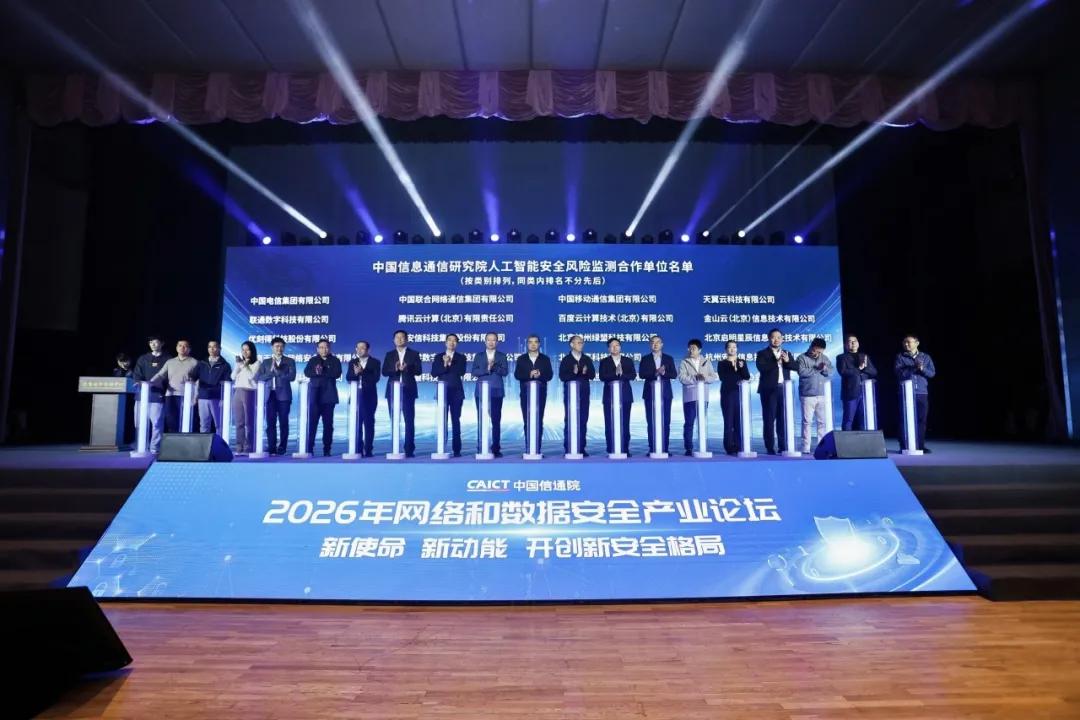
绿盟科技深度参与2026年网络和数据安全产业论坛,多维呈现AI安全产业价值
内容提要
2026年网络和数据安全产业论坛在北京举办,绿盟科技参与并展示AI安全成果:发布AI赋能的“事前—事中—事后”全链路网络安全保险服务方案,入选人工智能安全风险监测合作单位,其两个漏洞收集平台签署自律公约。公司将持续深化协同,规范漏洞管理,护航AI产业安全发展。
延伸解读
保险方案定位:补充而非替代
文章明确,传统安全产品能提高抵御风险能力,但无法完全消除AI技术迭代催生的新型风险。网络安全保险被定位为安全防护能力的补充项,用于转移残余风险。这一表述提示读者,保险方案的价值在于与现有防护体系配合,而非取代技术手段。绿盟科技提出的“事前—事中—事后”全链路方案,正是围绕核保体检、动态监测和应急响应复原展开,强调风险全周期管理。
入选监测合作单位的信号
绿盟科技入选中国信息通信研究院启动的人工智能安全风险监测合作单位,依据是其在人工智能安全领域的长期技术积累与威胁发现能力。文章将生成式AI、智能体等新形态视为新型安全风险的来源,并强调多方协同、快速响应的监测体系迫在眉睫。这一合作单位机制反映出AI安全风险监测正从单一企业应对转向产业协同共治,参与方的威胁发现能力成为入选关键。
漏洞平台自律公约的规范指向
绿盟科技运营的“NSFOCUS安全漏洞系统”和“M-SEC漏洞社区”两个平台签署《网络产品安全漏洞收集平台自律公约》。该公约由工信部网络安全威胁和漏洞信息共享平台制定,目标是推动漏洞收集平台规范化运营。文章提到绿盟科技将规范漏洞收集、验证、发布全流程管理。对读者而言,这意味着漏洞披露渠道的合规要求正在细化,平台运营方需在收集效率与发布规范之间建立更明确的管理流程。
Q&A
2026年网络和数据安全产业论坛的主题是什么?
论坛主题为“新使命 新动能 开创新安全格局”。
绿盟科技在论坛上发布了什么网络安全保险服务方案?
绿盟科技发布了AI深度赋能的“事前-事中-事后”全链路网络安全保险服务方案。
绿盟科技的网络安全保险方案中,事前、事中、事后分别有哪些功能?
事前依托智能风险画像开展精细化核保体检;事中通过实时威胁研判实现动态风险监测;事后凭借智能应急响应等高效完成事件处置复原。
绿盟科技入选了什么合作单位?
绿盟科技入选了人工智能安全风险监测合作单位。
绿盟科技签署了哪个公约?涉及哪两个平台?
绿盟科技签署了《网络产品安全漏洞收集平台自律公约》,涉及“NSFOCUS安全漏洞系统”和“M-SEC漏洞社区”两个平台。
绿盟科技未来在漏洞管理方面有什么计划?
绿盟科技将恪守《公约》准则,进一步规范漏洞收集、验证、发布全流程管理,并持续深化政产学研多方协同。
