


币安被盗、群晖被锁:AI打破攻防平衡,普通用户谁来兜底?
内容提要
文章以币安热钱包被盗和群晖NAS用户遭勒索为例,指出问题不在黑客太强,而在AI大幅降低了找漏洞、写攻击代码的门槛,打破了原有攻防平衡。币安以自有资金兜底,群晖漏洞多为旧补丁未打。作者呼吁用户及时升级、关闭外网访问,厂商应主动推送高危漏洞提醒并默认自动更新。
延伸解读
AI让攻击门槛骤降,小用户也成目标
文章指出,AI大幅降低了找漏洞和写攻击代码的门槛。谷歌报告显示,今年1-8月被利用的漏洞已有141个,超过去年全年;Anthropic测试中,AI约12小时就写出8个可用漏洞。这意味着攻击不再只针对高价值目标,普通NAS用户也可能被盯上,因为“苍蝇再小也是肉”。
币安能兜底,普通用户只能自保
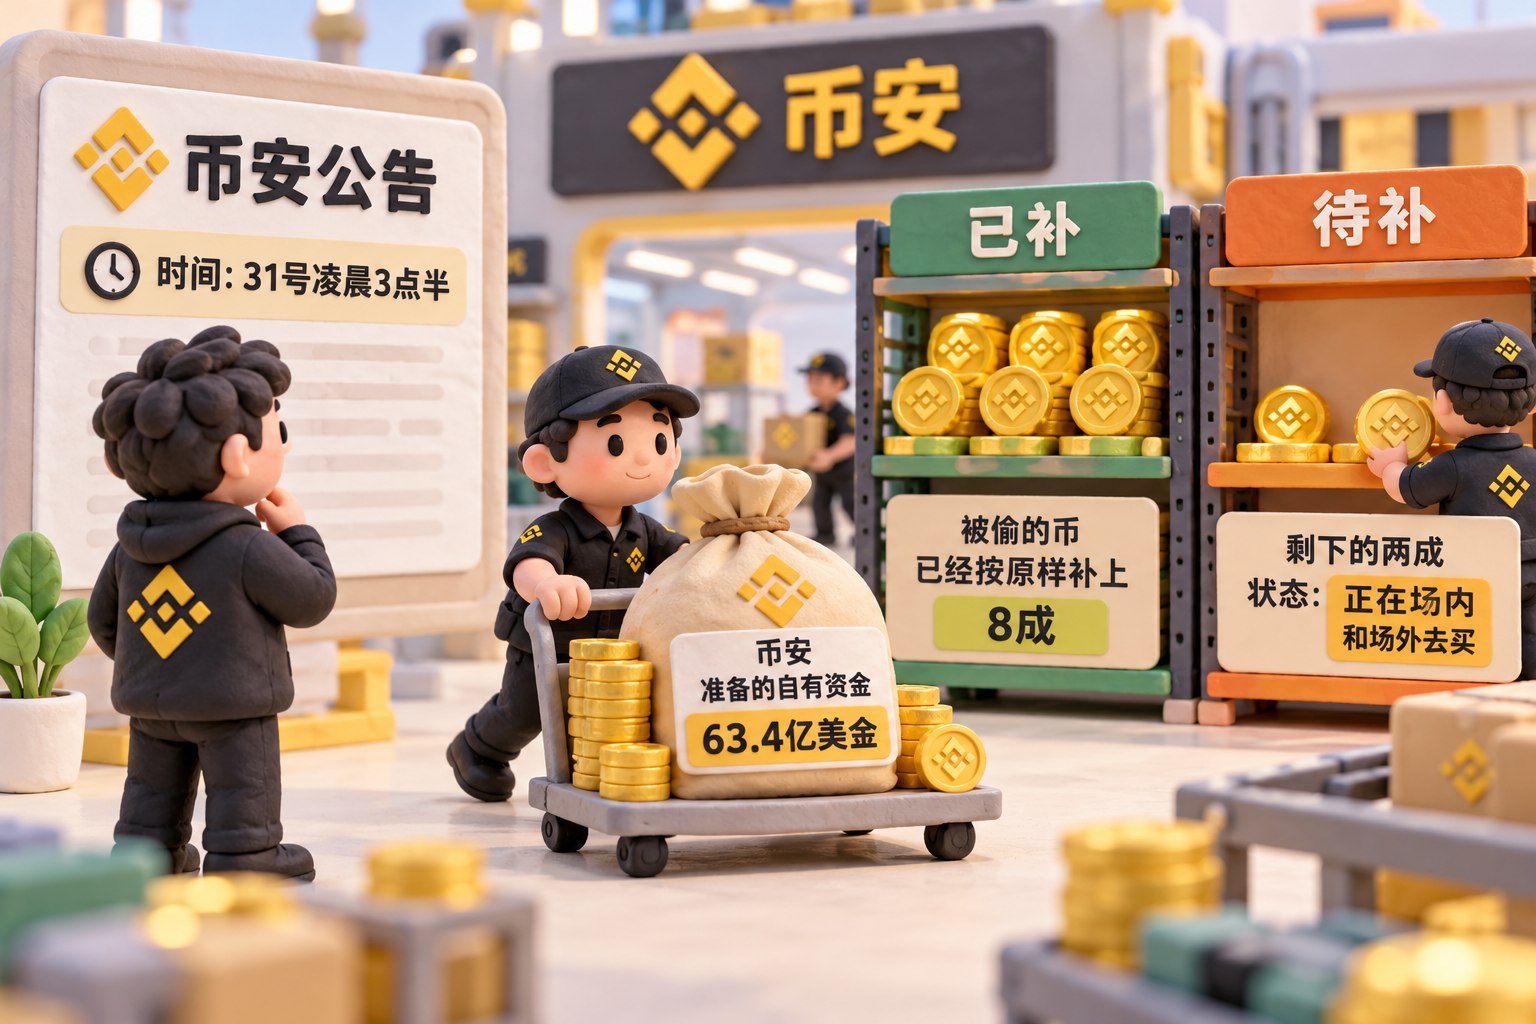
币安被盗约63亿美元,但动用自有资金全额赔付,并分批恢复提现。相比之下,群晖NAS用户被勒索后无人垫付,赎金约0.085个比特币。文章借此对比:大交易所有资源和行业互助,普通用户的风险却几乎全落在自己身上,凸显安全责任分配的不平衡。
漏洞早已修补,问题出在未及时更新
群晖事件中,黑客利用的是2024年12月就已修补的老漏洞,评分高达9.8。文章强调,许多用户仍运行旧版本,且群晖对老机器不默认自动更新,PHP套件补丁也需手动处理。这说明安全事件未必源于未知攻击,而是已知补丁未落地,及时升级和关闭外网访问是关键。
厂商应主动提醒,而非把风险推给用户
文章批评群晖缺少直接推送高危漏洞提醒的渠道,出事前后仅建议关闭外网访问和手动升级。作者建议厂商主动推送高危漏洞提醒,并让老机器默认自动安装安全更新。这指向一个现实问题:在AI拉低攻击门槛后,厂商的默认安全设计和通知机制比以往更重要。
Q&A
币安热钱包被盗的具体经过是怎样的?
攻击者提前至少36小时准备,从混币器Tornado Cash取以太坊当手续费,并用测试钱包演练两遍。10月30日凌晨4:20,向币安以太坊热钱包Binance 14发送一笔包含50个EIP-7702授权的交易,诱使钱包将自身托管给恶意合约。3分钟内该钱包被转走16.7万枚以太坊、16亿多USDT及数十种其他币。托管授权持续生效3个半小时,期间不断扫走转入资金,直到8:10币安修改授权才堵住。
群晖NAS用户被勒索病毒锁盘的原因是什么?
群晖称黑客利用的是2024年12月已修补的老漏洞(评分9.8),专挑运行旧版本的机器;360则指向9月18日修补的另外两个漏洞。共同点是用户未及时打补丁。此外,部分用户安装了存在PHP远程代码执行漏洞的套件(如WordPress、phpMyAdmin等),且开启了外网访问,增加了风险。
AI是如何打破网络安全攻防平衡的?
AI大幅降低了找漏洞和写攻击代码的门槛。谷歌报告显示,2026年1-8月被利用漏洞达141个,超去年全年;Anthropic测试中,最强模型12小时写出8个可用漏洞利用。攻击成本降至仅需几千美金和一个API账号,使得小用户如NAS用户也成为攻击目标,原有防护平衡被打破。
币安能否承担此次被盗损失?会如何赔付用户?
币安准备了63.4亿美金自有资金全额兜底,被偷的币8成已按原样补上,剩余2成正在市场购买。提现按币种分批恢复,11月2日公布储备证明。冻住的30多亿美金稳定币有望追回,行业其他交易所也可能协助稳定市场。因此币安有能力承担损失。
普通用户应如何防范类似NAS被锁的风险?
及时升级系统和套件到最新版本;关闭SSH远程登录;关闭所有外网穿透接口(如QuickConnect、DDNS、端口映射);卸载不必要的PHP相关套件;开启自动更新。群晖预警也强调尽可能关闭外网访问。
文章对厂商(如群晖)提出了哪些安全改进要求?
作者呼吁厂商应主动向用户推送高危漏洞提醒(如发邮件),并对老机器的安全更新默认自动安装,而不是仅依赖用户手动设置。买机器时宣传随时随地访问,出事后却只让用户关闭外网访问,是不负责任的。
