

【好玩儿的Docker项目】2023重制版本!10分钟搭建一个专属的密码管理工具——Vaultwarden
内容提要
本文介绍用Docker搭建Vaultwarden密码管理器:创建安装目录并编写docker-compose.yml,配置域名、管理员令牌等环境变量,开放8080端口,再用Nginx Proxy Manager或宝塔面板反向代理并绑定域名访问。更新执行docker-compose pull和up -d,卸载则down后删除目录。自1.29.0版起默认启用WebSocket通知,实现客户端自动同步。
延伸解读
自建密码管理器的优势与考量
使用Vaultwarden自建密码管理器,数据完全掌握在自己手中,避免了第三方服务的隐私风险。但需注意,自建服务要求用户具备一定的服务器运维知识,如Docker和反向代理配置。同时,服务器的安全性至关重要,需确保域名、SSL证书和防火墙设置正确,以防止未授权访问。
关键配置项解析
在docker-compose.yml中,ADMIN_TOKEN是管理员面板的访问令牌,必须使用强随机字符串(如openssl rand -base64 48生成),否则面板将禁用。SIGNUPS_ALLOWED控制是否开放注册,建议注册完成后设为false。DOMAIN需设置为最终访问域名,以确保客户端正常连接。
WebSocket通知与自动同步
自v1.29.0版本起,Vaultwarden默认启用WebSocket通知,客户端与服务器建立持久连接,当密码库发生变更时,服务器主动推送事件,实现浏览器、桌面和移动客户端的自动同步,无需手动操作。这提升了多设备使用的便利性,但需确保反向代理支持WebSocket。
更新与卸载的简便性
基于Docker的部署使得更新和卸载非常简便。更新时,进入安装目录执行docker-compose pull和docker-compose up -d即可自动完成镜像拉取和容器重建。卸载时,执行docker-compose down后删除目录即可彻底清理。注意避免使用docker-compose stop,以免延长停止时间。
Q&A
如何用Docker搭建Vaultwarden密码管理器?
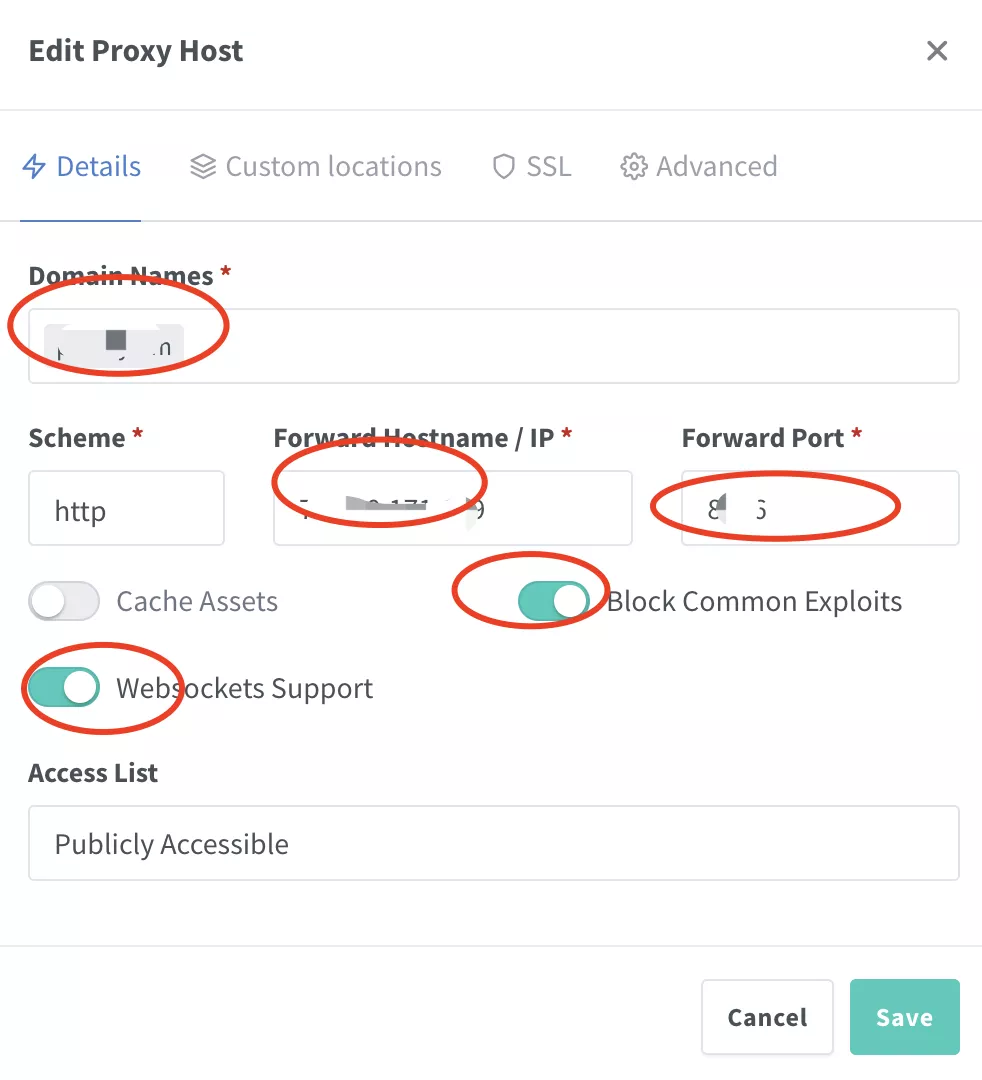
创建安装目录并编写docker-compose.yml,配置域名、管理员令牌等环境变量,开放8080端口,再用Nginx Proxy Manager或宝塔面板反向代理并绑定域名访问。
Vaultwarden的docker-compose.yml需要配置哪些关键环境变量?
需要配置DOMAIN(域名)、ADMIN_TOKEN(管理员令牌,建议用openssl rand -base64 48生成)、SIGNUPS_ALLOWED(是否允许注册)等,还可设置登录速率限制、会话时长等。
如何更新和卸载Vaultwarden?
更新:进入安装目录执行docker-compose pull和docker-compose up -d,然后docker image prune清理旧镜像。卸载:执行docker-compose down,然后删除安装目录。
Vaultwarden的WebSocket通知有什么作用?
自v1.29.0版本起默认启用WebSocket,用于通知客户端密码库条目被修改或删除等事件,实现客户端自动同步,无需手动同步。
如何为Vaultwarden设置反向代理?
可用Nginx Proxy Manager添加反向代理,填写域名、IP和端口(如8080);或用宝塔面板新建纯静态站点,修改Nginx配置添加proxy_pass等指令。
搭建Vaultwarden需要什么服务器环境?
建议1C1G服务器,系统用Debian或Ubuntu,安装Docker和Docker-compose,可选域名并解析,非必需但建议安装Nginx Proxy Manager或宝塔面板。
