


Vercel MCP 现已支持客户端 ID 元数据文档
内容提要
Vercel MCP 现已允许任意 MCP 客户端接入,无需事先经 Vercel 审核。客户端通过发布客户端 ID 元数据文档(CIMD),以其 HTTPS URL 作为 OAuth client_id 接入,符合 MCP 授权规范推荐。由于未经审核,授权页面会显示客户端名称、标志及元数据域名,用户需自行判断是否信任,此类客户端不显示 Vercel 认证徽章。已注册应用不受影响。
延伸解读
从人工审核到自助接入的转变
此前 Vercel 需要手动审核每个 MCP 客户端及其重定向 URI,未列入允许列表的请求会被拒绝。现在任何客户端只需发布 CIMD 即可发起连接,Vercel 不再预先审核。这降低了客户端接入门槛,但也意味着安全责任部分转移给了用户。
CIMD 如何替代动态客户端注册
客户端通过在自己的域名上发布 JSON 格式的客户端 ID 元数据文档,并以该文件的 HTTPS URL 作为 OAuth client_id 来接入。文章指出这遵循 MCP 授权规范,且该规范目前推荐 CIMD 而非动态客户端注册。对开发者而言,这意味着接入方式更标准化,但需要自行托管并维护元数据文档。
授权页上的信任线索与局限
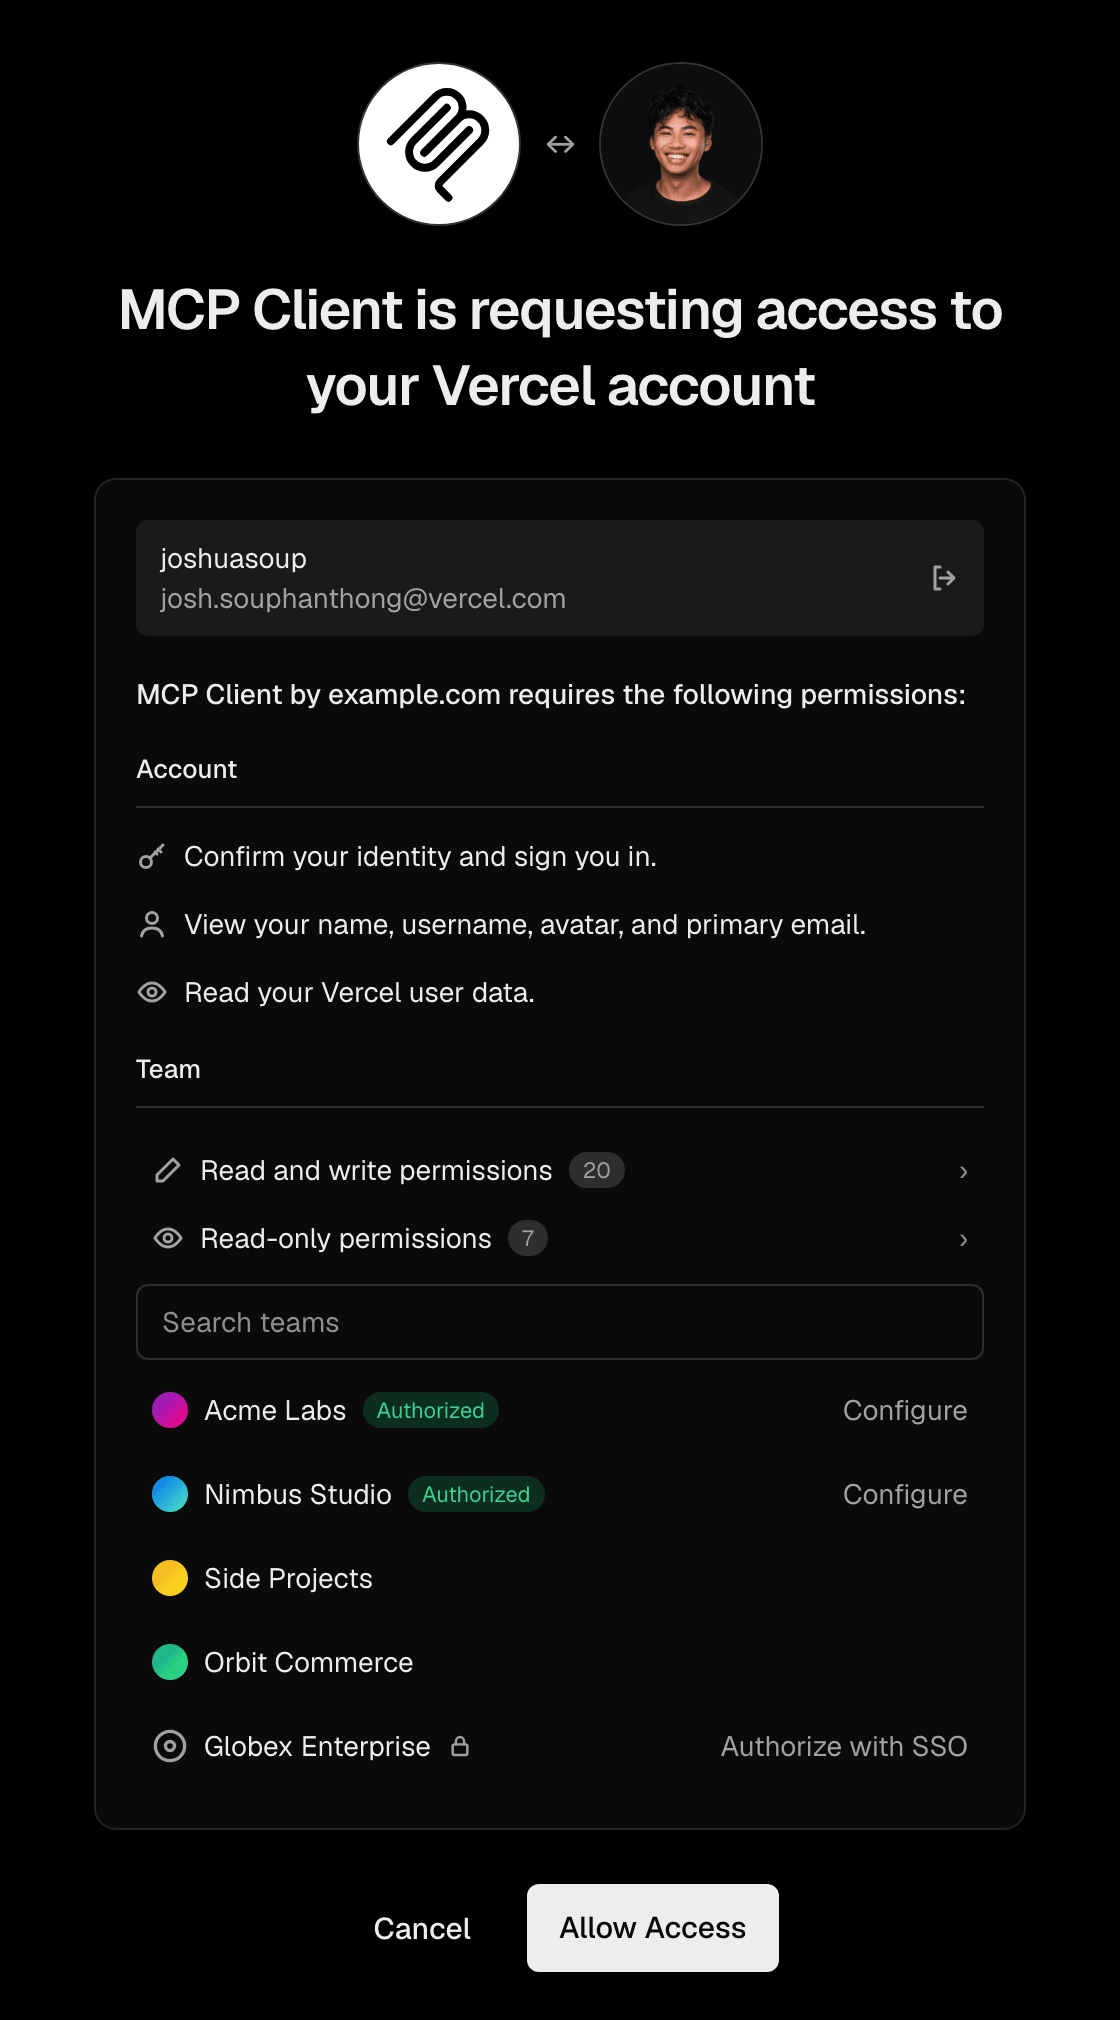
由于未经 Vercel 审核,授权页面会显示客户端名称、标志及提供元数据文档的主机名,例如“Claude Code by claude.ai”。这类客户端不会获得 Vercel 认证徽章,用户批准时实际信任的是该主机名。文章提醒用户需自行判断是否信任,但未提供额外的验证机制。
Q&A
Vercel MCP 现在允许哪些客户端接入?
任何 MCP 客户端现在都可以请求连接到 Vercel MCP,无需事先经过 Vercel 审核。
客户端如何通过 CIMD 连接到 Vercel MCP?
客户端需要发布一个客户端 ID 元数据文档(CIMD),即一个描述自身的 JSON 文件,托管在自己的域名下,并使用该文件的 HTTPS URL 作为 OAuth client_id。
为什么 Vercel 推荐使用 CIMD 而不是动态客户端注册?
因为 MCP 授权规范现在推荐使用 CIMD 而非动态客户端注册。
未经 Vercel 审核的客户端在授权页面会显示什么信息?
授权页面会显示客户端的名称、标志以及提供其元数据文档的主机名,例如“Claude Code by claude.ai”。
CIMD 客户端有 Vercel 认证徽章吗?
没有,CIMD 客户端不会获得 Vercel 认证徽章,用户需要自行判断是否信任其主机名。
已经注册的 Vercel 应用会受到新政策影响吗?
不会,已经注册的 Vercel 应用保持不变。
