


小米手机是电子锦衣卫吗?从卸载传闻到反诈接口
内容提要
文章讨论小米手机被指预装组件上报应用信息、静默录屏并接入反诈接口。作者认为爆料证据粗糙,但小米文档显示其涉诈检测可查72小时内通话、截屏等记录,且开关无法关闭、与商业App共享数据并免责。作者称国产安卓普遍具备类似能力,建议使用iPhone。
延伸解读
爆料证据粗糙,但小米文档自证能力
文章指出爆料来自“朋友的朋友”、用GPT逆向root过的小米14,证据难以固定,小米官方不会回应。但小米开发文档显示,其涉诈检测支持澎湃OS 3.1以上,可查72小时内通话、截屏、屏幕共享等记录,且删除后仍可检测。文档今年4月更新,说明并非旧闻炒冷饭,而是接口能力的新进展。
反诈接口开放给商业App,责任条款引争议
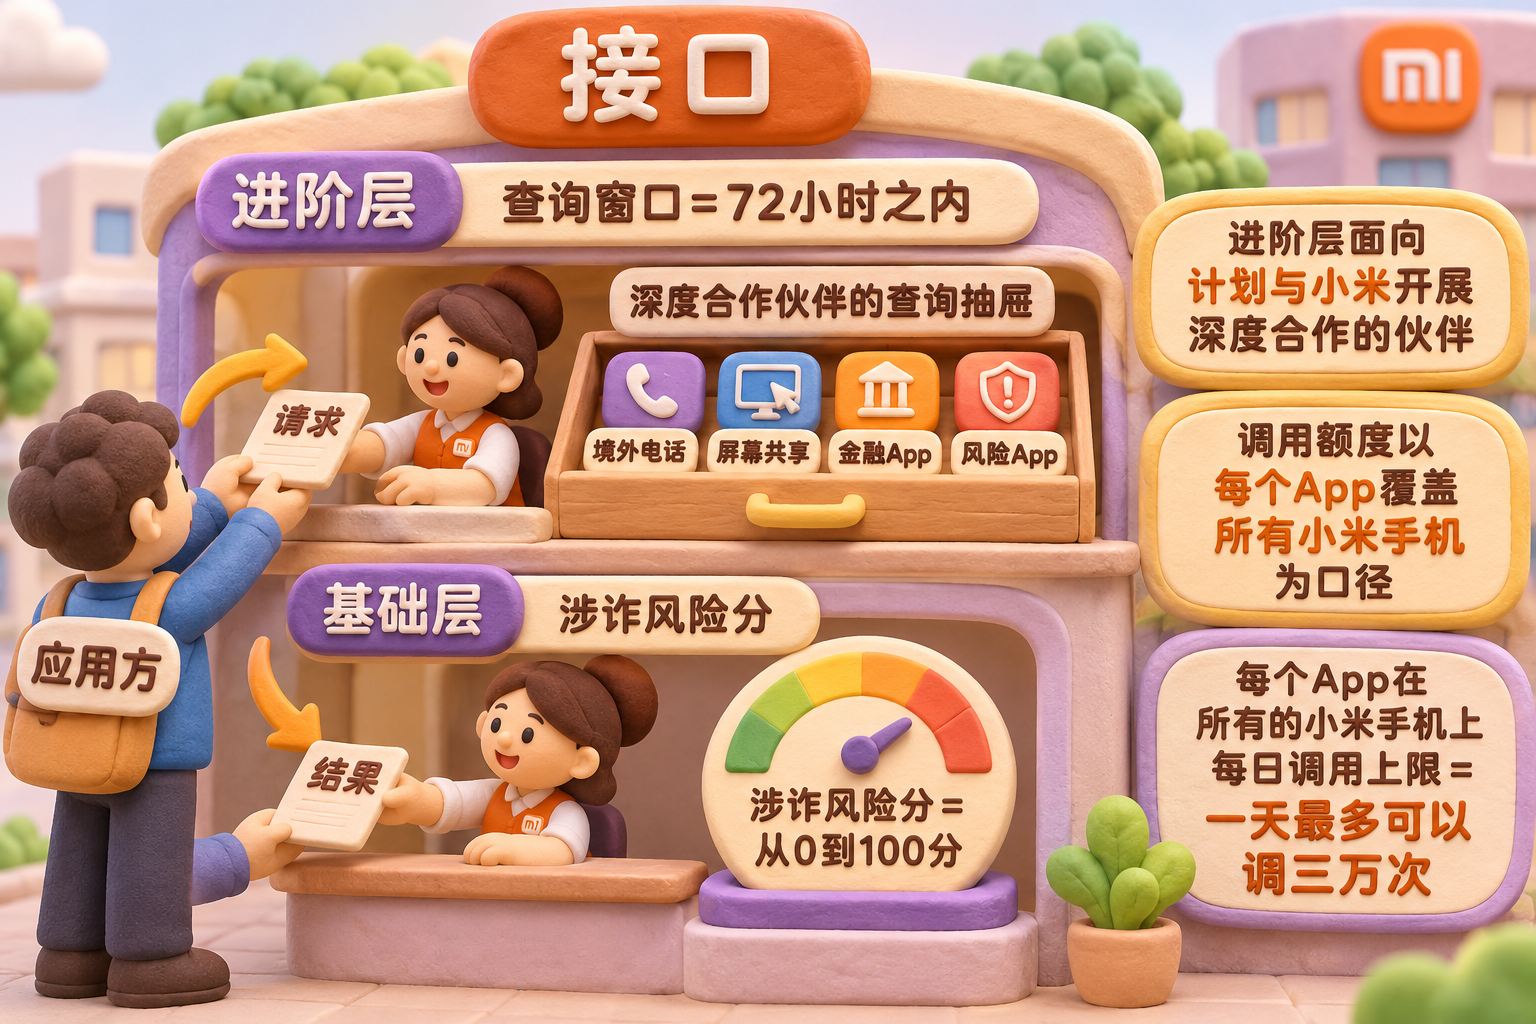
小米文档将涉诈检测分为基础风险分和进阶合作两层,服务免费,企业邮箱申请即可。核对代码的开发者发现,小米钱包、支付宝、淘宝、京东、美团、小红书、抖音、高德、滴滴等App获得读取权限,但需请求才返回脱敏分数。协议却规定隐私问题由开发者负责,小米不担责,且服务免费故责任上限为零,引发甩锅质疑。
国产安卓普遍具备类似能力,小米做法更粗放
文章对比文档称,华为鸿蒙需用户手动开启开关,每App每天限查10次;vivo全程在手机端评估不上传数据;小米则默认开启、开关关不掉、上传数据并与商业伙伴共享,每App每天可查3万次。作者认为国产安卓包括鸿蒙都有类似能力,小米只是做得更粗糙,并非孤例。
国行iPhone反诈能力受限,但数据边界更严
文章指出国行iPhone反诈能力弱于海外版:CallKit被砍导致网络电话骚扰标记失效,Apple Intelligence未上线。但苹果对开发者只提供验真和两个比特的自定义状态,遵循最小必要原则。运营商层面的反诈提醒任何手机插中国SIM卡都躲不掉。作者据此建议使用iPhone,并称国产安卓国内外版本均预装模块,只是默认关闭。
Q&A
小米手机被指是电子锦衣卫,这个说法的来源是什么?
2026年10月31日,X用户MeT发长帖称,朋友的小米14手机接到警察电话要求卸载Telegram和X。他分析发现手机预装系统安全组件和系统助手,会上报应用列表、静默录屏并接入反诈接口。11月2日台媒报道,11月4日相关视频热传,话题发酵。
小米手机的反诈检测接口具体能查到哪些信息?
根据小米2026年4月更新的文档,该接口可查询用户72小时内的通话记录(含境外电话)、屏幕共享记录、截屏记录、安装的金融App和风险App等。即使删除记录也能检测到。基础层提供0-100风险分,进阶层向深度合作伙伴开放。
哪些App可以获取小米的反诈风险数据?
开发者核对发现,获得读取权限的App包括小米钱包、支付宝、淘宝、京东、美团、小红书、抖音、高德和滴滴,微信未在列。这些App需主动请求才能获取脱敏后的分数和0/1信息,小米不会主动推送。
小米反诈功能的开关能关闭吗?卸载组件有用吗?
根据开发者测试,即使关闭所有相关开关,截屏时仍会向数据库写入记录;卸载安全组件也没用,且非root手机无法卸载。爆料者称组件可能自动重装,但未验证。
其他国产安卓手机也有类似的反诈监控能力吗?
是的。华为鸿蒙提供涉诈剧本检测接口,vivo有诈骗风险检测,但文档显示华为需用户手动开启且每App每天限查10次,vivo全程本地评估不上传数据。小米则默认开启、不可关闭、上传数据并与商业伙伴共享,每天可查3万次,被作者认为最过分。
作者为什么建议使用iPhone而不是国产安卓?
作者认为所有国产安卓(包括鸿蒙)都具备监控能力,小米只是更粗糙。iPhone对反诈信息非常谨慎,仅向开发者提供验真和两个比特的状态信息,遵循最小必要原则。虽然国行iPhone反诈能力被削弱(如CallKit被砍、Apple Intelligence未上),但数据边界更清晰。
