


电子商务的PCI合规性
内容提要
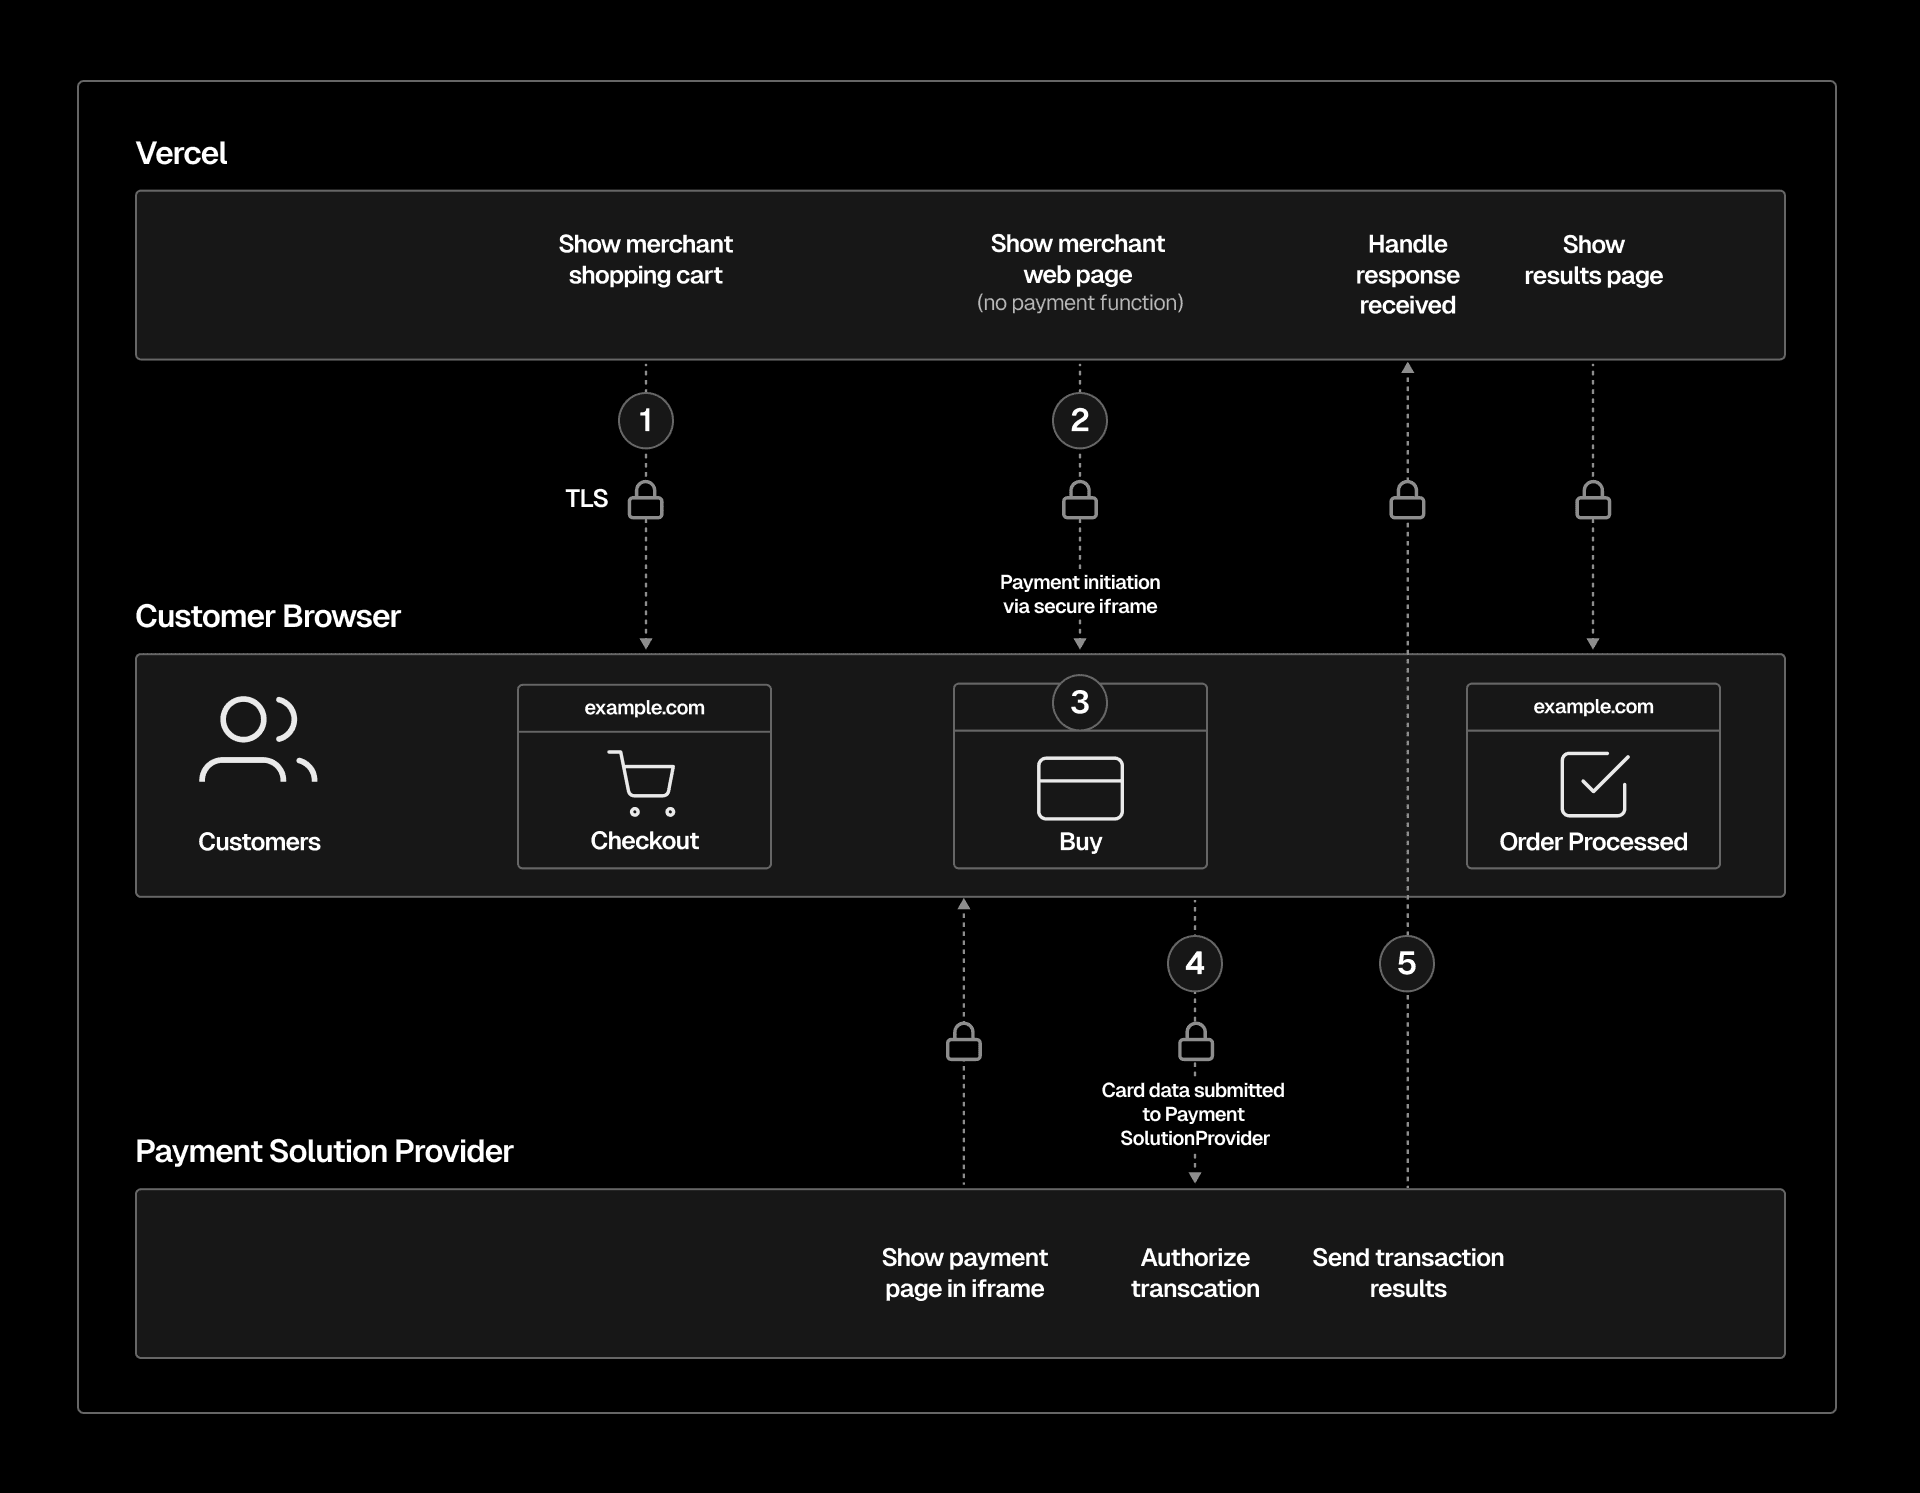
本文讨论了如何通过嵌入iframe进行支付处理,以确保符合支付卡行业数据安全标准(PCI-DSS)。这种方式将支付信息与Vercel环境隔离,直接传输至支付处理方,从而简化合规流程并增强安全性。选择合适的支付服务提供商并嵌入其iframe是实现这一目标的关键。
延伸解读
iframe 如何隔离支付数据
文章指出,iframe 在支付处理中充当安全通道。用户输入的支付卡信息完全隔离于 Vercel 环境,不会接触或经过应用在 Vercel 上托管的基础设施。这是因为 iframe 作为独立文档,拥有自己的 HTTP 请求,与父页面请求无关,信息直接传输至支付处理方。这种隔离确保 Vercel 无法处理、存储或访问支付卡数据,从而降低数据泄露风险。
缩小 PCI DSS 合规范围的实际意义
通过 iframe 将支付数据隔离并交由支付处理方独家处理,可以显著缩小需要管理的 PCI DSS 合规范围。这意味着商户无需让整个应用环境满足所有 PCI DSS 要求,只需关注 iframe 集成部分,从而简化合规工作并提升电子商务解决方案的整体安全性。文章强调,这是 Vercel 共享责任模型下的推荐做法。
实施 iframe 支付的关键考量
实施时,首先应选择提供端到端加密、数据令牌化、内置欺诈检测、支持 3DS 认证协议且符合最新 PCI DSS 要求的支付服务提供商。嵌入 iframe 通常简单,代码更改最小。示例代码中使用了 sandbox 属性,其中 allow-forms 允许表单提交,allow-top-navigation 允许交易后重定向,allow-same-origin 允许与父页面同源资源交互,但会略微降低隔离性。
维护合规并非一劳永逸
虽然前端嵌入 iframe 相对简单,但维护安全性和完整性需要持续努力,通常仍涉及一定程度的 PCI 合规工作。文章建议参考 PCI 安全标准委员会发布的《电子商务安全最佳实践指南》。这意味着即使采用 iframe 方案,组织也不能完全免除合规责任,而应保持警惕并遵循最新标准。
Q&A
如何通过iframe实现支付处理的PCI合规性?
通过嵌入iframe进行支付处理,可以确保支付信息直接传输至支付处理方,从而避免与Vercel环境的接触,确保符合PCI-DSS标准。
选择支付服务提供商时需要考虑哪些因素?
选择支付服务提供商时,应确保其提供端到端加密、数据令牌化、内置欺诈检测,并符合最新的PCI DSS要求。
使用iframe处理支付数据有什么安全优势?
使用iframe可以将支付数据与应用程序环境隔离,确保支付信息不经过Vercel的基础设施,从而增强安全性。
如何简化PCI DSS合规流程?
通过使用iframe隔离支付数据,确保数据仅由支付处理方处理,可以显著缩小PCI DSS合规的范围,从而简化合规流程。
集成支付处理器时需要进行哪些步骤?
首先选择合适的支付服务提供商,然后将其iframe嵌入到应用程序的支付页面,通常只需进行最小的代码更改。
iframe在支付处理中的作用是什么?
iframe为支付交易提供了一个安全的通道,允许用户在隔离的环境中输入支付信息,确保数据安全。
