


测试你的 Mac 安全性:苹果最新 macOS 27.2 系统仍然信任私钥已泄露的 eMudhra 证书
内容提要
苹果macOS 27.2仍信任私钥已泄露的eMudhra证书。系统自带的git、curl等命令行工具使用独立证书文件,不检查吊销名单;Ubuntu及微软、谷歌等已阻止该证书。苹果承认问题,称将在未来更新中修复,并提供命令手动移除emSign ECC Root CA – G3及可选的AAA Certificate Services证书,但系统更新后会恢复,需等苹果彻底修复。
延伸解读
命令行工具为何成为安全盲区
macOS 自带的 git、curl、Python 3 等命令行工具使用独立的 /etc/ssl/cert.pem 证书文件,不会动态检查苹果的证书封锁名单,也不检查证书是否已被吊销。这意味着即使 Safari 已吊销 eMudhra 证书,终端里的开发工具仍可能信任泄露的证书,形成浏览器与命令行之间的安全落差。
手动移除证书的取舍与局限
苹果提供了移除 emSign ECC Root CA – G3 的命令,并可选移除 AAA Certificate Services。但可选移除可能影响部分正常网站的证书验证;不移除又无法阻断 Sectigo 交叉签名的信任链,只移除 emSign 并不完整。用户需在安全与兼容性之间权衡。
系统更新会恢复证书,需等待彻底修复
手动清理后,系统更新会恢复被移除的证书,用户需重新执行清理步骤。苹果已承认问题并称将在未来系统更新中修复,但 macOS 27.2 并未修复。在苹果彻底修复前,手动移除只是临时缓解,不能替代官方更新。
Q&A
macOS 27.2 系统在证书信任方面存在什么问题?
macOS 27.2 系统自带的 git、curl 等命令行工具仍然信任私钥已泄露的 eMudhra 证书,尽管苹果已在 Safari 中吊销该证书,且其他公司如 Google、微软、Mozilla 已采取措施阻止信任。
为什么 macOS 的命令行工具会继续信任已泄露的证书?
因为这些工具使用独立的证书文件 /etc/ssl/cert.pem,不会动态检查苹果的证书封锁名单,也不会检查证书是否已被吊销。
如何测试我的 Mac 是否仍然信任 eMudhra 证书?
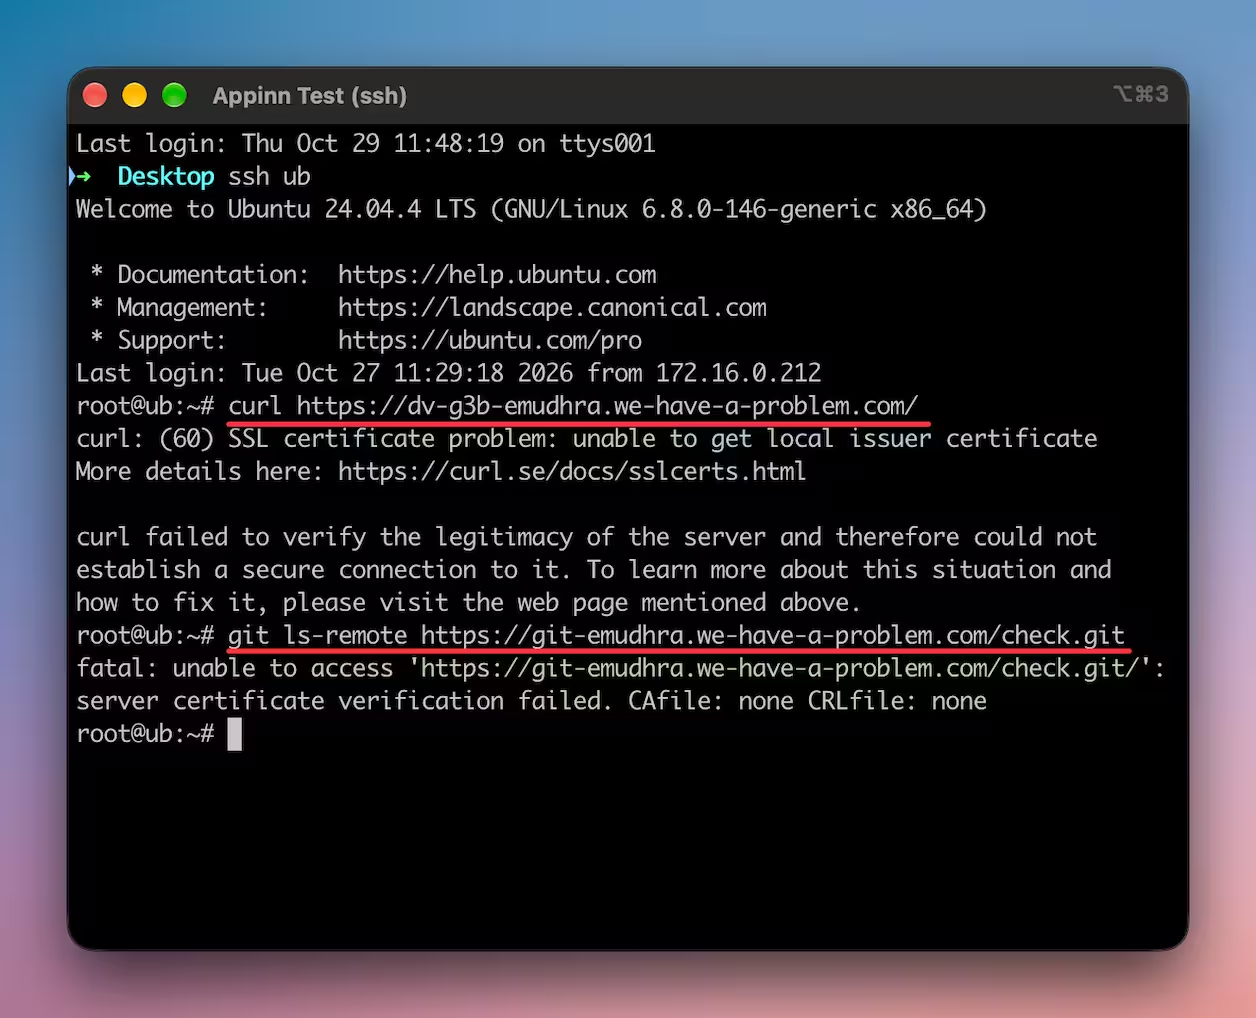
在终端中运行以下命令:curl https://dv-g3b-emudhra.we-have-a-problem.com/ 和 git ls-remote https://git-emudhra.we-have-a-problem.com/check.git。如果命令返回结果,则说明系统仍然信任该证书。
苹果是否承认了这个问题?计划何时修复?
苹果明确承认了该问题,并表示将在未来的系统更新中修复,但 macOS 27.2 并未修复。
如何手动移除 macOS 中已泄露的 eMudhra 证书?
可以按照以下步骤操作:1. 备份证书文件;2. 使用提供的 awk 命令移除 emSign ECC Root CA – G3 证书;3. (可选)移除 AAA Certificate Services 证书;4. 使用 openssl 命令验证证书是否已删除。注意系统更新后证书会被恢复。
移除 AAA Certificate Services 证书有什么风险?
移除 AAA Certificate Services 证书可能会导致一部分正常网站的证书验证失败,但如果不移除,又无法阻断 Sectigo 交叉签名的信任链,因此只移除 emSign ECC 并不完整。
