


Vercel Connect 新增企业托管授权
内容提要
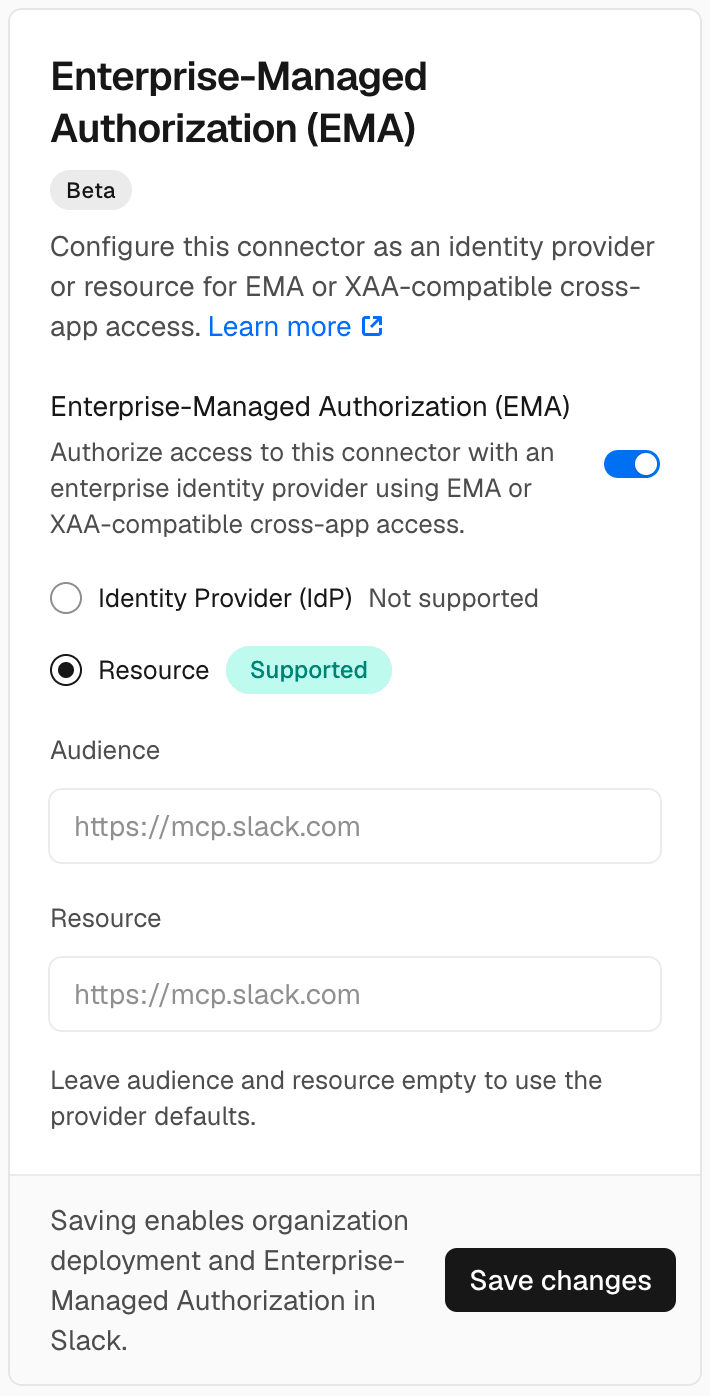
Vercel Connect 开启公测,支持企业托管授权(EMA)。管理员可通过身份提供商授予或撤销服务访问权限;用户以企业账号登录,应用按需请求权限范围,Connect 负责令牌交换、缓存与续期,访问受限于已批准范围及用户原有权限。该功能支持跨应用访问(XAA),可用于 MCP 授权。
延伸解读
企业托管授权的管理优势
管理员可通过身份提供商集中授予或撤销服务访问权限,无需用户逐一同意。这简化了权限管理,并确保访问控制与企业安全策略一致。撤销权限后,用户将无法再通过应用访问相应服务,提升了安全性。
令牌处理与权限限制
Vercel Connect 自动处理令牌交换、缓存和续期,开发者无需手动管理。访问权限受限于应用请求的已批准范围以及用户原有服务权限,双重限制防止越权访问。
跨应用访问与 MCP 授权
Connect 支持跨应用访问(XAA),可用于 MCP 授权。通过 EMA,应用能以用户身份请求 Slack MCP 服务器的令牌,实现无缝集成。这扩展了企业应用间的协作能力。
Q&A
Vercel Connect 的企业托管授权(EMA)是什么?
Vercel Connect 的企业托管授权(EMA)是一种让应用和代理代表已登录用户访问受支持服务而无需为每个服务单独弹出同意提示的机制。管理员可通过身份提供商授予或撤销访问权限,用户使用企业账号登录,应用按需请求权限范围,Connect 负责令牌交换、缓存与续期,访问受限于已批准范围及用户原有权限。
Vercel Connect 的 EMA 如何管理访问权限?
管理员通过身份提供商(如 Okta)授予或撤销对受支持服务的访问权限。用户使用企业账号登录应用,应用请求所需的权限范围,Connect 处理令牌交换、缓存和续期。访问权限仅限于已批准的范围和用户原有的服务权限。
Vercel Connect 的 EMA 支持哪些身份提供商?
文章提到支持兼容的身份提供商,例如 Okta。
如何使用 Vercel Connect 的 EMA 为 Slack MCP 服务器请求令牌?
如果应用使用 Vercel Passport,可以通过以下代码请求令牌: ```javascript import 'server-only'; import { getToken } from '@vercel/connect'; import { requireIdentity } from '@vercel/passport'; export async function getResourceToken(scopes: string[]) { const identity = await requireIdentity(); return getToken('oauth/resource', { subject: identity, scopes }); } ``` 这使用了 EMA 启用的 getToken 和 Passport 身份。
Vercel Connect 的 EMA 是否支持跨应用访问(XAA)?
是的,Vercel Connect 支持跨应用访问(XAA),包括通过 EMA 将其用于 MCP 授权。
如何配置 Vercel Connect 的 EMA?
可以按照 Vercel Connect EMA 设置指南来配置身份提供商和服务,并在 Connect 连接器上启用 EMA。
