


Amazon IoT Core 设备接入指南
内容提要
本文介绍 Amazon IoT Core 的五种设备接入预置方式,核心是身份认证与设备注册,以 X.509 证书双向 TLS 为主流。按能否出厂前安装唯一证书分为两类:已具备证书时,可用单个 Thing 手动注册、JITP/JITR 首次连接自动注册或 S3 清单批量注册;无法预装证书时,采用舰队预置,包括现场 App 激活的可信用户预置(临时证书仅 5 分钟有效)和零接触的按声明预置(共享 claim 证书换发唯一证书)。选型需综合证书条件、设备规模、清单与现场激活能力,并注意最小权限、Hook 校验与证书轮换。
延伸解读
选型先看证书条件,再看规模与现场能力
文章给出的决策路径以“能否在出厂前安全安装唯一证书”为第一分水岭:能装证书时,再根据设备数量、是否有完整清单、是否持续投产,在手动注册、批量注册和 JITP/JITR 之间选择;不能装证书时,则看现场是否有人用 App 激活,分别对应可信用户预置和按声明预置。这一顺序把产线能力放在规模之前,避免先选工具再补前提。
两种舰队预置的安全代价不同
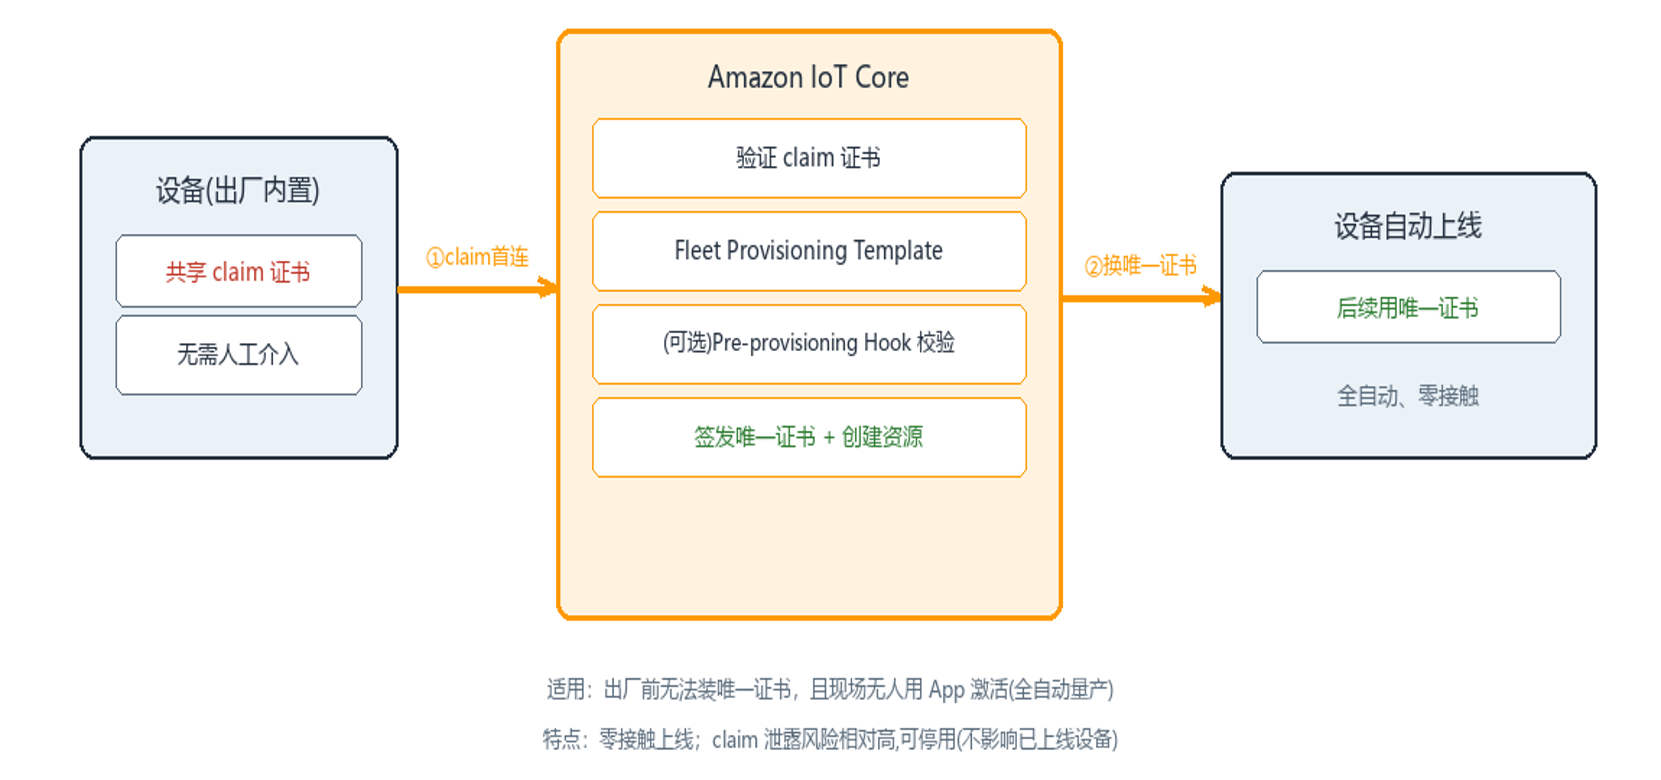
可信用户预置依赖安装人员用 App 触发临时证书,该证书仅 5 分钟有效,泄露窗口短,但需要人工参与激活。按声明预置使用整批设备共享的 claim 证书,可实现零接触全自动上线,但共享凭证一旦泄露影响面更大。文章建议为 claim 证书配置仅允许调用预置相关主题的最小权限策略,并启用 Pre-provisioning Hook 校验设备合法性。
规模化上线前需评估配额与证书轮换
文章在安全与运维部分提醒,批量注册和舰队预置存在 API 速率与并发注册限制,大规模投产前应评估配额,必要时申请提升。同时要规划证书到期与轮换机制,避免大批设备证书同时过期。此外,用 Thing Group / Thing Type 组织设备并配合 Fleet Indexing,有助于批量管理、检索连接状态,并建议 Thing 名与连接时的 client ID 保持一致。
Q&A
Amazon IoT Core 支持哪些设备认证方式?
IoT Core 支持三类认证方式:X.509 证书(双向 TLS)用于绝大多数 MQTT 设备,端口 8883/443;IAM/SigV4 用于移动/Web 应用或后端服务,通过 WebSocket 连接;自定义授权(Custom Authorizer)通过 Lambda 实现,适用于非证书设备或遗留协议接入。
设备预置时会在 IoT Core 中创建哪些资源?
预置过程通常会创建三类核心资源:IoT Thing(设备注册表条目,有唯一名称和属性,可用 Thing Type/Thing Group 组织)、X.509 证书(用于双向认证,需与 Thing 关联)、IoT Policy(定义设备可执行的操作,附加到证书上)。规模化场景通过 Provisioning Template 批量创建。
如果设备出厂前已经安装了唯一证书,有哪些预置方式可选?
有三种方式:单个 Thing 手动注册,适合设备量少或 PoC;JITP/JITR,设备首次连接时自动注册,适合量大但无清单的场景;批量注册,基于 S3 清单一次性预置,适合有完整设备清单的场景。
可信用户预置和按声明预置有什么区别?
可信用户预置需要现场人员用 App 激活,获取仅 5 分钟有效的临时证书,设备在窗口期内换取长期证书,安全性高但需人工参与;按声明预置是零接触全自动,设备内置共享 claim 证书,首次连接时自动换发唯一证书,无需人工,但 claim 证书泄露风险相对更高。
如何根据设备情况选择适合的 Amazon IoT Core 接入方式?
可按顺序决策:能否出厂前安装唯一证书?不能则选舰队预置(现场有人用 App 激活选可信用户预置,要求零接触选按声明预置)。能装证书:设备少或需先定义选单个 Thing 手动注册;量大且有清单选批量注册;量大无清单且持续投产选 JITP/JITR。
使用舰队预置时有哪些安全注意事项?
建议为 claim 证书配置最小权限策略(仅允许调用预置相关主题);启用 Pre-provisioning Hook(Lambda)校验设备合法性;规划证书轮换避免同时过期;用 Thing Group/Type 和 Fleet Indexing 管理设备;claim 证书泄露可立即停用,正式证书可吊销并解绑策略;大规模投产前评估配额与限流。
