


国行 iOS 27.3 的「脏东西」是什么?苹果智能管什么,正式版该不该升?
内容提要
文章讨论国行iOS 27.3引入苹果智能(采用阿里千问模型)及本地内容安全机制,回应“脏东西”传言。作者指出,原请求在手机端处理,但安全检测结果会匿名汇总共享并自动更新,细节不明;部分功能受法规限制,如AI拒绝去水印。对比海外AI反诈多在本地处理,iCloud公开链接分享会被检查。建议正式版正常升级,但不要幻想绝对安全,应追问信息去向与限制。
延伸解读
“脏东西”指什么:本地安全机制而非单一后门
文章澄清,所谓“脏东西”主要指国行苹果智能引入的本地内容安全机制。按苹果说明,相关请求在手机上处理,原请求不发给苹果或机制提供方,但安全检测结果会匿名汇总并共享,且机制可自动下载更新。作者认为,真正该追问的是汇总了哪些信息、共享给谁、用户能否知情和选择,而不是用“脏东西”一词笼统制造恐惧。
本地处理不等于没有限制:修图被拒是现成例子
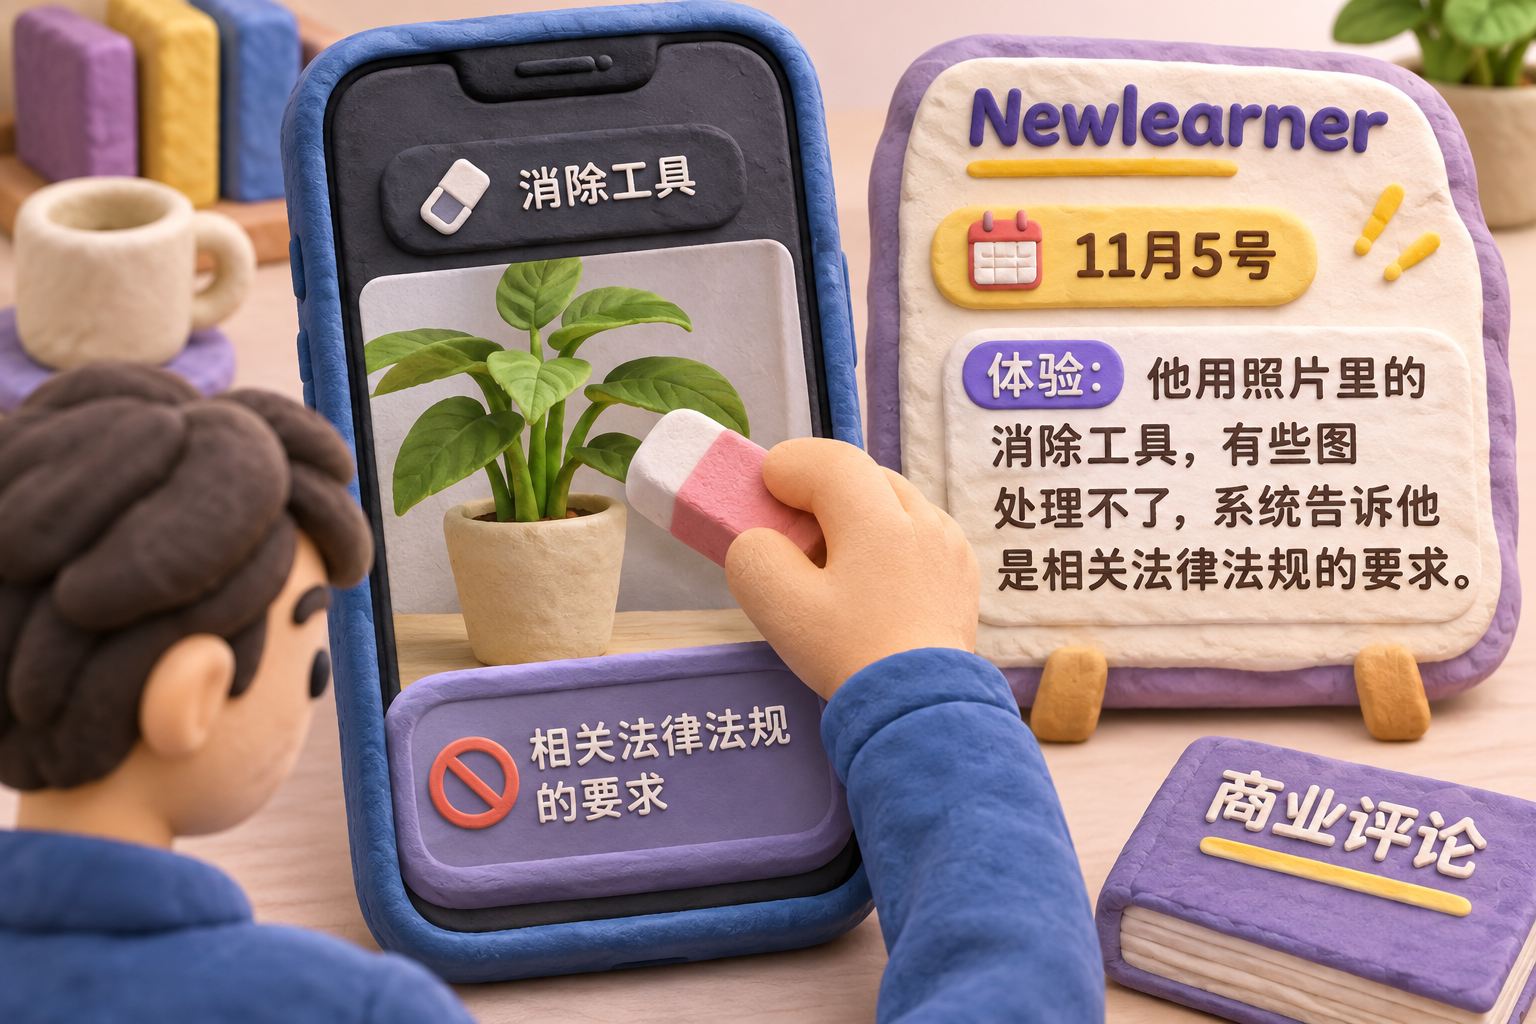
文章用测试案例说明,原图可以不出手机,限制仍能进入手机。有编辑用照片消除工具时被系统以法律法规要求为由拒绝处理,AI也会拒绝去除AI生成水印。作者强调,这并不证明后台有人查看了图片,但说明用户让AI改图或生成内容时,可能先被规则拦下。苹果应说明哪些事不让做、判断错了找谁,而不是只留几行设置说明。
公开链接分享才会被检查,指定分享不在其列
针对iCloud检查公开分享链接,文章提醒不要混淆分享权限:选择“任何拥有链接的人”属于公开传播,iOS 27.3后会检查其中是否有害信息并上交结果;只分享给指定的人则不会被这项机制检查。但云上贵州仍受自身条款约束,执法机构依法要求时仍可能获取备份信息。作者认为,关键要看用户实际点了哪种分享权限,不能只认手机品牌。
正式版建议升级,但别把“相对安全”当成绝对安全
作者建议正式版正常升级,理由是iOS更新会修补漏洞,且大量App会随新系统适配,长期不升级可能影响使用。但他同时强调,不要因为用iPhone就产生绝对安全的幻觉:账号被盗、分享范围选错、点开恶意链接都可能泄露信息。选手机是在比较谁把更多处理留在本地、交给别家时是否提醒,而不是等一张永不出事的保证书。
Q&A
国行 iOS 27.3 里说的「脏东西」到底指什么?
「脏东西」指的是国行苹果智能(Apple Intelligence)中引入的本地内容安全机制。这套机制会在 AI 处理任务前按规则判断内容能否放行,用户担心的是这套机制的具体运作和限制不透明。
国行苹果智能的请求和检测结果分别是怎么处理的?
按苹果说明,相关请求在手机上处理,原请求既不发给苹果,也不发给提供安全机制的公司;但安全检测的结果会匿名收集、汇总后共享,且这套机制会自动下载和更新。
国行苹果智能和海外版在 AI 反诈、隐私处理上有什么差别?
海外 AI 反诈多在本地处理,如苹果冒充风险检测只给 APP 风险等级、不交原始信息,谷歌通话检测在手机内分析且默认关闭;国行则引入本地公司安全机制,检测结果会匿名汇总共享,且部分功能受法规限制(如 AI 拒绝去水印)。
iCloud 公开链接分享会被检查,具体查什么、什么情况不查?
iOS 27.3 后会检查通过「任何拥有链接的人」公开分享的内容有无有害信息,检查结果会上交;若只分享给指定的人(如张三、李四),其他人看不到,则不会被这项机制检查或上交。
国行 iOS 27.3 正式版到底该不该升级?
建议正常升级,不要等。iOS 升级除了增加新功能,还会打补丁修复漏洞;且很多 APP 会随 iOS 升级而适配,坚持不升级可能导致部分 APP 无法使用。
使用国行苹果 AI 时,用户应该保持什么心态和做法?
永远不要幻想自己绝对安全。要心里有数,想清楚什么资料愿意交出去、哪个功能要打开;不能因为觉得安全就放松警惕,把不该交的资料贴给 AI,或以为跟机器说话就没人知道。
