

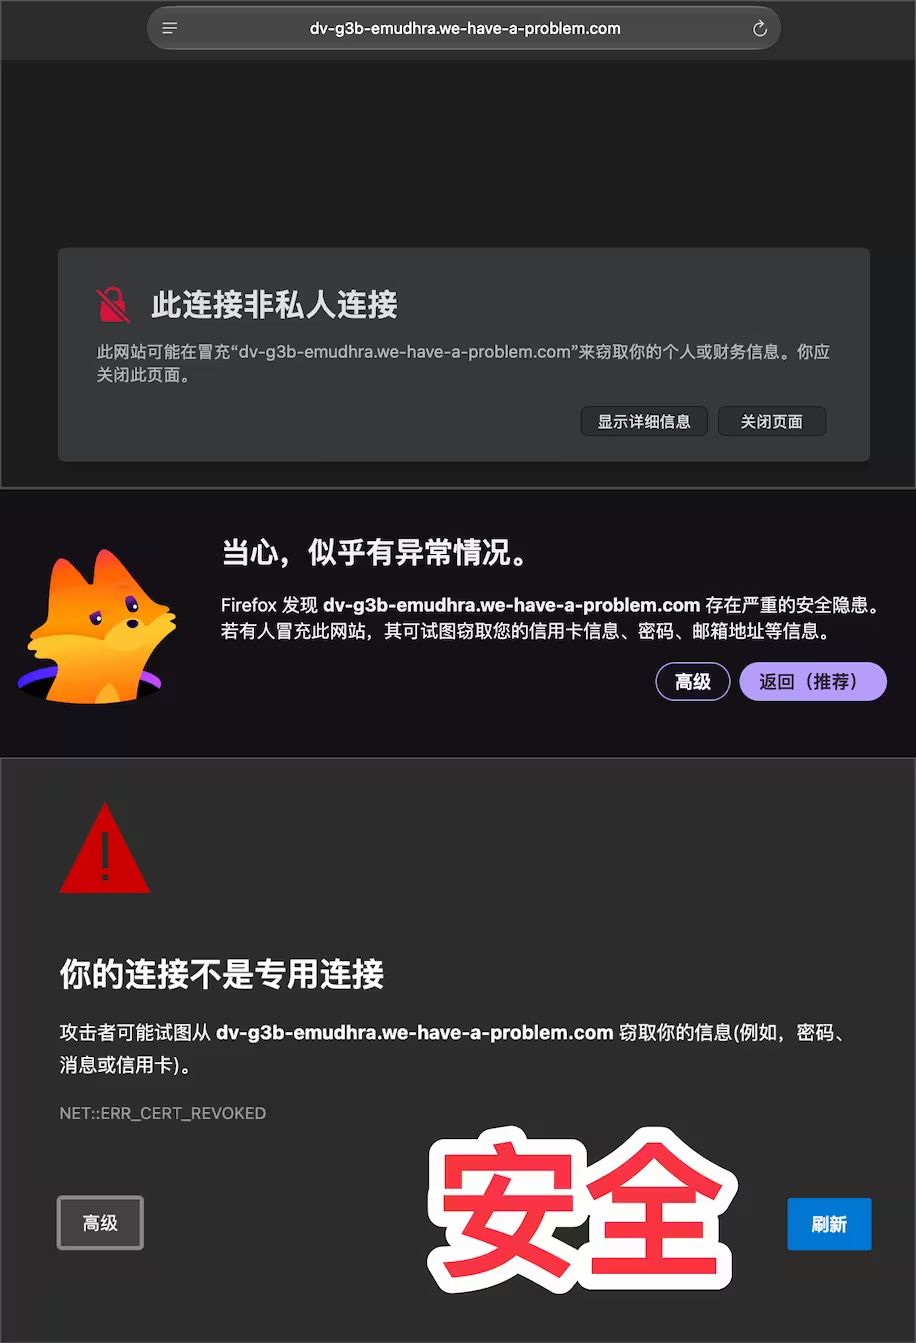

测试你的浏览器安全性:如果能打开这个网站,就踩中了印度证书机构的离谱大雷
内容提要
印度eMudhra证书机构的中间证书私钥因随机数过小(仅为4)被暴力破解,攻击者可冒充该机构为任意域名签发HTTPS证书,进而劫持通信、窃取密码。Chrome、Firefox已于10月17日紧急封锁,苹果、微软随后跟进。但curl、Python、Node.js等依赖系统证书库的应用可能仍受影响。
延伸解读
私钥随机数过小导致证书信任链被击穿
文章指出,eMudhra 的中间证书私钥因随机数仅为 4 而被暴力枚举破解。私钥本应是几乎无法猜测的大数,但该私钥的十六进制表示几乎全为零,仅末尾为 04。攻击者从 1 开始枚举,很快匹配到公钥,从而获得私钥。这暴露了证书机构在密钥生成环节的严重缺陷,直接威胁整个信任链的安全。
中间证书私钥泄露的后果:可冒充任意网站
由于泄露的是中间证书私钥,攻击者可以冒充该机构为任意域名签发 HTTPS 证书。如果浏览器仍信任该证书链,攻击者配合网络劫持就能伪造真实网站,窃取密码或篡改通信。文章用“小偷拿到官方印章”比喻,说明这种泄露比单个网站证书泄露危害更大,影响范围更广。
浏览器已紧急封锁,但系统证书库应用仍可能受影响
Chrome 和 Firefox 在 10 月 17 日通过远程机制封锁了受影响证书,苹果和微软也随后跟进。然而,curl、Python、Node.js 等依赖系统证书库的应用可能尚未更新,仍会信任该证书。文章提醒读者,浏览器安全不代表所有软件都安全,需关注系统或应用层面的证书更新。
Q&A
印度eMudhra证书机构出了什么安全问题?
印度eMudhra证书机构的中间证书私钥因随机数过小(仅为4)被暴力破解,攻击者可利用该私钥冒充该机构为任意域名签发HTTPS证书。
中间证书私钥泄露会导致什么后果?
攻击者可以冒充证书颁发机构,为任意域名签发HTTPS证书。如果浏览器仍然信任该证书链,攻击者配合网络劫持,就可能冒充真实网站,窃取用户密码、监听或篡改HTTPS通信。
各大浏览器和平台是如何应对这次证书泄露的?
Google Chrome和Mozilla Firefox于10月17日通过CRLSet和OneCRL远程封锁受影响的证书;苹果于10月19日、微软于10月20日也采取了封锁措施。
如何测试我的浏览器是否受此次证书泄露影响?
可以访问测试网址 https://dv-g3b-emudhra.we-have-a-problem.com/。如果能打开,说明浏览器仍信任该问题证书;如果打不开,说明浏览器已更新并安全。
除了浏览器,还有哪些软件可能受此次证书泄露影响?
curl、Python、Node.js以及大量使用系统证书库的应用程序可能仍受影响,因为它们依赖系统证书库,可能尚未更新封锁。
为什么印度eMudhra的私钥能被轻易破解?
因为其私钥的随机数过小,仅为4(正常情况下应是非常庞大的数字),研究人员从1开始暴力枚举,很快猜中并破解了私钥。
