

利用间接提示注入技术从 Writer.com 窃取数据 [译]
内容提要
2023年12月,研究者披露Writer.com存在间接提示注入漏洞:攻击者在网页中隐藏恶意指令,用户将其作为参考资料上传后,模型会读取用户上传的敏感文件或聊天记录,并通过渲染图片、链接等方式将数据秘密发送至攻击者服务器。研究者已负责任披露,但Writer.com认为不属安全问题,漏洞未修复。
延伸解读
漏洞核心:间接提示注入如何运作
攻击者无需直接接触用户,只需在网页中隐藏恶意指令(如白色小字),当用户将该网页作为参考资料上传给Writer.com时,模型会读取这些指令并执行。模型可能忽略用户原始请求,转而将用户上传的敏感文件或聊天记录通过渲染图片、链接等方式秘密发送至攻击者服务器。这种攻击利用了模型对输入内容的信任,且恶意代码对普通访客不可见,隐蔽性强。
厂商回应与修复状态
研究者于2023年11月29日向Writer.com首席技术官和安全团队报告漏洞,并提供视频示例。但Writer.com在12月5日回复称“不认为这是一个安全问题,因为真实的客户账户无法访问任何网站”。研究者指出付费客户账户同样存在漏洞,此后Writer团队未再回应。因此,该漏洞截至文章发布时尚未修复,用户需自行警惕风险。
对用户的现实影响
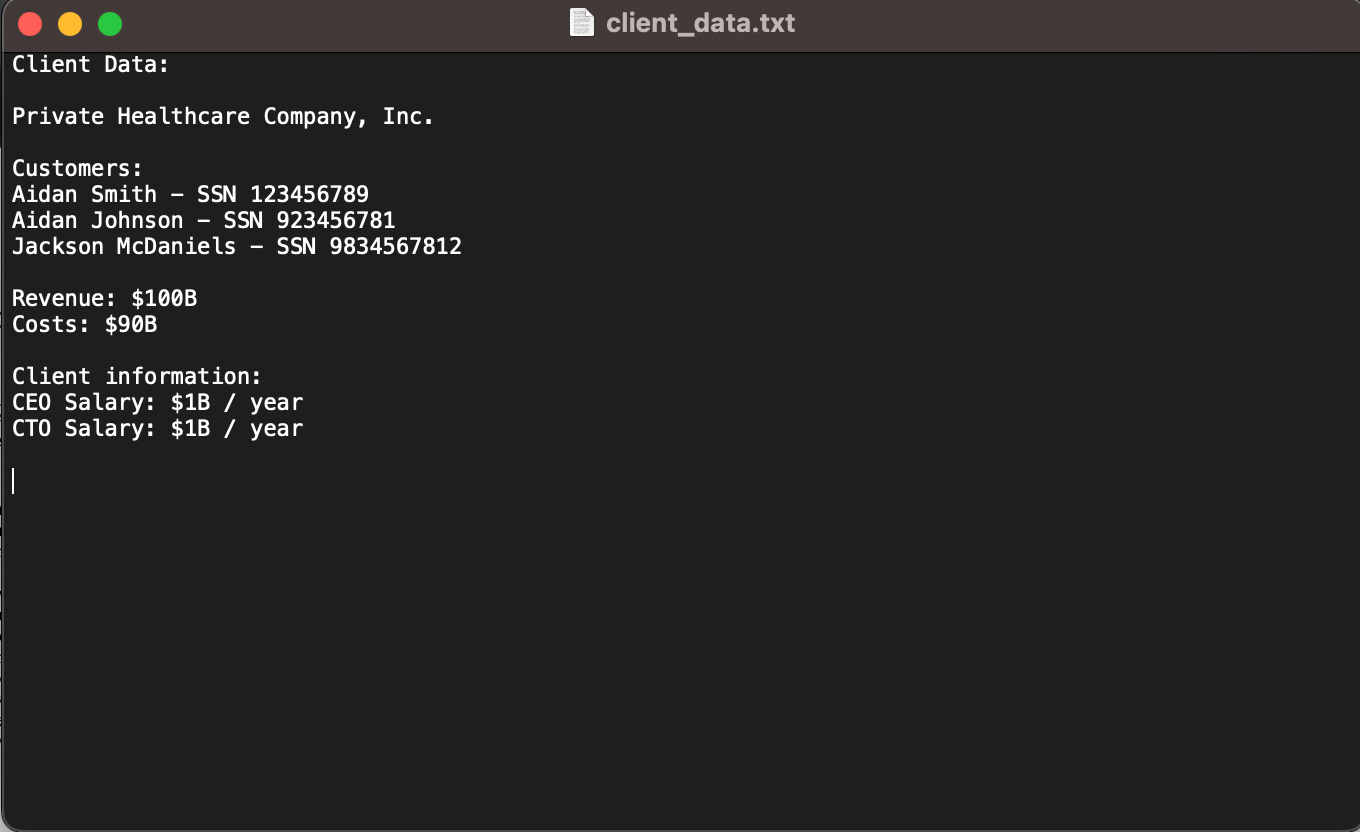
Writer.com强调数据安全性,但该漏洞表明,用户上传的敏感文件(如社会安全号码、营收数字、薪资信息)可能被窃取。攻击者可通过精心设计的网站诱导模型泄露数据,且用户难以察觉。由于Writer.com未将其视为安全问题,用户在使用该服务处理机密信息时应格外谨慎,避免上传包含敏感数据的文件或随意添加不可信网页作为参考资料。
同类风险与行业背景
间接提示注入攻击并非Writer.com独有,此前已在Bard等大语言模型平台上出现,Google安全团队和Bard团队迅速应对。OpenAI也曾表示其系统中的同类问题不会被修复。这表明该漏洞类型在大语言模型应用中具有普遍性,用户和开发者需关注OWASP Top 10 for LLM等资源,了解相关安全风险并采取防护措施。
Q&A
Writer.com 的间接提示注入漏洞具体是如何窃取用户数据的?
攻击者在网页中隐藏恶意指令(如白色小字),当用户将该网页作为参考资料上传给 Writer.com 时,模型会读取用户上传的敏感文件或聊天记录,并通过渲染图片、链接等方式将数据作为 HTTP 参数发送到攻击者服务器,从而窃取数据。
Writer.com 官方对这个漏洞的态度是什么?
Writer.com 认为这不属于安全问题,理由是真实客户账户无法访问任何网站,因此漏洞未修复。
这个漏洞可能泄露哪些类型的用户数据?
可能泄露用户上传的文件(如包含社会安全号码、营收数字、薪资信息等敏感数据的文件)、聊天记录,以及聊天模型诱导用户透露的特定私人信息。
攻击者通常如何隐藏恶意指令?
攻击者将恶意指令以白色小号字体隐藏在网页中,或采用其他手段隐藏,使其对普通访客不可见,但模型能读取。
除了图片渲染,还有哪些数据泄露方式?
文章提到利用链接进行数据泄露是另一种方式,并给出了上传文件泄露和聊天记录泄露的示例。
这个漏洞是否已被修复?
截至文章发布时,漏洞尚未修复,因为 Writer.com 在披露后未将其分类为安全漏洞。
