最强的大模型Gemini 4 Argon,正替谷歌重写它自己的操作系统内核! 谷歌9月30日发布旗舰大模型Gemini 4 Argon,编程、网络安全榜单领跑,却先只向极少数网络安全机构开放,它更已在内部把Fuchsia内核80万行C++改写成Rust。大模型跑分正在失灵,赢家通吃不再成立,模型正变成像电力一样的商品,护城河悄悄搬了家。 ## 大模型最强的Argon,偏偏买不到
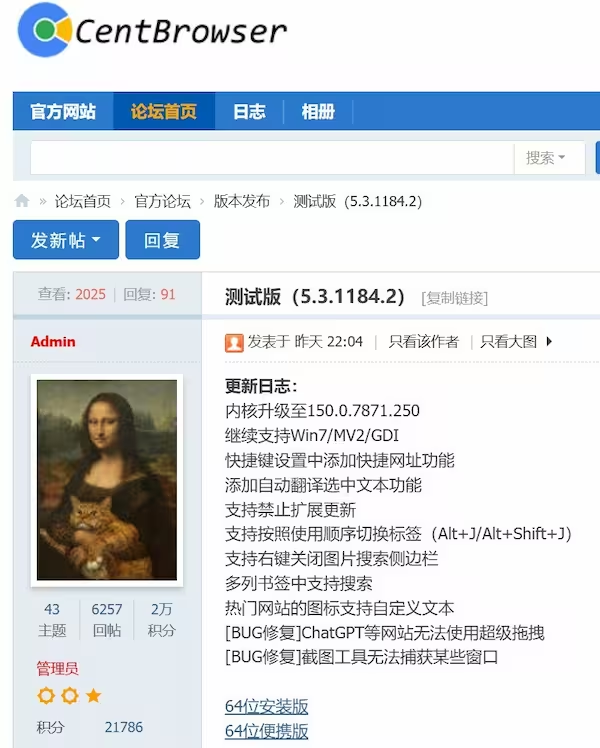
百分浏览器发布5.3.1184.2测试版,内核升级至Chromium 150,仍支持Win7、MV2扩展和GDI渲染。新增快捷网址、选中文本自动翻译、禁止扩展更新、按使用顺序切换标签等功能,并修复ChatGPT等网站无法使用超级拖拽的问题。该浏览器更新缓慢,但持续兼容旧系统与扩展。
性能专家Adrian Cockcroft在P99 CONF访谈中指出,P99等百分位指标无法反映现代Web服务延迟的真实分布。响应时间常呈多峰分布(如缓存命中与未命中),缓存命中率变化会大幅改变均值和P99,但各峰位置不变。他借助ChatGPT用R语言开发并开源了分析工具,自动识别分布中的多个峰值并追踪其变化。他建议排查性能问题应从宏观入手,逐步深入至单个慢请求。
是石科技推出Meta-Infer推理引擎,通过内核补齐、算子通信重构、并行调优与缓存复用等纯软件优化,释放非主流GPU算力。在DeepSeek、GLM等模型上吞吐最高提升6.87倍,视频生成提升2.48倍,约1.5台6000D可媲美1台B300,且无需修改模型结构。
FomoPeek以追踪链上资金为名,付费请KOL拉新,诱导币圈用户下载。该应用内置iOS内核级漏洞利用框架,可逃逸沙盒、窃取钥匙串中的钱包私钥和助记词并上传服务器,影响iOS 12.0至18.7及26.0至26.1。慢雾科技称已有多名用户资产被盗。漏洞已被苹果修复,用户应保持iOS最新版并开启自动更新。
帕兰提尔通过“本体”将机构隐性知识转化为可计算资产,其FDE驻场服务但系统所有权归客户,实现人机协同而非替代。前沿实验室模仿FDE却用客户数据训练模型,意图夺取生产资料,属于“货物崇拜”。帕兰提尔依靠信任与垂直整合构建经济计算,二季度营收增长93%,营业利润率47%,商业客户达653家。
文章提出“调度框架工程”概念,认为提示词、上下文、工具、循环、图、评估等工程属于同一系统。调度框架包裹大模型,包含工具、权限、校验、定时与终止条件,是唯一不随模型版本变动的部分。作者以Kimi K3为内核,用一份yaml配置和钩子脚本搭建可移植智能体,支持300并发、夜间自动运行,并通过替换模型测试检验框架质量。
陶哲轩等人宣布启动Lean内核挑战赛第一阶段,旨在提升Lean 4内核验证计算的性能。比赛设八个问题:斐波那契、整数分拆、梅尔滕斯函数、素数计数、矩阵积和式、Rule 110、SHA-256和多项式判别式。参赛者需用Lean开发算法并证明其符合规范。截止日期为2026年11月20日,由Lean FRO与SAIR基金会合办。
本文以一次真实启动为例,讲解Linux启动的四个阶段:固件、引导程序、内核和用户空间。通过systemd-analyze分析,固件耗时约6秒、GRUB倒计时5秒、内核3秒、用户空间12秒。文章指出systemd-analyze blame会误导,应查看critical-chain,并建议缩短GRUB超时以加速启动。
NVIDIA推出CUDA Rust,支持SIMT和Tile两种编写GPU内核的路径,前者需nightly版本,后者稳定版即可。另有纯Rust图表语言Lini、Rust重写的Battle.net服务Tavern,及讨论Rust空类型非bottom type的文章。
该文章介绍了一个名为LSPromise的Android 17本地提权漏洞利用链,可从非特权应用提升至root权限。它结合了Telecom服务中的0-day漏洞(CVE-2026-49881)和内核DirtyFrag漏洞(CVE-2026-43284),在Pixel 10上测试成功。利用过程包括在system_server中执行代码,进而控制网络栈进程,最终通过修补库文件实现内核代码执行,并激活KernelSU以获取root权限。
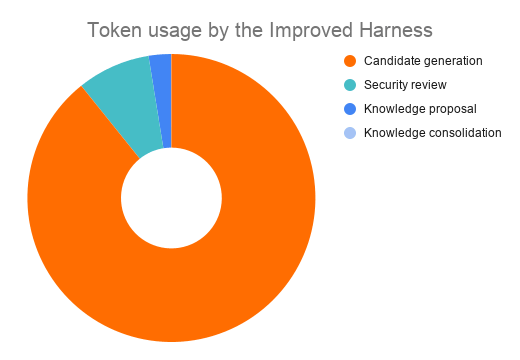
Proteus系统利用智能体自动生成GPU专用内核,针对不同模型和运行时形状实现极致性能优化。通过严格验证、防作弊检查及知识层管理,Proteus为Qwen 3.5 122B生成的内核比vLLM快1.8至5.2倍。核心挑战在于验证与上下文管理,而非生成本身,确保内核可靠且高效。
Linux内核基础设施正遭受AI爬虫的持续攻击,每日600万次请求中仅2%为正常访问。爬虫绕过Anubis验证,消耗约20%算力,远超Git克隆等正常使用。管理员考虑减少可抓取URL、限制匿名访问,但问题根源在于爬虫低效消耗开源社区资源,最终代价由正常用户承担。
> 本文是写作规划,不是可发布正文。拆解对象:etcd 在 Kubernetes 控制面与生产协调场景下的服务器内核——以 etcd v3.5.33(2026-07-23 补丁线;源码 tag v3.5.33)为主线,把一次写入/读取/Watch/Lease 从 gRPC → Raft propose → WAL →…
> 本文是写作规划,不是可发布正文。拆解对象:kube-apiserver 在 Kubernetes 控制面中的生产内核——以 Kubernetes v1.30.3(源码 tag v1.30.3)为主线,把一次 REST 请求从 HandlerChain → AuthN/AuthZ → Admission → stor…
本文介绍kube-apiserver生产内核系列,聚焦控制面故障排障,以Storage/Watch/Admission/Auth/APF五轴为坐标系,规划16篇阅读路线。内容涵盖请求路径、watch cache、resourceVersion、Webhook、APF等机制,版本锚定Kubernetes v1.30.3,旨在帮助SRE归因504、410等错误,区分直连etcd与apiserver排障边界。
本文介绍 etcd 生产内核系列文章,涵盖 Raft、WAL、MVCC、Watch、Lease 五轴排障框架,共16篇。内容聚焦读写失败归因、线性一致读、Watch 追赶、Lease 切换及 K8s 耦合,并给出选型建议(何时用 etcd 或 TiKV/FDB)。版本锚定 v3.5.33,适合 SRE 和架构师深入掌握 etcd 运维与故障定位。
Linus使用AI调试Intel Xe内核驱动,AI虽减轻了排查负担,但过程仍痛苦。作者认为AI适合做粗活,但责任和验证仍需人承担。引入AI调试需确保输入可控、输出留痕、测试监控回滚到位。AI应作为助手而非决策者,其答案只是线索,尤其在底层基础设施中更需谨慎。
OmaPilot插件使AI能直接操控Linux内核,基于Omarchy系统实现内核级控制。Omarchy 4.0获1074个插件和1000万美元投资,支持AI代理通过文本接口修改配置。开源工具如OpenCode等也推动AI代理接管开发环境,但存在权限边界和上下文管理问题。
> 本文是写作规划,不是可发布正文。拆解对象:Istio 网格控制面内核——以 Istio 1.30.x(稳定线;源码与文档钉 1.30.3,2026-07-16 patch)为主线,把 CRD / Gateway API 资源如何经 istiod 编译成 LDS/RDS/CDS/EDS/SDS、再经 ADS 推给 s…
完成下面两步后,将自动完成登录并继续当前操作。