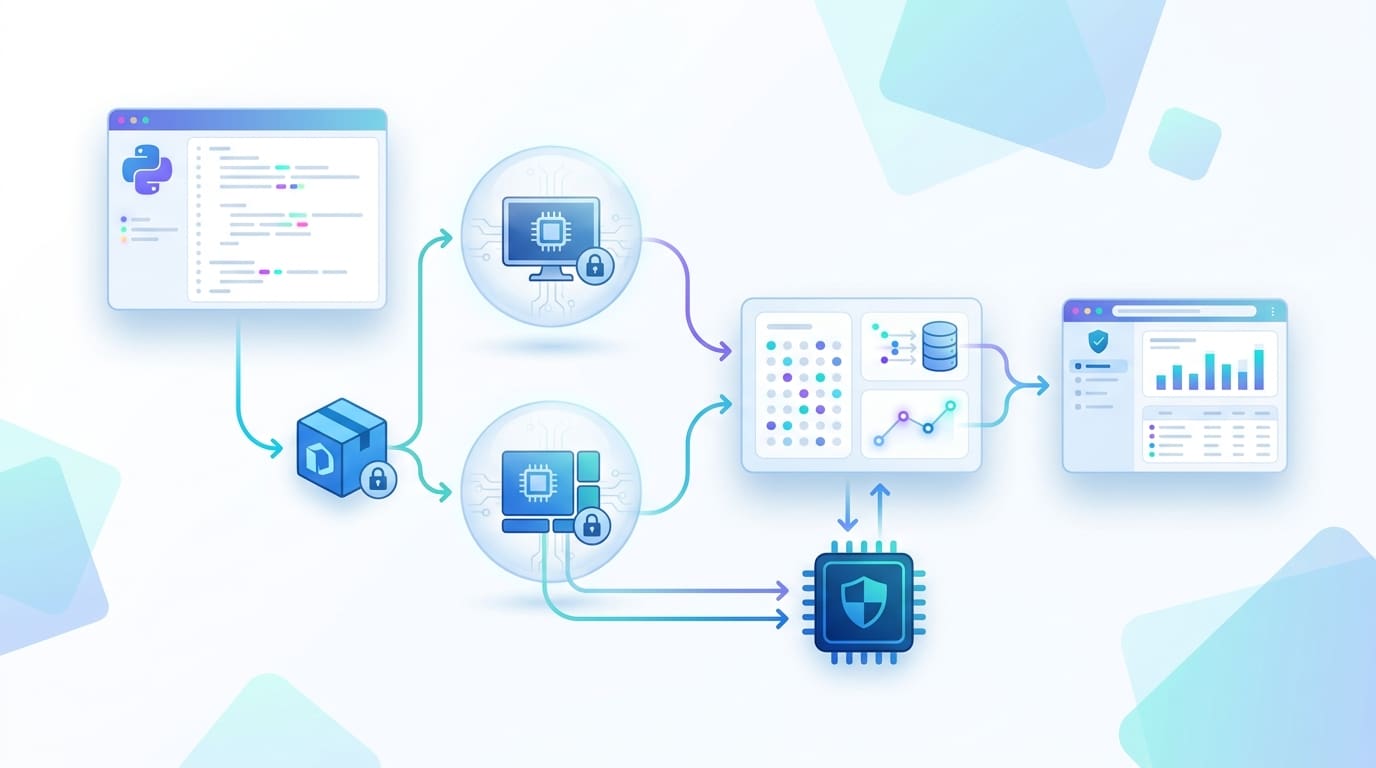
文章介绍如何为AI代理生成的代码构建三级沙箱:受限子进程、加固Docker容器和Firecracker微虚拟机,三者统一为run(code)接口,并用同一组六种恶意程序(死循环、内存占用、进程洪泛、写盘、读密钥、连内网)测试。子进程最快,但共享主机文件与内核,可读密钥;容器能阻断全部攻击;微虚拟机每次使用独立内核,隔离最强但启动更慢。建议按代码可信度选择最轻层级,并保留攻击测试套件。
Linux基金会研究显示,虚拟机仍占生产应用平均53%,大型企业达64%,短期比例稳定。61%受访者的虚拟机与容器团队已协作或整合,8%用KubeVirt管理虚拟机。AI与智能体工作负载推动虚拟机扩张,34%受访者提及此因素,47%因安全隔离需求。62%已采用至少一种基于虚拟机的隔离方式,MicroVM沙箱和机密计算的使用意愿明显上升。
Vercel容器镜像仓库现支持单层最大2GB的压缩镜像层(原为500MB),镜像总大小上限仍为15GB。支持docker push/pull/tag等标准工作流,推送时自动创建仓库。仓库可设为公开供所有Vercel团队只读拉取,或通过仪表板及CLI共享给最多100个指定团队。Vercel Sandbox所用镜像即由普通公开仓库提供。可通过Vercel CLI v58.3.0及以上版本的vercel vcr命令管理,并支持GitHub OIDC登录CI流程,无需长期凭证。
文章介绍Spring Boot整合Web容器的方法:通过Maven排除Tomcat依赖并引入Jetty,实现嵌入式容器。对比两者,Jetty更轻量、省内存、高效且可插拔扩展,适合分布式环境;Tomcat支持企业级高级特性但通常用不到。作者建议选用Jetty。
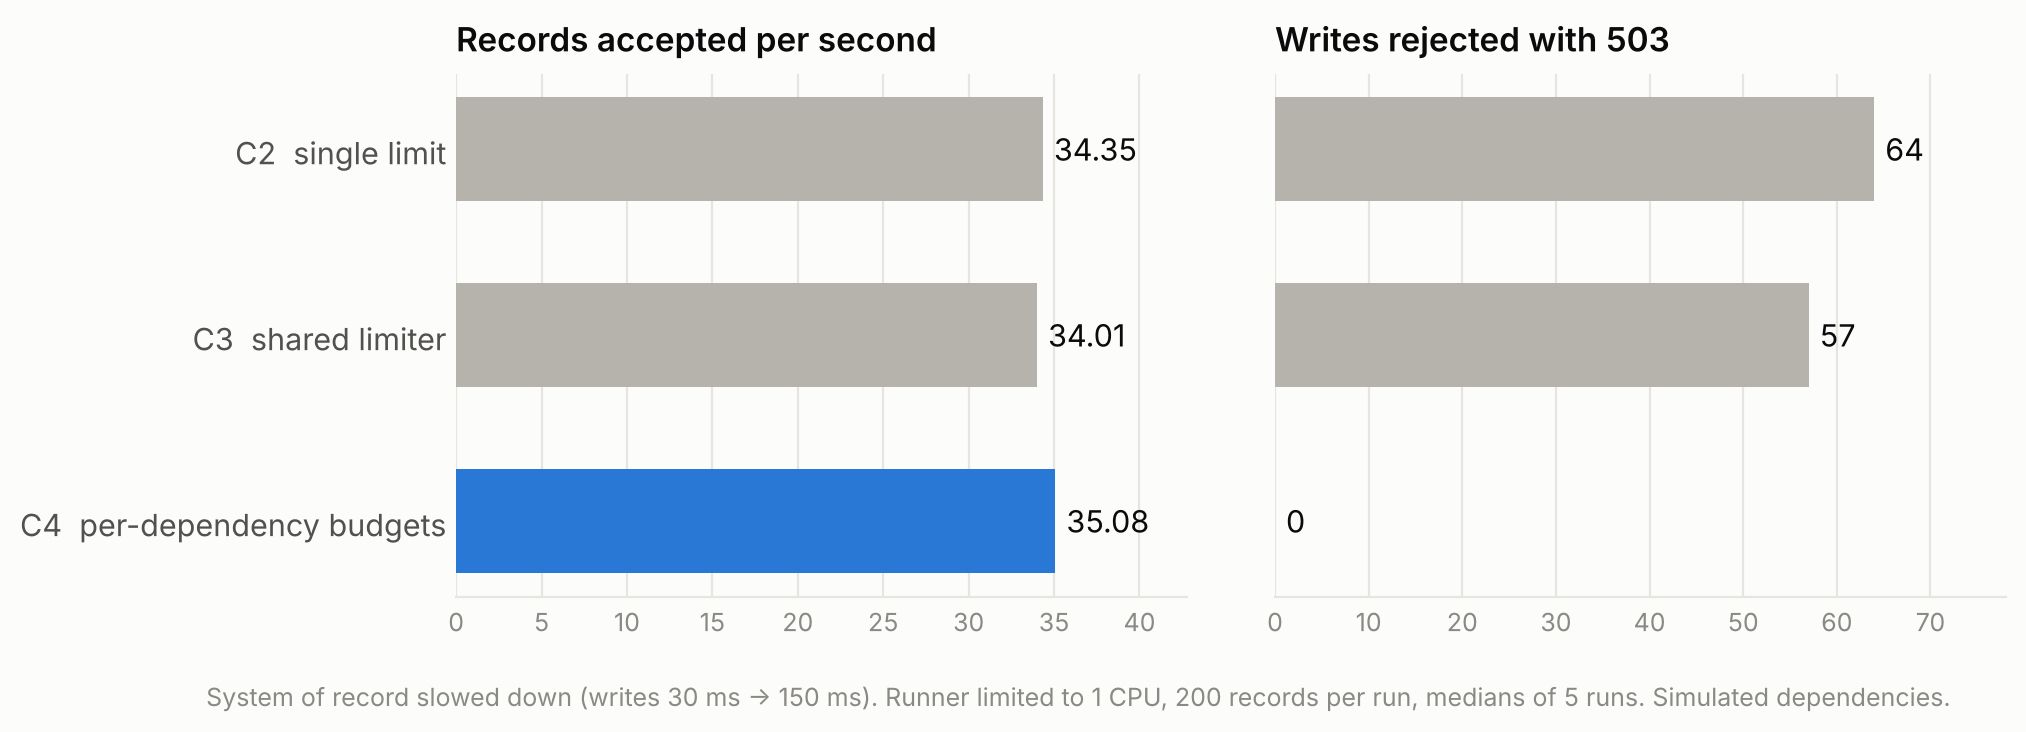
.NET 的 Parallel.ForEachAsync 默认并发数取决于 CPU 数,在单 CPU 容器中 I/O 密集型循环会退化为串行,处理时间近乎翻倍。应为每个下游依赖设置独立并发预算而非统一限制,并显式配置、启动时校验、监控在途调用。实验表明,按依赖分配许可可避免写入服务过载和 503 拒绝,虽略降健康时吞吐,但可靠性更高。
家庭AI实验室常因管理混乱而非技术问题失败。建议用五个职责清晰的容器分层搭建:Ollama提供本地模型服务(端口11434,需命名卷保存模型);Open WebUI提供浏览器聊天界面(固定WEBUI_SECRET_KEY);Qdrant负责文档向量检索;n8n承担定时摄取、Webhook等自动化(需备份凭据);Portainer CE管理容器(挂载Docker socket,仅限可信网络)。可先用前两个,按需添加其余,并用一个Compose文件统一描述、固定镜像版本。
Vercel容器镜像仓库将单个压缩镜像层上限从500MB提升至2GB,无需拆分即可推送大层,镜像总大小仍限15GB。此调整适合含大型工具链或依赖集的镜像,如用于编码代理评估的自定义Vercel Sandbox环境。安装Docker和Vercel CLI后,在Dockerfile目录运行vercel link、vercel vcr login docker、vercel vcr build docker . --push即可构建推送。
Vercel 容器运行时支持直接部署根目录下的 Dockerfile 或 Containerfile:未检测到其他框架时,Vercel 自动采用容器预设,构建镜像并路由全部流量。若检测到 Django 等框架则优先使用框架,可通过 `vercel project update --framework container` 或在 vercel.json 中设置 framework 为 container 强制使用容器。Dockerfile.vercel 优先于检测到的框架,多服务项目仍使用 services 配置。该运行时处于测试阶段,基于 Vercel Functions,按 Active CPU 计费。
文章讲述Node.js项目迁移到Azure容器构建后报“vite: not found”。根因是package-lock.json中528个依赖的resolved字段指向仅开发环境可访问的内部代理主机,npm ci下载失败却未使构建中断。修复方法是仅重写这些公共包URL前缀为npm官方源,保留版本与完整性值,并在每次独立安装后检查Vite可执行文件,分阶段构建验证。
文章介绍五个可本地部署的Docker工具,用于替代将敏感数据粘贴到陌生网站:IT-Tools集成JSON、JWT、Base64等日常小工具;CyberChef通过可保存的“配方”链式解码转换数据;ConvertX借助FFmpeg、LibreOffice等转换千余种文件格式;Hoppscotch CE在本地管理API请求与集合;Kroki将文本渲染为图表。建议按需逐步部署,用Compose统一管理,固定镜像版本,并保持服务不暴露公网。
容器安全存在两难:完整镜像攻击面大,distroless精简镜像常丢失包元数据,导致扫描器漏报、合规风险高。文章提出自下而上的构建方法:用Chisel将可信Linux包切分为所需片段并保留元数据,用Rockcraft以声明式YAML构建OCI镜像,运行时用Pebble作为PID 1回收僵尸进程,从而兼顾最小化、可审计与运行稳定。
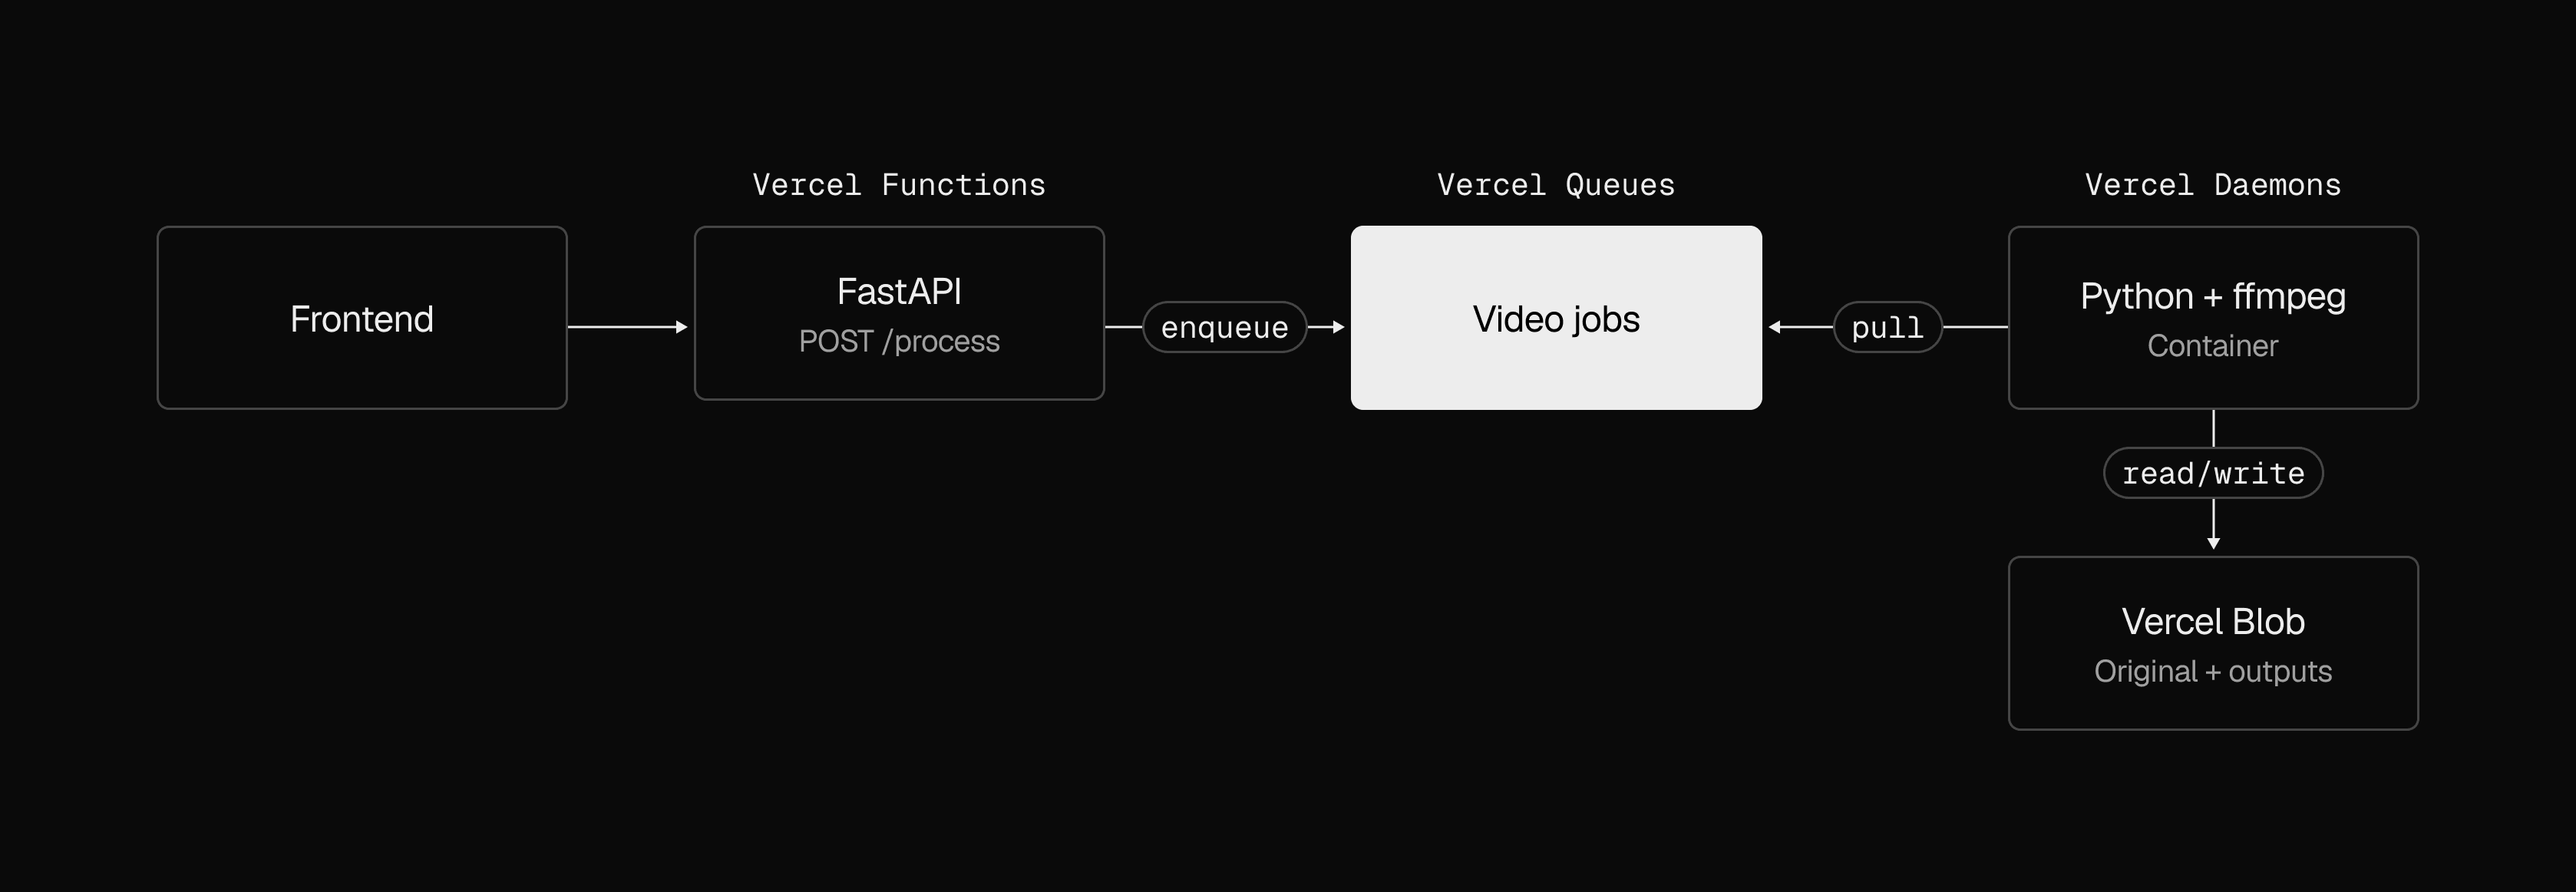
Vercel在旧金山Ship大会上宣布扩展后端能力:Python正式可用,支持FastAPI、Flask、Django等框架,已有15万团队使用;容器支持进入公开测试,可用任意语言部署,按活跃CPU计费;并推出Vercel Daemons公开测试,用于持续运行的后台工作进程,支持从队列拉取任务。
亚马逊ECS内置自动故障恢复机制:检测并修复GPU故障和实例失联,跨可用区均衡任务,容器崩溃时就地重启,日志默认非阻塞以避免拖垮应用。ECS负责常规恢复,同时保留用户控制权,并集成FIS用于故障测试。
2026年第三季度,作者推进Boost.PolyCollection新增无序多态容器,采用hub段实现迭代器和引用稳定性,插入性能相当或更快,但遍历较慢,将随Boost 1.93发布。同时维护Boost.Container、Boost.MultiIndex,并参与Papergate提示词开发及Boost社区支持。
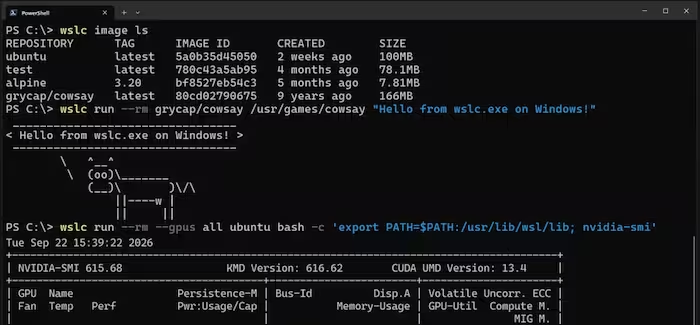
微软正式发布WSL容器,使Windows原生支持Linux容器,无需Docker Desktop。命令基本将docker替换为wslc,如wslc run、wslc build,默认从Docker Hub拉取镜像。提供CLI和API,支持在Windows应用中编程运行容器。目前暂不支持compose,未来将添加wslc compose,可直接替代docker compose。
微软于9月29日发布WSL Containers正式版,开发者可通过wslc.exe直接构建和运行Linux容器,并接入VS Code、Intune与Defender治理。Compose支持仍在路线图中,网络与文件性能有待优化。建议先以无状态嵌入服务试点,固定镜像摘要,验证健康检查、日志、网络与回滚,再考虑团队迁移。
Vercel 推出新 GitHub Action,通过 OIDC 认证将容器镜像推送到 Vercel 容器注册表,无需存储长期凭证。工作流用 OIDC 令牌换取短期 Vercel 令牌登录,任务结束自动注销并撤销。需配置 OIDC 策略、团队 ID 等变量并授予 id-token 写入权限,随后即可构建推送镜像,也可用作 Vercel 沙箱自定义镜像。
AWS发布AgentCore Runtime V2,以快照恢复替代容器冷启动:先初始化再保存快照,按需加载内存并回收冷内存。官方测试显示,200MB至2GB镜像的P75冷启动约2秒,旧版则从5.4秒增至近30秒。开发者应分开测量平台启动、模型推理与工具执行,并通过A/B测试记录P50、P75、P95及失败率,避免将总首响都归为冷启动。
Buildpacks 通过共享构建路径替代各仓库自行维护 Dockerfile,让平台团队集中管控基础镜像、构建包和运行时,统一实施容器安全策略。它可自动生成 SBOM、提供安全默认配置,并借助 rebasing 和 kpack 加速补丁传播,减少镜像漂移,使漏洞修复更一致、可维护。
Kubernetes v1.37 引入两项存储安全 Alpha 特性:卷挂载可设置 noexec、nosuid、nodev,防止在可写卷中执行任意二进制文件;emptyDir 支持 mode(如 01777 粘滞位限制跨容器删除文件,或 0750 限制访问)。需启用相应特性门控。
完成下面两步后,将自动完成登录并继续当前操作。