

2026年8月,PyPI文件托管服务因Fastly缓存节点配置错误及自身配置缺陷,出现间歇性502/503错误。问题源于Fastly金丝雀部署回滚不匹配,以及B2回退、分段缓存等自身bug。修复后错误率大幅下降,团队建议用户启用依赖缓存以减少请求。
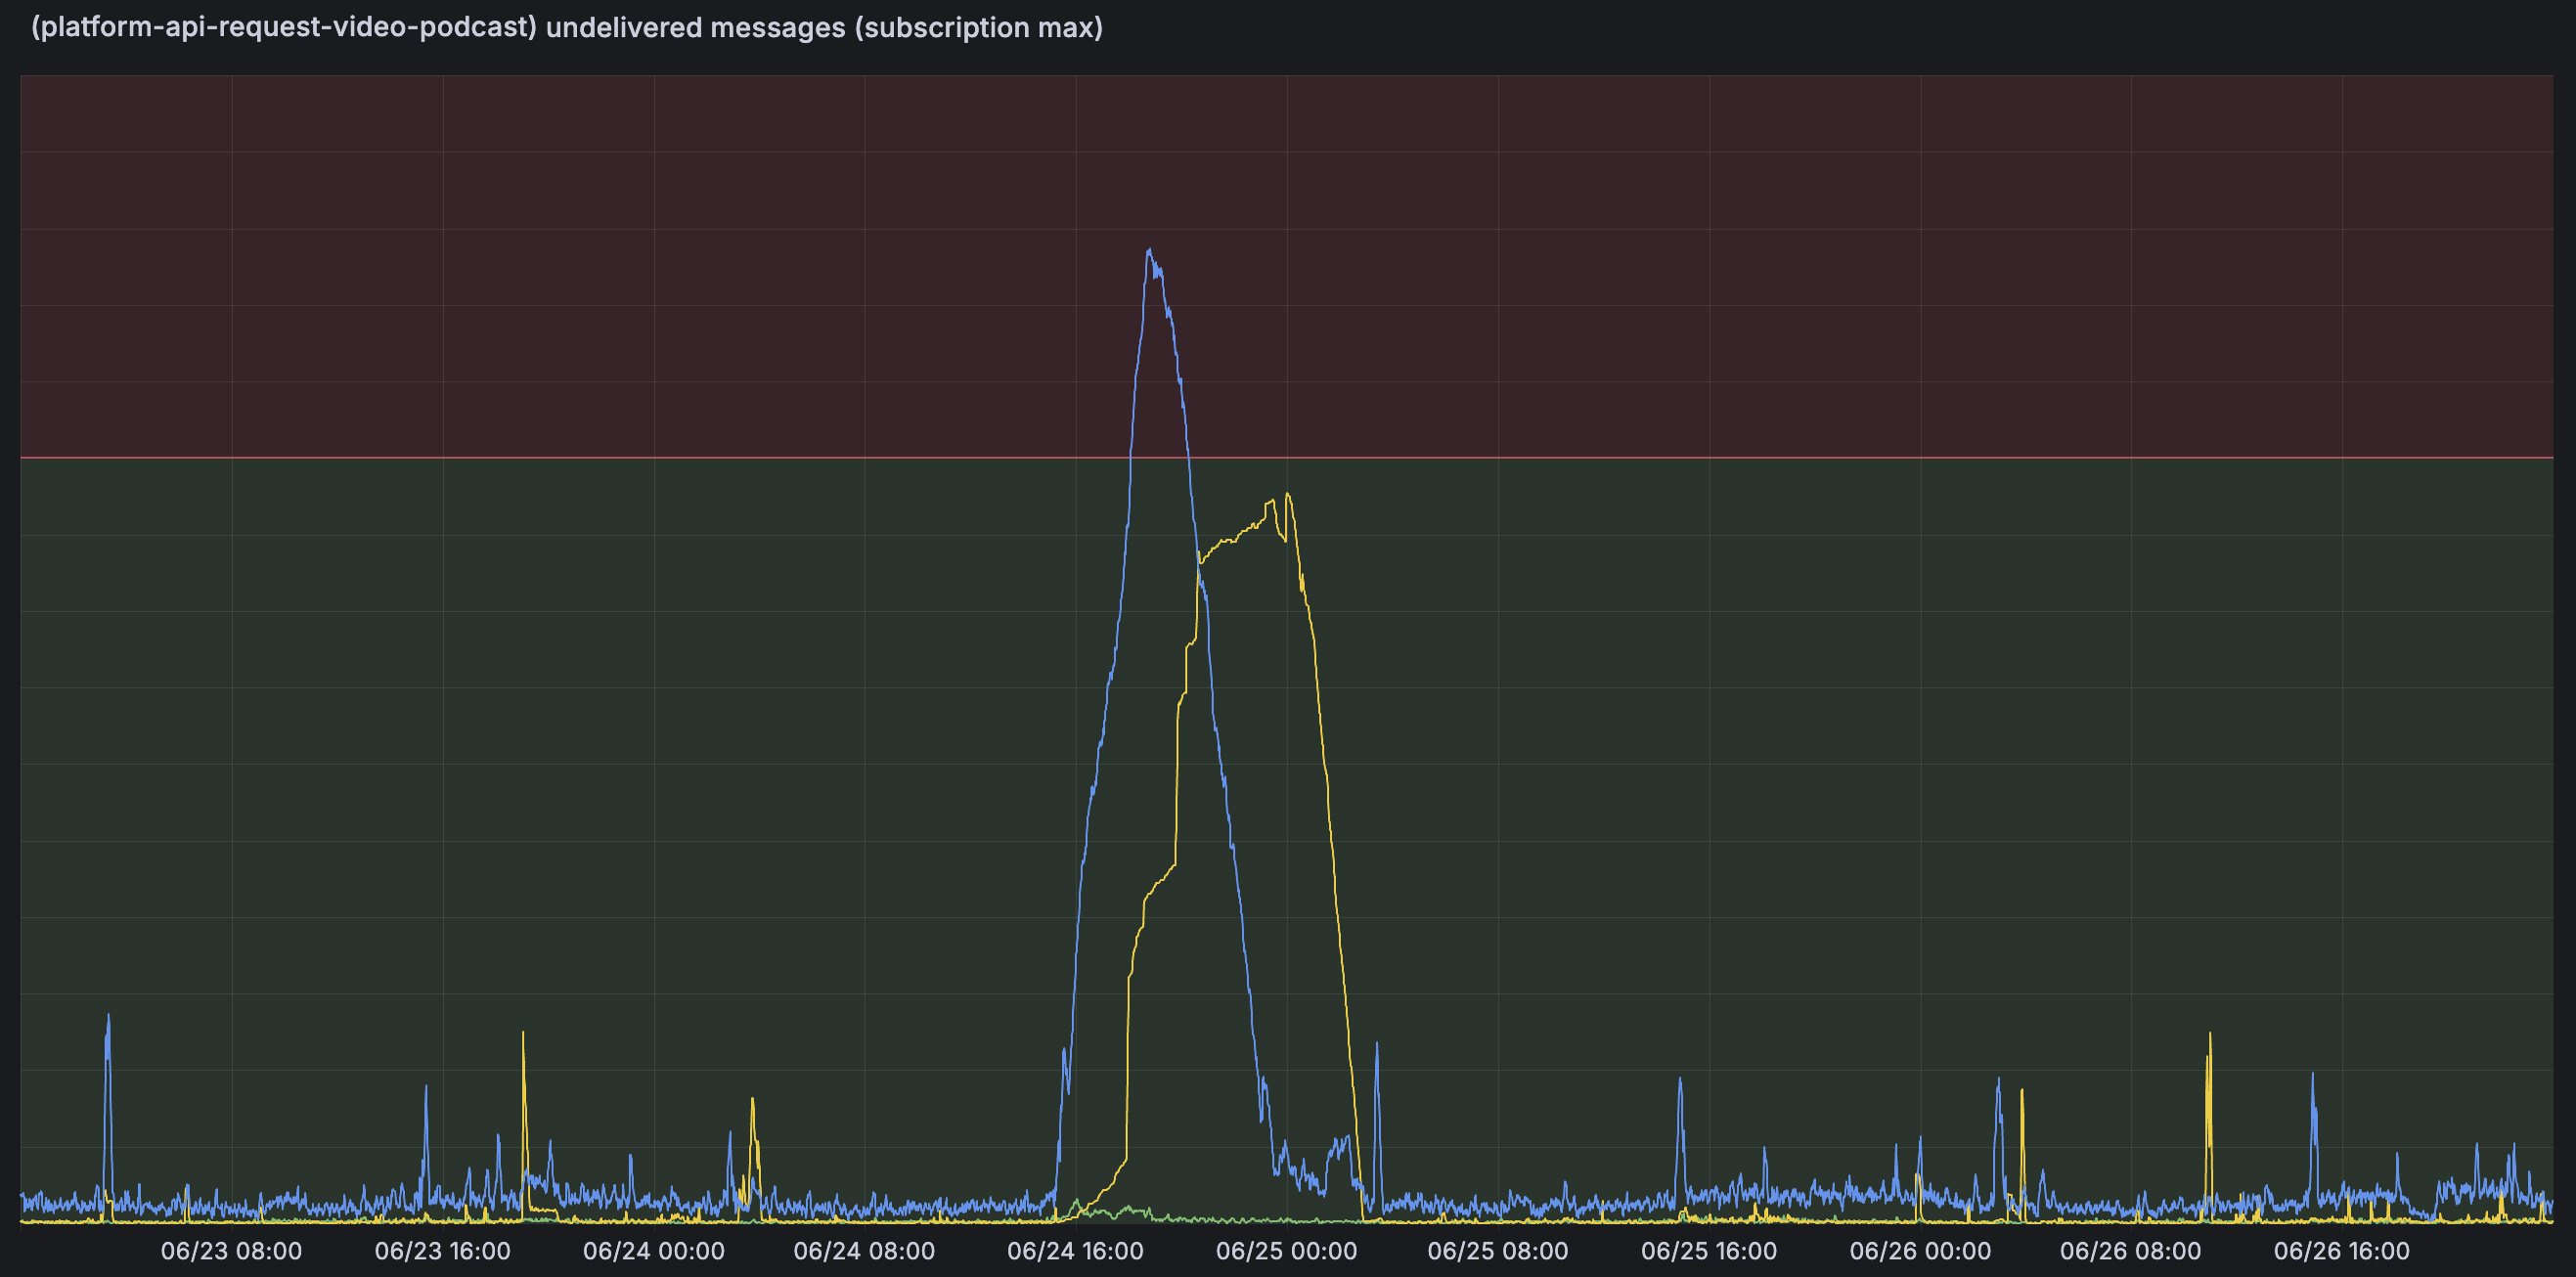
Spotify因视频转码基础设施容量不足,于6月24日遭遇播客发布延迟数小时。原因包括容量余量不足、批处理任务、处理成本增加及软件缺陷。公司已扩容67%、修复缺陷并改进监控,同时加强容量规划和通知机制,以提升可靠性并重建创作者信任。
近期,LiteLLM和Telnyx的供应链攻击导致恶意软件通过PyPI包传播,窃取用户凭证。攻击者利用API令牌注入恶意代码。PyPI正在与安全研究人员合作,加快恶意软件的检测与处理。开发者应采用依赖冷却策略和锁定依赖以增强安全性。
国家互联网信息办公室发布《网络安全事件报告管理办法》,旨在规范网络安全事件的报告流程,提升管理效率。办法明确了报告主体、内容及时限,强化责任,促进网络安全体系建设,提高企业的合规性和事件处理能力。
《国家网络安全事件报告管理办法》将于2025年11月1日起实施,要求网络运营者及时报告网络安全事件,明确报告流程和时限,强化责任追究,促进协同合作,提升国家网络安全防御能力。
本文为独立观点,未经授权禁止转载。如需授权或有疑问,请联系 FreeBuf 客服小蜜蜂。
国家网络安全事件报告管理办法规定了网络运营者在发生网络安全事件时的报告流程和时间要求,以便及时控制损失和危害。各级网信部门负责协调管理,事件分为特别重大、重大、较大和一般四个等级,报告内容需详尽。未按规定报告将受到处罚。该办法自2025年11月1日起实施。
近期,PyPI用户遭遇网络钓鱼攻击,攻击者伪造邮件获取用户凭证,导致4个账户被盗用和2个API令牌被生成并撤销。攻击者上传了含恶意软件的num2words项目版本,现已删除。PyPI已加强安全措施,建议用户启用双因素认证以防范此类攻击。
2025年6月13日至19日,发生多次CC攻击,攻击者使用大量国内外代理IP,导致反向代理服务器卡顿和后端服务器满载。通过Cloudflare和阿里CDN的防御策略,问题得到缓解。攻击样本显示国内IP占比高,防御措施包括缓存规则和自定义规则等。
中国人民银行发布《业务领域网络安全事件报告管理办法》,自2025年8月1日起实施,旨在规范金融机构网络安全事件的报告流程和分级标准,确保及时准确报告,强化网络安全管理与责任追究。
2025年4月16日,Spotify因Envoy过滤器顺序更改导致全球用户出现故障,大部分地区流量中断,亚太区未受影响。故障后,Spotify增加服务器容量,修复了崩溃原因,并承诺改进系统以防类似问题。
2025年4月16日,Spotify因Envoy过滤器顺序更改导致全球用户出现故障,大部分地区流量中断,亚太区未受影响。故障后,Spotify增加服务器容量,解决内存配置问题,并承诺改进系统以防止类似事件。
2025年4月14日,PyPI发现用户权限问题,移除用户后仍保留其团队权限。经过验证和修复,确认未发生未授权行为,事件在2小时内解决,感谢社区的报告,提升了开源安全性。
2024年11月12日,Canva因API网关故障导致canva.com在UTC时间9:08至10:00无法访问。故障源于软件部署、锁定问题及Cloudflare网络延迟。Canva已采取措施以稳定系统,防止类似事件再次发生。
🚨ReportSOS是一款简化紧急呼叫处理的应用,用户可快速报告事件并提供关键信息,帮助调度员高效响应。该应用集成媒体功能和地图显示,确保及时处理紧急情况。
欧盟数字运营韧性法案(DORA)旨在提升金融机构的数字韧性,以应对信息技术威胁。DORA要求金融机构实施全面的ICT风险管理、及时报告重大事件、定期进行系统测试、加强第三方风险管理,并促进信息共享。遵守DORA的关键任务包括开发风险管理框架、建立事件报告机制和进行系统测试,以确保合规性和提升运营韧性。
2024年6月28日,Python软件基金会收到了一份关于泄露的GitHub个人访问令牌的报告。令牌已撤销,未发现恶意活动。开发人员在本地文件中添加了访问令牌以解决GitHub API速率限制问题。提醒设置API令牌过期日期,将.pyc文件视为源代码。
本文综述了早期语言构造与机器学习在因果关系提取中的应用,提出了一个集成时间与因果关系的框架,利用大型语言模型进行事件因果识别,展示了其在故事理解中的潜力,并探讨了基于文本的因果关系提取方法及其在不同数据集上的表现。
2024年3月31日,PyPI用户报告未授权的双重身份验证(2FA)活动。管理员冻结了约120个可疑账户,并要求未启用2FA的用户重新验证邮箱。4月1日,进一步冻结了54个账户,未发现包裹篡改证据。用户应采取措施保护账户,包括使用独特密码和启用2FA。
中国国家互联网信息办公室发布了《网络安全事件报告管理办法(征求意见稿)》,要求网络运营者按规定报告危害网络安全事件,未报告将受处罚。鼓励社会组织和个人向网信部门报告重大网络安全事件。该办法自2023年12月8日起施行。
完成下面两步后,将自动完成登录并继续当前操作。