
小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
阿里Qoder上线全新安全能力,为每位用户配备一位专属安全工程师

阿里Qoder推出新安全能力Qoder Security,在代码生成时同步扫描并自动修复漏洞,覆盖发现、修复、再验证全流程。相比传统方案,漏洞检出率提升约60%,误报率降低80%,已支持国际版和国内版,无需额外配置。

阿里Qoder上线全新安全能力,为每位用户配备一位专属安全工程师

量子位 量子位 · 2026-07-21T05:44:29Z
CWE在软件开发中的作用

CWE(通用弱点枚举)为程序员提供安全编程指南,帮助开发团队在规划、编码、测试和代码审查阶段识别和修复潜在漏洞,降低网络攻击风险,并促进程序员与安全团队之间的沟通。

CWE在软件开发中的作用

mongona news mongona news · 2026-06-22T22:17:44Z
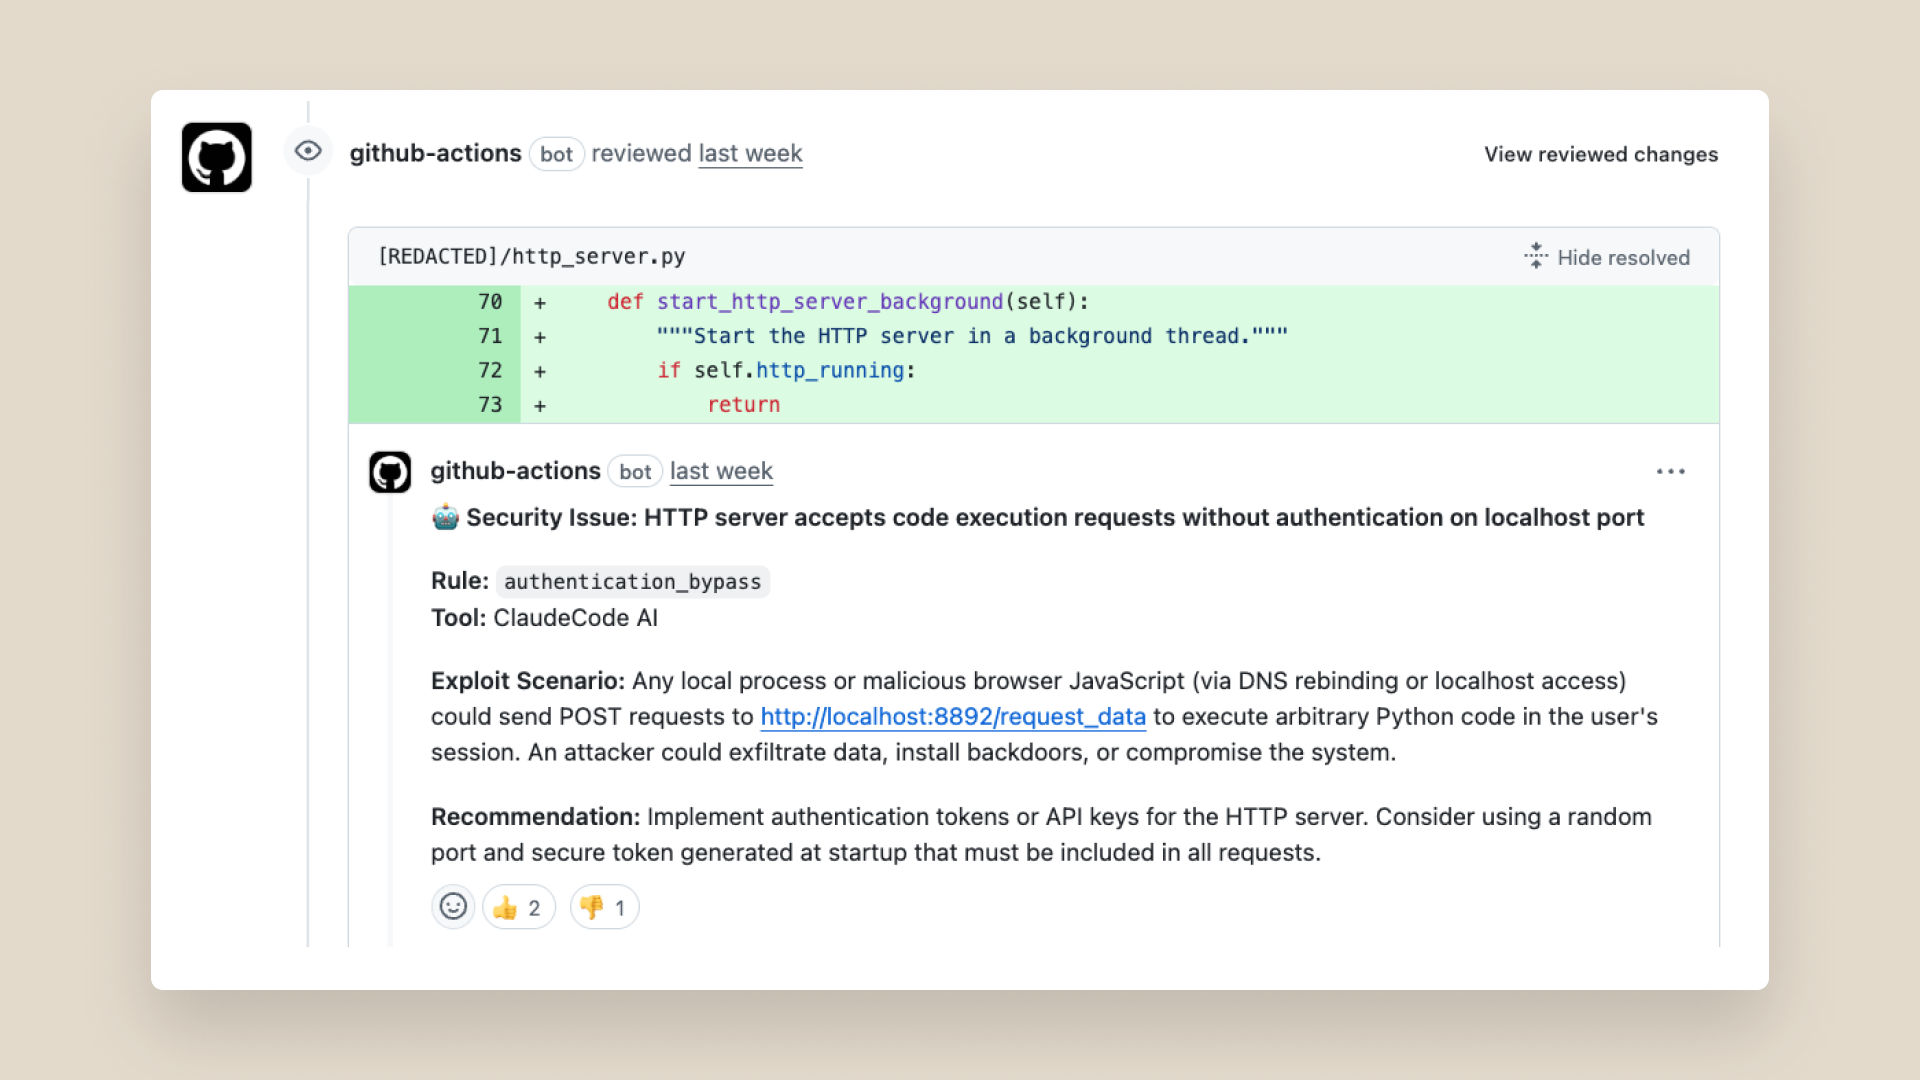
使用Claude Code自动化安全审查

Claude Code推出自动安全审查功能,开发者可通过GitHub Actions和新命令轻松识别和修复代码中的安全隐患,确保代码在生产前经过安全分析,提高安全性。

使用Claude Code自动化安全审查

Claude Claude · 2026-06-21T22:13:52Z
Checkmarx的新型SAST引擎并不只是关于LLM,而是关于之后发生的事情。

Checkmarx推出了一款新型静态应用安全测试(SAST)引擎,结合了基于规则的扫描器、训练于安全数据的语言模型和发现分析引擎,以提高检测准确性。该引擎在测试中发现了327个传统模型漏掉的真实阳性,旨在简化用户体验,减少误报,提高代码安全性,帮助企业应对快速增长的代码量和安全挑战。

Checkmarx的新型SAST引擎并不只是关于LLM,而是关于之后发生的事情。

The New Stack The New Stack · 2026-06-19T16:00:00Z

AI加速了代码开发速度,但未能同步提升代码安全性,导致生产故障。常见问题包括假设错误和缺乏明确合同。有效团队通过建立合同、自动验证、监控和持续简化来降低风险,确保快速交付与系统稳定并存。

你发货快,但发货正确了吗?

Stack Overflow Blog Stack Overflow Blog · 2026-05-12T16:41:40Z
Cursor与Chainguard合作,锁定AI代理供应链

Cursor与Chainguard合作,旨在保障AI生成代码的开源依赖链安全。此合作允许Cursor从Chainguard的可信资源库中选择依赖,避免使用公共注册表,从而应对供应链攻击风险,确保开发者使用的库和容器镜像来自可验证的来源,提升代码安全性。

Cursor与Chainguard合作,锁定AI代理供应链

The New Stack The New Stack · 2026-04-24T12:00:00Z
破解AI代理:通过GitHub安全代码游戏培养代理AI安全技能

文章讨论了应用安全和代码安全风险评估工具,该工具提供一键查看组织内漏洞的功能,并且免费使用。同时介绍了GitHub Copilot CLI的入门教程,帮助初学者了解如何使用该工具。

破解AI代理:通过GitHub安全代码游戏培养代理AI安全技能

The GitHub Blog The GitHub Blog · 2026-04-14T18:17:59Z
Claude Code 接入自建开源模型:企业私有化与降本实践

企业在使用Claude Code时面临代码安全和成本压力。通过在AWS SageMaker上部署开源模型Kimi/GLM,并结合LiteLLM Proxy实现智能路由,企业可将支线任务分流到私有化模型处理,从而将单台H200的日均成本降低约70%,性价比提升3.2倍,满足金融、医疗等行业的合规要求。文章详细介绍了架构设计、部署流程及动态路由策略。

Claude Code 接入自建开源模型:企业私有化与降本实践

亚马逊AWS官方博客 亚马逊AWS官方博客 · 2026-04-02T01:55:37Z
Cursor构建了一系列安全代理,以解决一个常见的烦恼

Cursor公司推出了一系列AI安全代理,包括Agentic Security Review和Vuln Hunter,旨在提高代码安全性。这些工具能够实时监控代码变更、识别漏洞并自动处理依赖问题,帮助安全团队更高效地应对快速变化的开发环境,提升代码审查的准确性和效率。

Cursor构建了一系列安全代理,以解决一个常见的烦恼

The New Stack The New Stack · 2026-03-16T18:17:20Z
使用GitHub-Copilot进行Vibe-Coding

作者分享了使用GitHub Copilot编程的经验,强调在干净环境中开发、明确需求、重视测试和代码安全。建议规划后执行,保持产品思维,避免功能堆砌,并确保代码备份,以提高项目成功率。

使用GitHub-Copilot进行Vibe-Coding

bboysoul的博客 bboysoul的博客 · 2026-03-16T16:38:00Z

国产安全AI恒脑成功超越Claude,复现3个0day漏洞并发现10个新漏洞,标志着AI在代码安全领域的重大进展。其核心在于AI能力与安全经验的深度融合,实现全流程自动化,展现出强大的自主发现能力。

13 vs 3,国产安全AI悄悄完成了对Claude的超越

量子位 量子位 · 2026-03-02T04:29:06Z
LinkedIn利用GitHub Actions、CodeQL和Semgrep进行代码扫描

LinkedIn重新设计了其静态应用安全测试(SAST)管道,以在GitHub多仓库环境中实现一致的代码扫描,增强代码安全,提供快速可靠的安全反馈,减少开发者工作流中断。新架构利用GitHub Actions协调CodeQL和Semgrep扫描引擎,确保一致的覆盖和执行,并通过轻量级“存根工作流”即时传播更新,维护开发效率。SAST是更广泛应用安全策略的一部分,涵盖依赖扫描和秘密检测。

LinkedIn利用GitHub Actions、CodeQL和Semgrep进行代码扫描

InfoQ InfoQ · 2026-02-06T15:00:00Z
关键领域软件工厂的安全中枢:Gitee Scan 全面升级供应链检测能力

Gitee Scan 通过高精度漏洞识别和自动化安全检测,帮助关键领域企业应对代码安全和合规挑战,构建可视、可控的防线,未来将探索AI技术以提升安全能力。

关键领域软件工厂的安全中枢:Gitee Scan 全面升级供应链检测能力

Gitee 官方博客 Gitee 官方博客 · 2026-01-26T06:57:55Z
Gitee 企业版 AI 队友邀测开启:程序员的贴身助理来了

Gitee企业版推出的“AI队友”功能,通过智能分析提升PR审查和安全漏洞排查的效率,自动识别潜在风险,帮助团队更好地管理代码安全,支持多仓库和灵活配置规则,减轻开发者负担。

Gitee 企业版 AI 队友邀测开启:程序员的贴身助理来了

Gitee 官方博客 Gitee 官方博客 · 2026-01-23T10:33:56Z
CRI-O 完成第二次 OSTIF 安全审计

CNCF项目CRI-O完成了由X41 D-Sec团队进行的安全审计,评估了代码安全性。报告指出代码设计良好,但建议加强自动化安全最佳实践。

CRI-O 完成第二次 OSTIF 安全审计

Cloud Native Computing Foundation Cloud Native Computing Foundation · 2026-01-16T12:00:00Z
当 AI 成为代码贡献者,软件安全正在发生怎样的变化?

腾讯悟空代码安全团队与高校合作,研究AI生成代码的使用趋势、安全风险及其在漏洞生命周期中的角色,并提出治理思路。

当 AI 成为代码贡献者,软件安全正在发生怎样的变化?

腾讯安全应急响应中心博客 腾讯安全应急响应中心博客 · 2026-01-05T17:37:14Z
在以Java为主的环境中成功采用Kotlin的终极指南

在以Java为主的公司中,迁移到Kotlin并非易事,涉及人员、时机、风险和信任。文章提供了五个阶段的迁移指南,帮助工程师逐步引入Kotlin,强调小规模测试、团队合作和业务价值,最终实现安全有效的代码迁移。

在以Java为主的环境中成功采用Kotlin的终极指南

The JetBrains Blog The JetBrains Blog · 2025-12-18T15:04:44Z
自动化自满可能加剧氛围编码的风险

使用AI生成代码的趋势日益增加,但也带来了安全风险。开发者在审查AI生成的代码时,容易忽视潜在漏洞,如IP地址伪造。静态代码分析工具无法检测这些问题,而人类审查者的疏忽进一步加剧了风险。随着AI的普及,安全隐患将更加明显。

自动化自满可能加剧氛围编码的风险

The New Stack The New Stack · 2025-11-17T21:00:04Z
AI编码意味着更多的批判性思维,而不是更少

2025年11月11日,Ryan与Secure Code Warrior的CTO Matias Madou讨论了大型语言模型对代码安全的影响,以及AI编码助手普及后开发者培训的未来,强调初级开发者在AI时代需具备批判性思维。

AI编码意味着更多的批判性思维,而不是更少

Stack Overflow Blog Stack Overflow Blog · 2025-11-11T08:40:00Z
稻草人周刊 Vol. 51

作者批评苹果新设计语言「Liquid Glass」过于注重美观,导致界面复杂且可读性差。同时分享了个人编程经验,转向轻量级编辑器,强调命令行工具的优势,并提到面试中遇到的恶意代码,提醒注意代码安全。

稻草人周刊 Vol. 51

極客死亡計劃 極客死亡計劃 · 2025-10-20T00:36:00Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码