DigitalOcean警告PHP存在两个严重远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),影响PHP 5及以后所有版本,攻击者可执行任意代码并完全控制服务器,且已有公开利用代码。唯一彻底防护是升级至已修复版本(8.5.12、8.4.27、8.3.36、8.2.35),8.1及更早版本无补丁需尽快升级。用户须自行检查并更新Droplets、DOKS、App Platform及Marketplace镜像中的PHP,更新后重启PHP-FPM或Apache。Cloudways等托管服务由平台自动修补。
绿盟科技通告,GitLab存在远程代码执行漏洞CVE-2026-97229,CVSS评分10.0。因CI/CD配置正则验证不足,未认证攻击者可触发整数溢出,以Git账户执行任意代码。影响GitLab CE/EE多个19.x版本,官方已修复,建议升级至19.2.8、19.3.5或19.4.2以上,或限制访问。
cURL发布8.23.0版,修复HTTP/2上传中的释放后使用高危漏洞CVE-2026-92392,影响8.12.0至8.22.0版。恶意服务器可在客户端上传文件时触发内存错误,甚至远程代码执行,但利用条件苛刻,更可能仅致崩溃。升级即可修复,无法升级可禁用HTTP/2,命令行加--http1.1参数。
GitLab自托管实例的CI/CD正则表达式编译器存在严重漏洞CVE-2026-97229,CVSS评分为10分。攻击者无需认证即可通过构造特殊正则表达式远程执行任意代码,可能窃取仓库敏感数据。GitLab.com已修复,仅自托管用户受影响,应尽快升级至最新版本。
绿盟科技通告,Fastjson2.x存在远程代码执行漏洞。即使默认未启用SupportAutoType,攻击者仍可通过内置白名单处理@type,构造恶意JSON实现远程代码执行,CVSS评分9.8。影响版本为2.0.62及以下。官方已发布补丁,建议尽快升级;无法升级可开启SafeMode或使用WAF拦截含@type的请求。
绿盟科技通告,Fastjson 1.2.68至1.2.83存在反序列化漏洞,攻击者可绕过autoType防护,无需gadget即可远程执行代码,CVSS评分9.8,PoC已公开且在野利用。建议升级至Fastjson 2.x,或开启SafeMode,并用WAF拦截含@type的JSON请求。
文章比较了AI智能体的两种动作机制:工具调用与代码执行。工具调用由模型逐次发起单个请求,结果返回上下文,适合单次、低延迟查询,便于审计;代码执行让模型编写脚本在沙箱中批量调用工具,仅返回最终结果,适合扇出与聚合任务,可减少token消耗并提升准确率。选择取决于调用次数、数据敏感性、延迟、基础设施与审计需求,多数生产智能体会按任务混合使用两者。
WordPress 被曝 Click2Shell 高危漏洞,攻击者可诱导管理员点击恶意链接,利用主题预览流程差异强制安装主题并执行 PHP 代码。官方已在 7.1.1 等版本修复,建议立即升级;无法升级时可启用 DISALLOW_FILE_MODS 临时阻止后台安装主题和插件。
WordPress曝出高危漏洞wp2shell,黑客在漏洞公布数小时后利用AI分析新旧代码差异,迅速发掘利用方法并发起攻击,窃取凭证、执行远程代码。受影响版本为6.9.0至6.9.4及7.0.0至7.0.1,建议立即升级至修复版本,并检查陌生管理员账号或恶意文件。
NGINX发布新版本修复自2011年起存在的高危漏洞CVE-2026-42533,特定配置下可致崩溃或远程代码执行。漏洞源于正则map指令处理缓冲区溢出,影响0.9.6至1.31.2版本。建议升级至1.30.4或1.31.3版,临时缓解可用命名捕获,但需彻底升级。
OpenCode虽获161k星标,但存在严重安全漏洞:默认连接云端导致隐私泄露,缓存机制低效,权限系统可被绕过,并有RCE漏洞。建议使用Docker隔离或改用Pi、Codex等替代品,避免冒险使用。
WordPress近日修复两个高危漏洞(CVE-2026-63030/CVE-2026-60137),统称wp2shell,CVSS评分9.8。攻击者可绕过认证,通过SQL注入获取管理员密码并植入WebShell,实现远程代码执行。影响版本低于7.0.2、6.9.5或6.8.6,官方已发布更新,建议用户尽快升级或采取临时防护措施。
安全研究员公布7-Zip远程代码执行漏洞CVE-2026-14266,黑客可构造恶意压缩包诱导用户解压触发攻击。漏洞于6月5日报告,6月25日修复版v26.02发布。该漏洞非零点击,需用户手动打开文件。7-Zip无自动更新,用户须手动下载升级,并避免打开不明压缩文件。
Temporal.io通过预写日志实现Java代码的持久化执行,确保工作流状态在服务器崩溃后仍能恢复。它替代了手动重试循环、状态字段和定时任务,支持跨月长流程,代码更简洁,可靠性由平台保障。
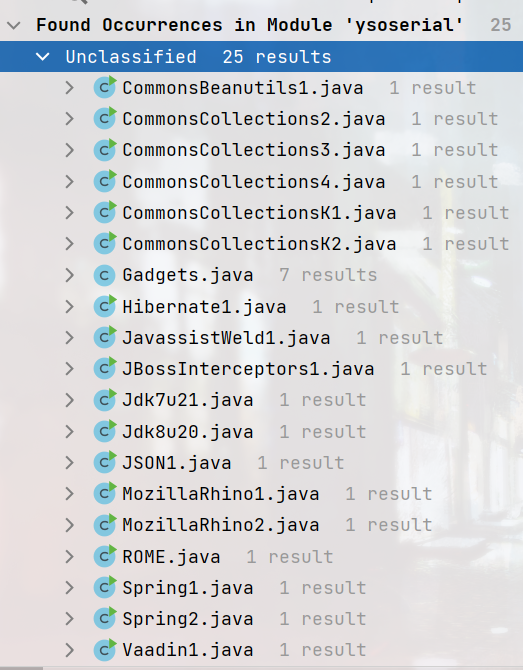
本文介绍如何修改ysoserial工具,使其支持任意代码执行并减小payload体积。新增五种执行方式:command、code、codebase64、codefile和classfile,支持自定义方法或类。通过去除原版特征字段(如ysoserial、Pwer)并更改包名,显著降低payload大小,提升隐蔽性。文中提供具体命令示例和代码案例,适用于安全测试场景。
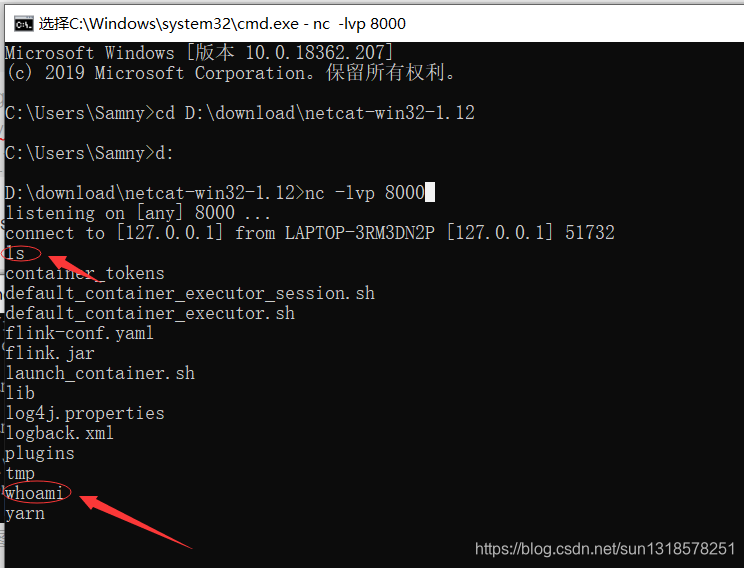
Apache Flink存在任意Jar包上传导致远程代码执行的高危漏洞,影响版本≤1.9.1。攻击者可通过上传恶意Jar包获取服务器shell。文章详细介绍了漏洞复现过程,包括生成payload、监听端口及上传步骤,并提供了批量检测脚本,同时提醒需使用公网IP及注意授权问题。
泛微e-cology OA系统存在远程代码执行漏洞,攻击者可利用BeanShell组件未授权访问接口执行任意命令。该漏洞于2019年9月19日被公开,安全补丁已发布,建议用户及时更新防护。
WordPress存在高危远程代码执行漏洞,影响6.9.0至7.0.1版本,无需认证即可利用,可获取网站和数据库权限。建议立即升级至7.0.2或使用检测工具自查,临时可禁用WP-JSON访问,Cloudflare用户有WAF防护。
本文讨论了如何修改ysoserial以支持任意代码执行并减小payload体积。提出了五种生成payload的方法,包括直接代码、base64编码、代码文件路径和类路径等。通过去除原版特征,生成的payload体积显著减小,且不再包含ysoserial字段。
Apache Flink 存在高危漏洞,允许任意 Jar 包上传并导致远程代码执行,影响版本为 1.9.1 及以下。复现过程包括生成 payload、监听端口和上传 payload,建议使用 Sunny-ngrok 进行端口转发。提供了批量检测脚本的 GitHub 地址供研究学习使用。
完成下面两步后,将自动完成登录并继续当前操作。