微软安卓版Authenticator存在高危漏洞CVE-2026-80097(CVSS 8.6)。恶意安卓应用无需系统权限即可冒充Teams等微软官方应用,诱骗Authenticator交出账户令牌,进而访问Outlook、OneDrive等服务,且获取令牌时无需用户确认,前提是用户已安装恶意应用。微软已在6.2606.4246版本修复,iOS版不受影响,建议安卓用户尽快更新。
安全研究员披露安卓版微软身份验证器高危漏洞CVE-2026-80097:恶意应用可伪造已安装微软应用身份,骗取验证器签发Microsoft 365访问令牌,进而读取邮件、访问文件、修改日历,甚至管理验证方式、创建或删除通行密钥。微软已于9月8日发布6.2606.4246版修复,建议用户尽快升级。
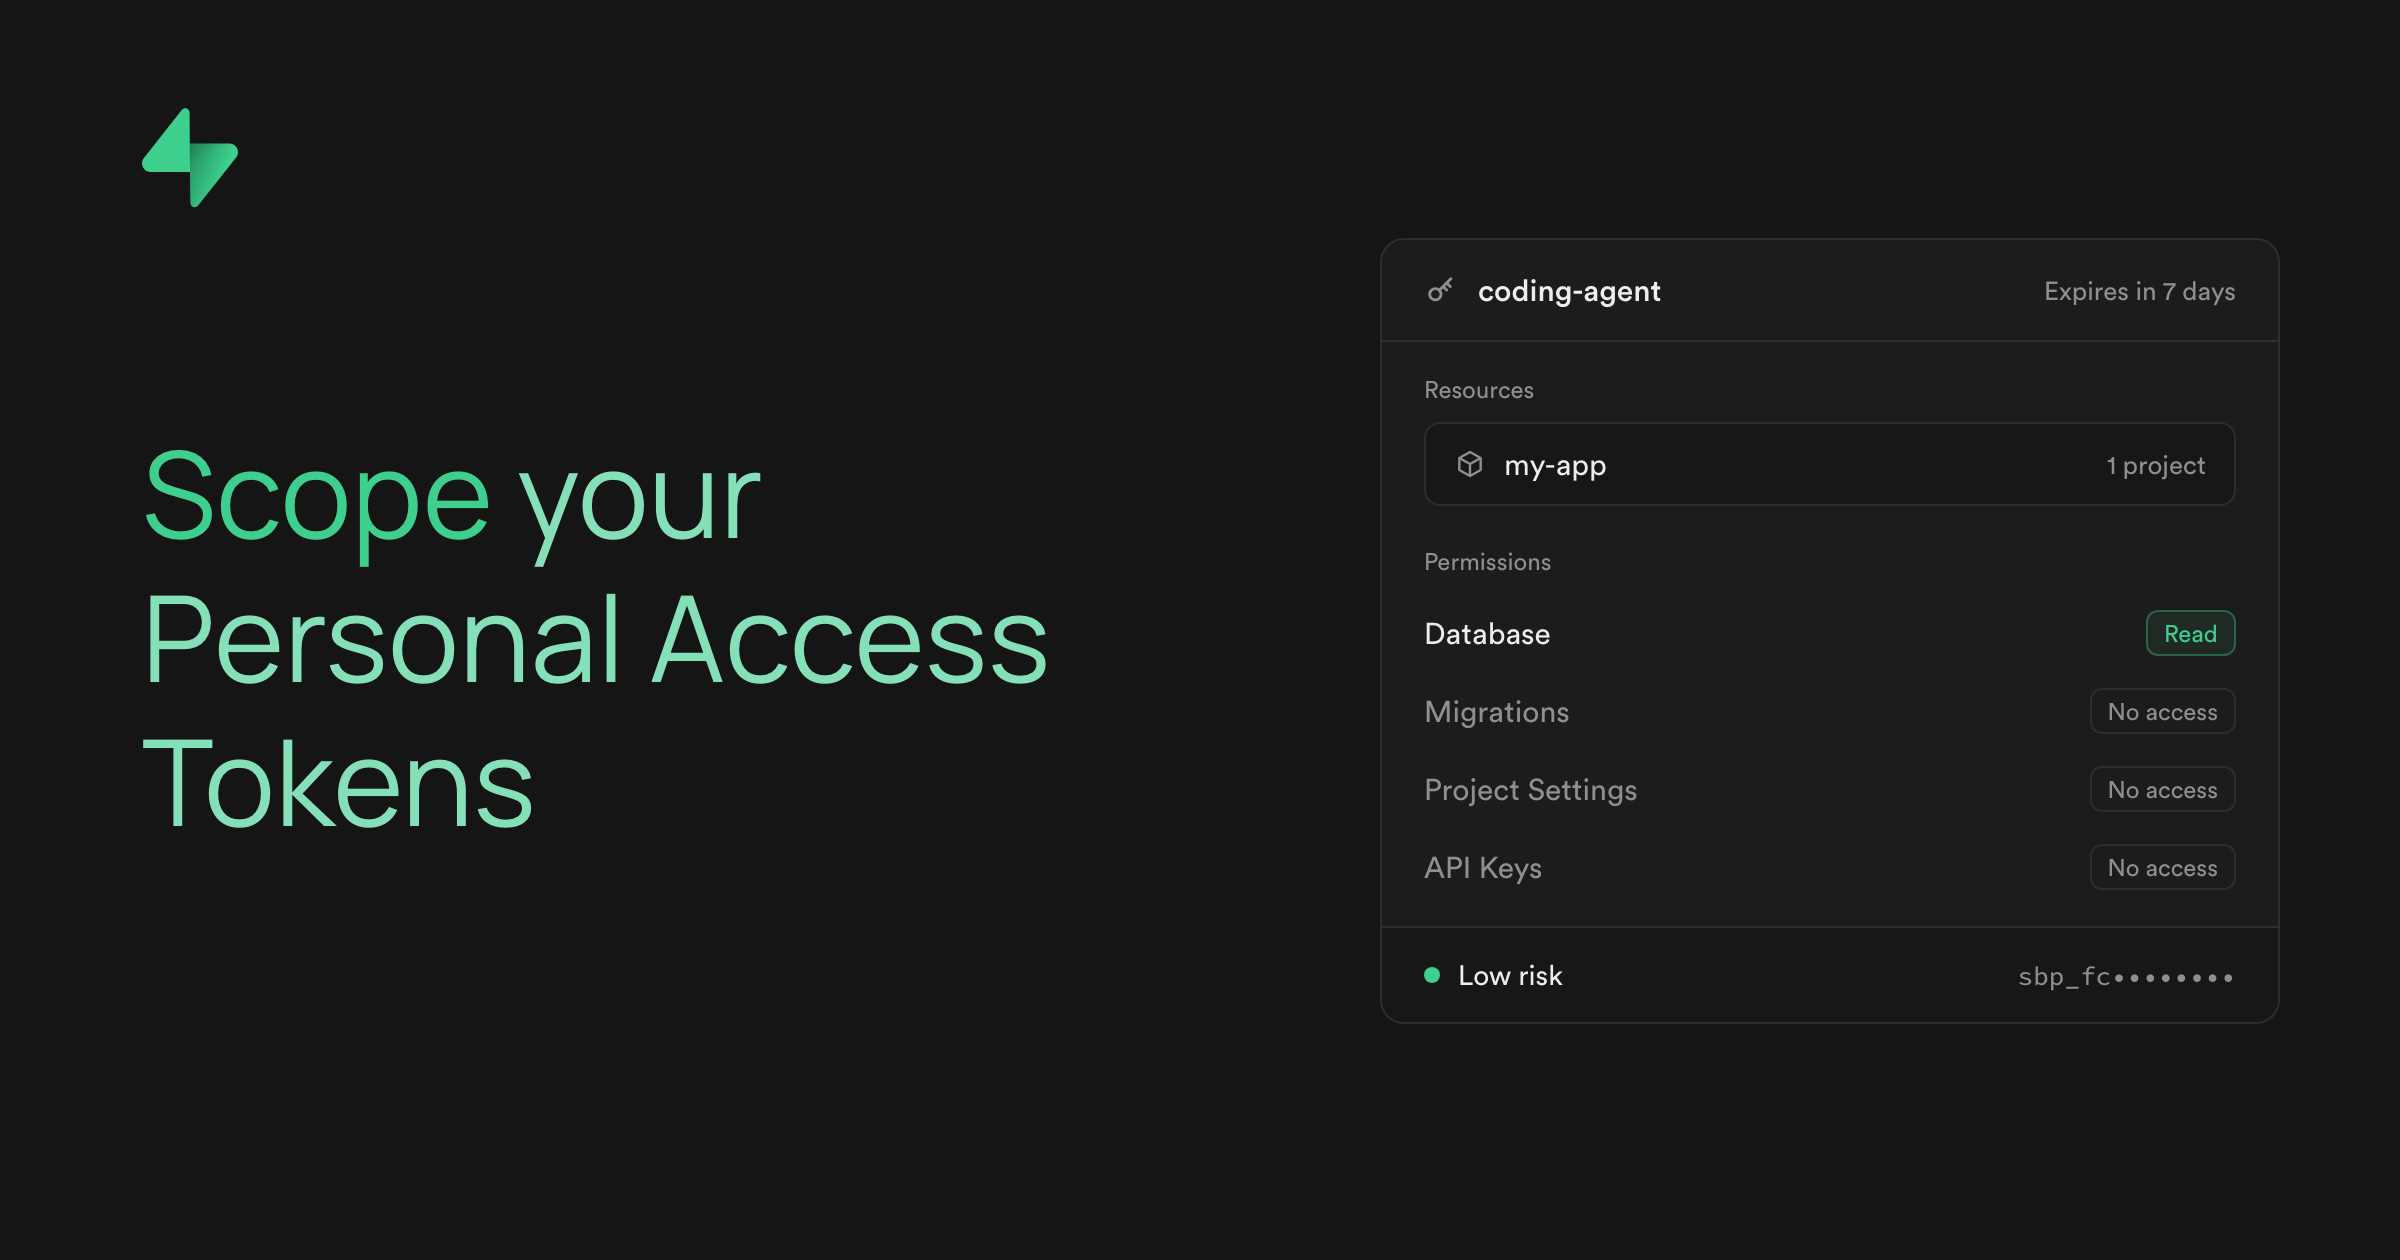
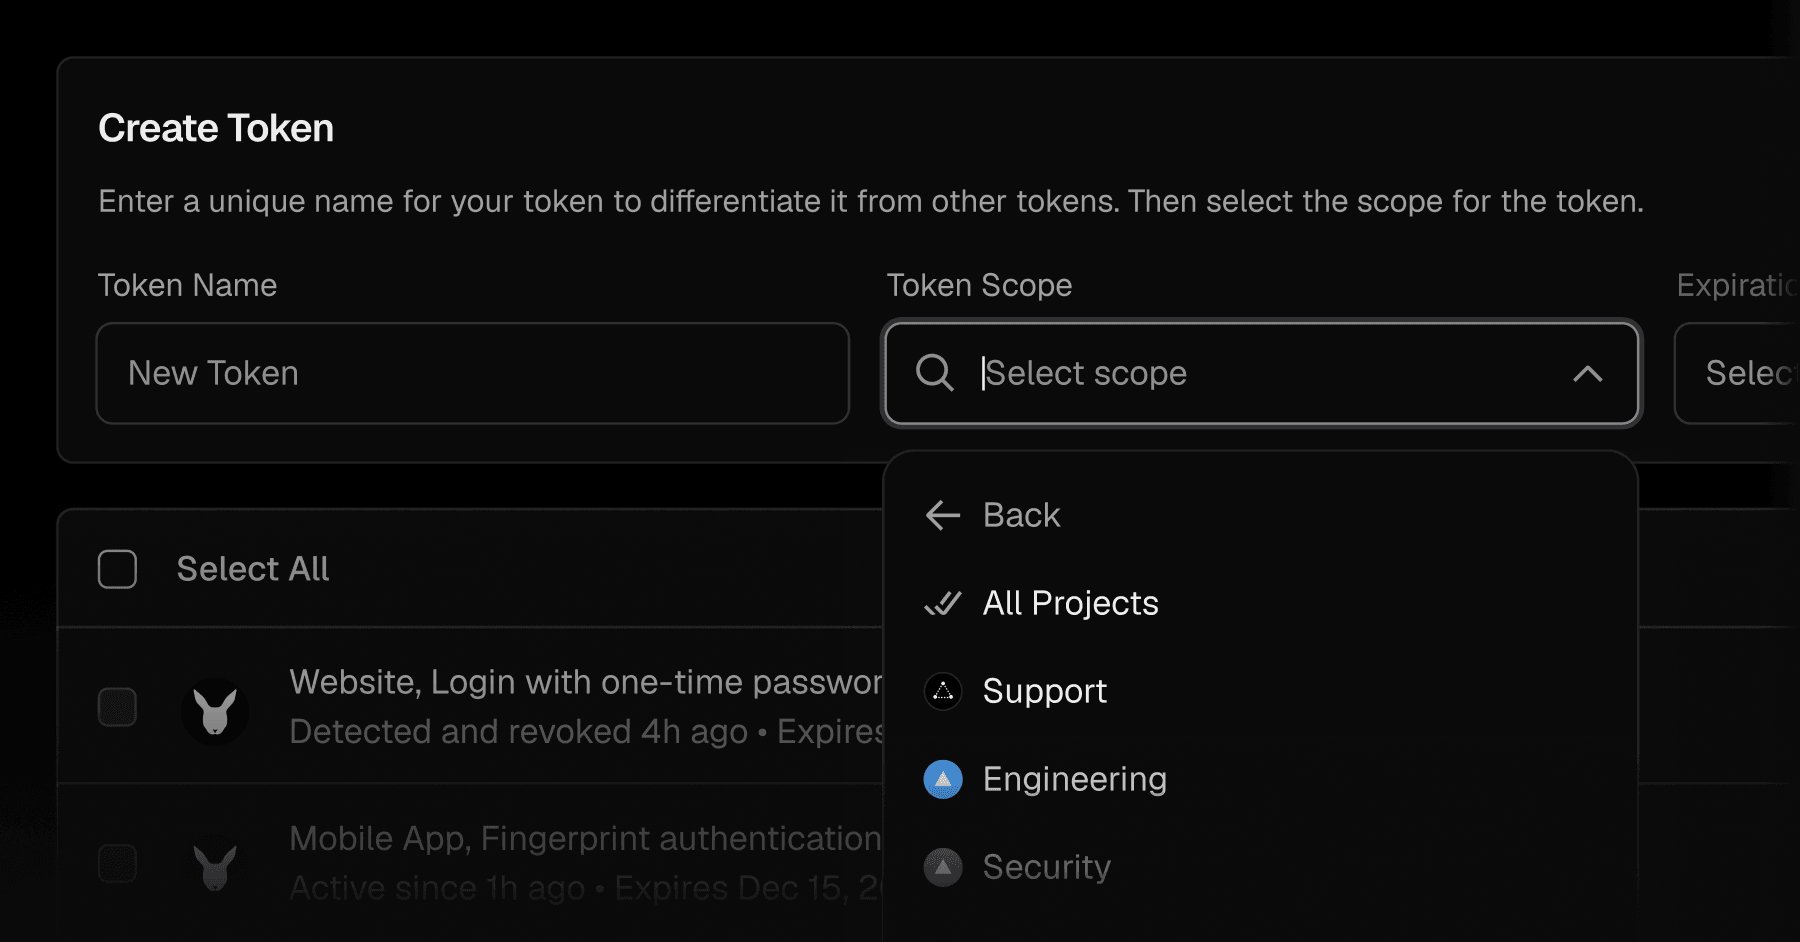
Supabase 推出个人访问令牌(PAT)权限范围功能,可将令牌限定为仅访问特定项目及所需权限,避免工具获得账户全部权限。仪表板新建令牌默认受限,目前近九成令牌已受限。令牌权限不超过用户自身权限,用户失去访问权时令牌同步失效。该功能支持 Management API、MCP 服务器和 CLI,现有令牌不受影响。
Vercel要求Marketplace供应商在2027年前淘汰长期API密钥,改用OIDC和短期身份令牌,否则将被下架。调查显示仅8.4%供应商支持安全认证方式,而Vercel自身GitHub Actions部署流程仍依赖VERCEL_TOKEN,遭开发者批评。11月30日起不合规集成将标注“不安全”。Vercel Connect支持运行时获取短期凭证,但仍保留静态密钥选项。
Docker Hub账户转组织流程存在高危漏洞CVE-2026-105445,评分9.4。个人访问令牌转移后密钥未撤销,攻击者可利用原令牌以新组织身份访问仓库,影响期为2024年8月26日至2026年9月30日。Docker已在服务端修复,用户无需操作,并审查约30.4万次推送,未发现恶意利用,自10月8日起批量停用相关令牌。
Keycloak 26.8 将 Token Exchange 委托功能升级为预览,并新增面向 AI Agent 的客户端委托:用户同意后令牌携带 may_act 声明,Agent 通过双令牌交换获得委托令牌,其中 sub 为用户、act 为 Agent,实现身份与调用方分离。文章还梳理了 RFC 8693、ID-JAG、WIMSE 等标准进展及微软、Okta 等厂商方案,并指出撤销缺口与 CVE-2026-97846 等风险。
本文介绍用Python为Agent工具调用构建安全闸门:只读工具自动放行,退款等写操作需一次性审批令牌,所有操作共享累计预算。核心原则是模型只负责提出计划,执行必须在模型外验证白名单、参数、成本与人工批准,并记录审计事件,以防提示注入与令牌重放。
2027年4月1日起,SharePoint Online和OneDrive将移除URL内嵌的预认证令牌(tempauth)。微软Graph文件API返回的URL将不再自带授权,应用必须改用Entra ID访问令牌并在请求头中提供。管理员可通过新租户设置让应用继续使用Graph URL。开发者需排查代码、获取SharePoint令牌并提前测试迁移。
企业AI应用规模化时,令牌消耗激增实为系统瓶颈而非纯财务问题。通过Concierge和Pathfinder案例,采用动态注入、压缩日志、强制模式、缓存、滑动窗口及模型分级等策略,可显著降低成本与延迟。核心在于优化系统资源利用,而非单纯削减令牌,以实现高效可靠的AI系统扩展。
AI编程助手处理大量I/O任务时浪费昂贵模型token。通过Spotify BackPortal的AiKA Modes创建bulk-reader和code-writer两种模式,用便宜模型处理文件读取和代码生成,可节省约90%token。但无法委托编辑和推理任务,且延迟较高。该方案将模型路由从系统工程问题变为配置问题。
AI编码代理的护栏与模型同样关键。基准测试显示,护栏的启动开销和缓存命中率显著影响成本,差距可达数倍,而任务成功率仅差几个百分点。企业应关注每次验证结果的成本,而非单纯比较令牌数。护栏选择对成本影响巨大,值得与模型同等重视。
Anthropic将Files API和计算机工具集从测试版转为正式版,允许开发者上传文件一次后通过ID引用,而非每次粘贴内容。测试对比了上传、粘贴和提示缓存三种方式,发现Files API不节省成本,而提示缓存可将输入令牌降至约三分之一,但需注意缓存过期和请求结构调整。
Vercel Connect正式发布,用短期、按任务范围限定的令牌替代长期凭证,支持100多个连接器,并新增RBAC、审计日志和可观测性。应用运行时通过OIDC身份请求令牌,自动刷新,无需存储密钥。支持自定义环境、eve和Chat SDK,v0可自动配置,定价按令牌请求和触发事件计费。
v0 Snowflake集成通过代理解决AI生成代码的认证安全问题。代理在沙箱外解析请求,仅在认证字段注入用户OAuth令牌,避免令牌暴露给生成代码。系统拒绝占位符误用,支持会话刷新,部署后使用服务用户令牌。15天内处理约1.3万请求,零误用,确保安全边界。
Vercel Connect新增微软托管连接器,支持Teams、OneDrive等产品。用户无需自行注册应用或管理密钥,授权一次即可连接项目。通过CLI或仪表板创建连接器,代码可按需获取短期令牌,支持应用权限或用户委托权限,令牌自动刷新,安全便捷。目前处于测试阶段,适用于所有计划。
Anthropic优化了Claude Code的API技能,将初始上下文令牌消耗从超20万降至约2.5万,降幅超85%。此前,技能加载大量参考文档,即使简单问题也消耗巨量令牌,影响性能并增加成本。新版本改为按需加载文档,仅读取任务相关材料,提升效率,适应AI编码中令牌成本日益重要的趋势。
本文探讨了代理型AI循环中隐藏的令牌成本问题,指出成本会非线性复合增长。文章列举了五种成本陷阱:O(N²)上下文累积、无界重试循环、未过滤工具负载、单一模型路由和静态系统提示重复。解决方案包括上下文压缩、断路器、负载过滤、动态模型路由和运行时提示注入。最后强调应将上下文视为受限资源,从第一天起就进行管理。
Azure DevOps 推出新的服务连接方式,使用 Microsoft Entra 工作负载身份(服务主体或托管身份)替代个人访问令牌(PAT),提升安全性,支持免 PAT 认证、最小权限、无持久密钥和审计追踪。配置时需先添加身份并分配权限,支持手动配置回退。该连接可用于跨组织仓库检出、模板引用、制品源访问、REST API 调用及脚本操作,并支持运行时参数选择连接。
多智能体AI系统中,令牌使用量易激增,导致成本高和延迟。本文介绍四种节省令牌策略:静态指令缓存、语义缓存、即时工具加载和任务升级路由。通过示例代码展示语义缓存与模型路由结合,优化资源,降低成本。
Vercel 现支持创建项目级访问令牌,仅限访问指定项目的资源,其他项目或用户/团队级资源将被拒绝。创建步骤:进入账户令牌页,填写名称,选择所属团队及项目,设置有效期并创建。令牌仅显示一次,需妥善保存。
完成下面两步后,将自动完成登录并继续当前操作。