近期发生两起软件安全事件:Plex服务器存在多个漏洞,已被用于真实攻击,攻击者无需登录即可远程控制服务器并安装挖矿和代理软件,影响1.43.3.10861以下版本,公网服务器风险尤高,应尽快升级并检查异常。另一起是AOMEI更新服务器遭短暂篡改的供应链攻击,部分用户可能在正常更新时下载恶意程序。两起事件均提醒:修复漏洞不等于清除已植入的恶意程序,需排查系统。
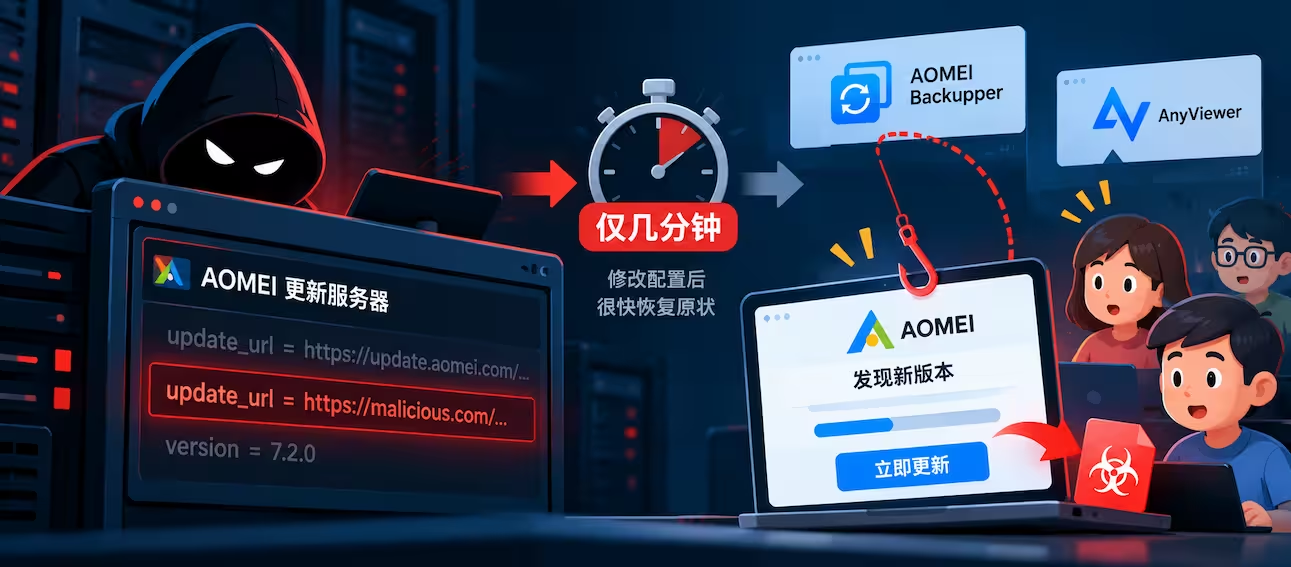
2026年4至7月,傲梅备份工具的更新服务器遭投毒,攻击者篡改更新与通知配置文件。由于客户端未校验签名,且下载地址与MD5值存于同一处,攻击者可同时替换二者以分发恶意程序。谷歌等机构记录到三次短时篡改,投放了CROSSROAD下载器与SHINYROAD后门,影响多国IT、电信和教育领域。傲梅称已修复服务器,但已感染设备需用户自行杀毒或重装。
《Awesome Python Weekly》第543期汇总了Python与AI领域动态:dev.to API发布文章、Python二进制wheels供应链攻击、用306行代码构建编码代理、Python是否最受LLM青睐、PyTorch反向传播中运行恶意软件、Vercel支持Python。项目方面介绍了Edge0在2.5GB内存运行350亿参数MoE模型、HyperQwen单卡24GB运行Qwen大模型,以及智能体记忆学习工具hindsight。
Ledger钱包疑遭供应链攻击,经销商CryptoBillis售出的部分设备被植入间谍硬件,藏于屏幕下方,可截取助记词并回传,导致数百钱包被盗,损失超8600万美元。Ledger已要求其暂停销售并展开调查,称自身系统未被入侵,官方渠道购买的钱包不受影响。
法国硬件钱包Ledger遭供应链攻击,黑客于3月秘密收购东南亚经销商CryptoBilis并要求保密,在钱包屏幕下加装含微控制器、天线和eSIM的电路板,通过SPI链路窃取助记词并远程盗币,已造成至少8000万美元损失。事件因Mt.Gox前负责人拆解发现而曝光,黑客身份疑为朝鲜。
谷歌安全研究员潜入黑客团队TeamPCP核心聊天群,提前获取供应链攻击情报,协助AWS批量吊销泄露凭证并通知受害企业,同时收集黑客身份线索,协助FBI与澳洲警方逮捕两名核心成员。
OpenAI的Codex团队已实现代码审查自动化,AI模型能强制阻止含漏洞的代码合并,无需人工干预。该模型在正确性和安全性上表现超人类,还能处理依赖升级和重构。人类工程师角色转向早期规划,讨论代码意图。AI加速了繁琐维护,使大型清理项目从数月缩短至数天。但AI审查与生成共享盲点,可能遗漏供应链攻击等深层问题。
FrontierHarness Eval评测显示,同一模型下不同执行外壳的任务通过率差异达16.7%,成本相差17倍,竞争焦点从模型转向外壳基准化。厂商如DeepSeek推出可插件化Harness,arXiv出现相关基准。但外壳非万能,存在供应链攻击风险,且商业应用中工具选择率低。未来需关注模型与外壳耦合效应及版本化公开。
Virtualizor控制面板遭遇供应链攻击,黑客通过BGP路由劫持Hetzner的IP段,发布更具体的/24路由覆盖正常/16路由,并劫持Let's Encrypt验证,获取有效TLS证书,绕过安全防护。攻击者利用更新机制植入后门并添加SSH密钥,影响范围不明,Softaculous建议管理员排查并修改凭证。
Virtualizor管理面板遭BGP路由劫持供应链攻击,黑客篡改更新包植入后门,获取root权限,多家VPS提供商受影响,用户应立即备份数据以防勒索软件加密或数据窃取。
澳洲警方与FBI合作逮捕了网络犯罪集团TeamPCP的两名核心成员,21岁的汤姆森和23岁的盖布勒,共面临14项指控。该集团通过NPM生态系统发动“沙虫”蠕虫供应链攻击,造成全球经济损失。执法机构已扣押电子设备取证,但预计类似攻击仍会继续。
Rust官方近期发布多项更新:下一代trait solver在nightly默认启用,修复200多个问题并提升编译性能;arrayref crate遭供应链攻击,恶意版本已移除;Rust 1.98.0发布,新增浮点运算和格式化API;HelixDB开源图数据库以对象存储为主存储,支持向量检索。
2025年7月,亚马逊Q Developer编码助手遭恶意代码注入攻击,攻击者通过GitHub拉取请求植入破坏性指令,但因格式错误未执行。文章指出AI代理无法区分合法与恶意指令,缺乏人类谨慎,强调需通过外部策略门控、短期凭证和严格构建流程防范此类供应链攻击。
Rust安全团队发现proc-macro1等恶意crate,其构建脚本下载恶意负载,已删除相关crate。同时发现arrayref等流行crate被恶意重发布,已移除恶意版本并恢复被恶意撤销的版本,锁定作者账户。建议用户检查本地依赖,并提供了检查命令。感谢Nextron Systems等团队报告。
扣子(Coze)CLI因静默安装技能劫持其他AI智能体工作流被批评,现已发布0.3.7版停止劫持,仅当用户明确调用时才触发。但新版本仍会静默安装技能,存在供应链攻击风险,建议用户安装时跳过脚本并禁用自动同步。
开发者发现API中转站存在投毒风险,黑客在模型回复中插入恶意Shell命令,窃取本地开发环境中的API密钥、云凭证、SSH私钥等敏感信息。建议用户立即轮换令牌并重建开发环境,以防供应链攻击。
GitHub近期在安全方面推出多项更新:npm和GitHub Actions新增措施以阻断供应链攻击;Dependabot默认增加三天冷却期,延迟版本更新请求,便于维护者先处理安全问题;同时重构漏洞赏金计划,优化研究人员与团队的协作体验。
字节旗下AI编码工具TRAE因同步Open VSX插件市场存在安全隐患,被指恶意插件未及时下架,可能导致数据泄露或供应链攻击。TRAE团队称同步机制曾短暂中断并已修复,但安全人士不认可,指出最新恶意插件仍在更新。建议开发者直接从Open VSX下载插件,避免经TRAE市场中转。
为应对NPM供应链攻击,GitHub宣布NPM v12将默认不再自动执行依赖项安装脚本,开发者需手动批准受信任的包。主要变化包括关闭脚本执行和禁止自动解析Git及远程依赖,旨在提高NPM生态系统的安全性,防止恶意载荷自动安装。开发者需根据GitHub指南配置项目。
红帽公司遭遇供应链攻击,黑客劫持工程师的GitHub账户,通过NPM发布恶意软件包。这些软件包利用迷你沙虫变种,窃取开发环境中的敏感凭证,影响多个企业级开发者。
完成下面两步后,将自动完成登录并继续当前操作。