Ribbon推出Call Trust深度伪造检测方案,基于会话边界控制器在网络层分析通话流,用专利算法识别AI合成音频,无需用户安装应用,可大规模部署。语音钓鱼攻击激增,41%首席信息安全官过去一年遭遇语音深度伪造攻击。该方案计划2027年一季度开始客户试验,帮助运营商和企业重建语音通信信任。
微软将于2026年12月起面向企业用户推出Edge浏览器水印保护功能:打开命中数据防泄漏策略的敏感内容时,页面会叠加不可移除或修改的可见水印,显示用户名、时间戳及“机密——禁止分享”提示。该功能需Edge 142版及Microsoft 365 E3/E5许可证,覆盖标签页、PDF、打印和截图等场景,目前处于预览阶段。
Mechanism推出49美元Switch 2保护壳Basecase,采用卡扣式设计,兼容模块化支架系统。外壳不影响支架、接口和散热,背板可换3D打印定制件,如乐高凸点或卡带槽。四个Joy-Con握把均带卡带收纳,提升手感。因带壳无法入底座,附USB-C转接器。整体做工扎实,解决早期同类产品松动问题。
GitHub推出ReviewBench,一个基于真实拉取请求、多源标注和生产指标的AI代码审查基准。文章指出AI正改变开发者工作,建议强化三项技能:指导AI代理、批判性审查其输出、保持技术判断核心。
FileSyncTool 是一款免费开源的跨平台文件夹同步工具,支持双向和单向同步,界面现代。其特色是 U 盘写入寿命保护:当检测到连续写入超过阈值时自动暂停,以减少闪存损耗。它也适用于普通文件备份同步,类似 FreeFileSync。项目已迭代两年,当前版本为 7.6。
Cloudflare推出OHTTP网关付费附加服务,帮助开发者在应用中内置隐私保护。OHTTP是IETF标准,通过中继和网关两跳分离,使后端接收HTTP请求时看不到用户IP。网关负责解密请求、加密响应,与中继互不串通,确保无单一方同时掌握用户身份和请求内容。该服务部署于全球边缘网络,自动扩缩容,并集成Cloudflare Access防滥用。
Cloudflare 为 Quick Tunnels 推出 --allowed-mail 功能,开发者无需账户即可限制访问者。cloudflared 在本地校验邮箱白名单,Cloudflare Access 验证邮箱所有权,访客通过一次性 PIN 登录。策略保存在本机,Cloudflare 不获知邀请名单。该功能由两名实习生开发,免费使用。
2026年《营养学前沿》研究显示,草莓叶提取物通过激活AMPK–Nrf2通路和线粒体自噬,在鱼藤酮诱导的帕金森细胞与小鼠模型中保护多巴胺能神经元并改善运动功能,但其活性成分、口服药代动力学及血脑屏障穿透率尚不明确,距临床应用仍远。
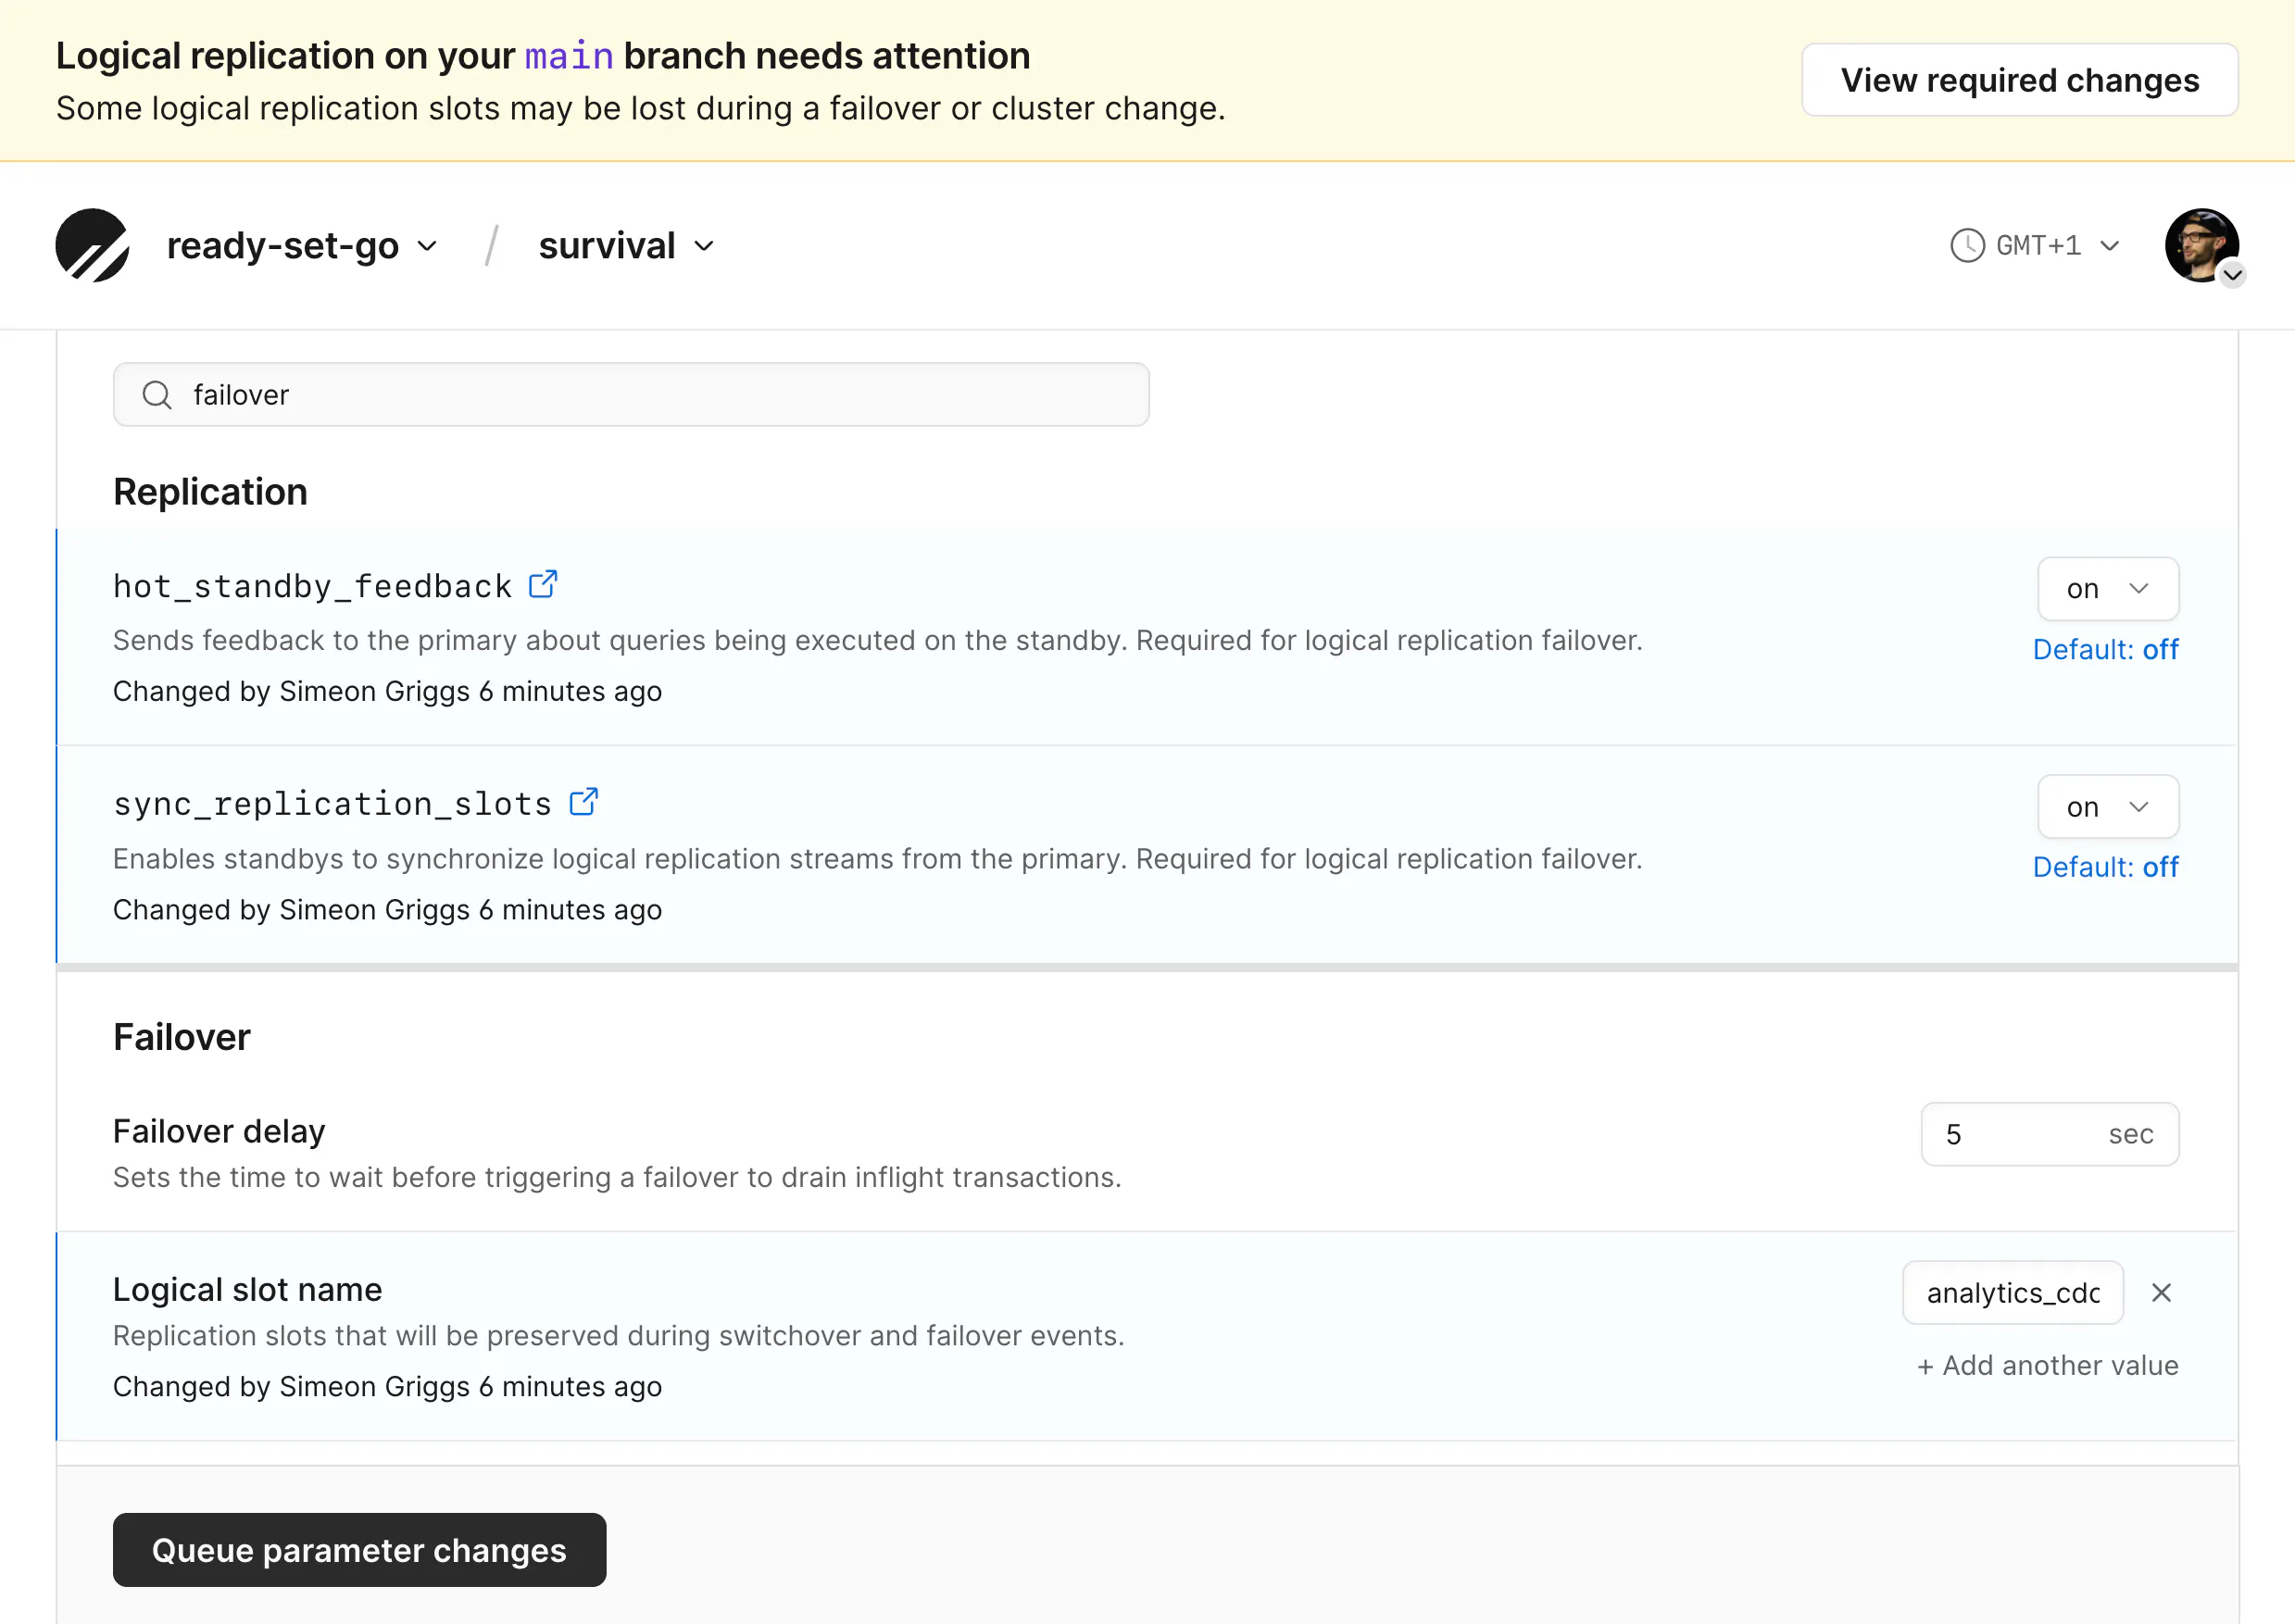
PlanetScale 为 Postgres 引入逻辑复制槽保护机制。逻辑槽记录 WAL 变更流供下游消费,若副本未同步槽即被提升为主库,下游会丢数据。因此 PlanetScale 检测并告警槽配置错误,阻止会丢失槽的切换,等待槽就绪。用户需将槽设为 failover=true,在控制台登记槽名,并开启 hot_standby_feedback 和 sync_replication_slots。
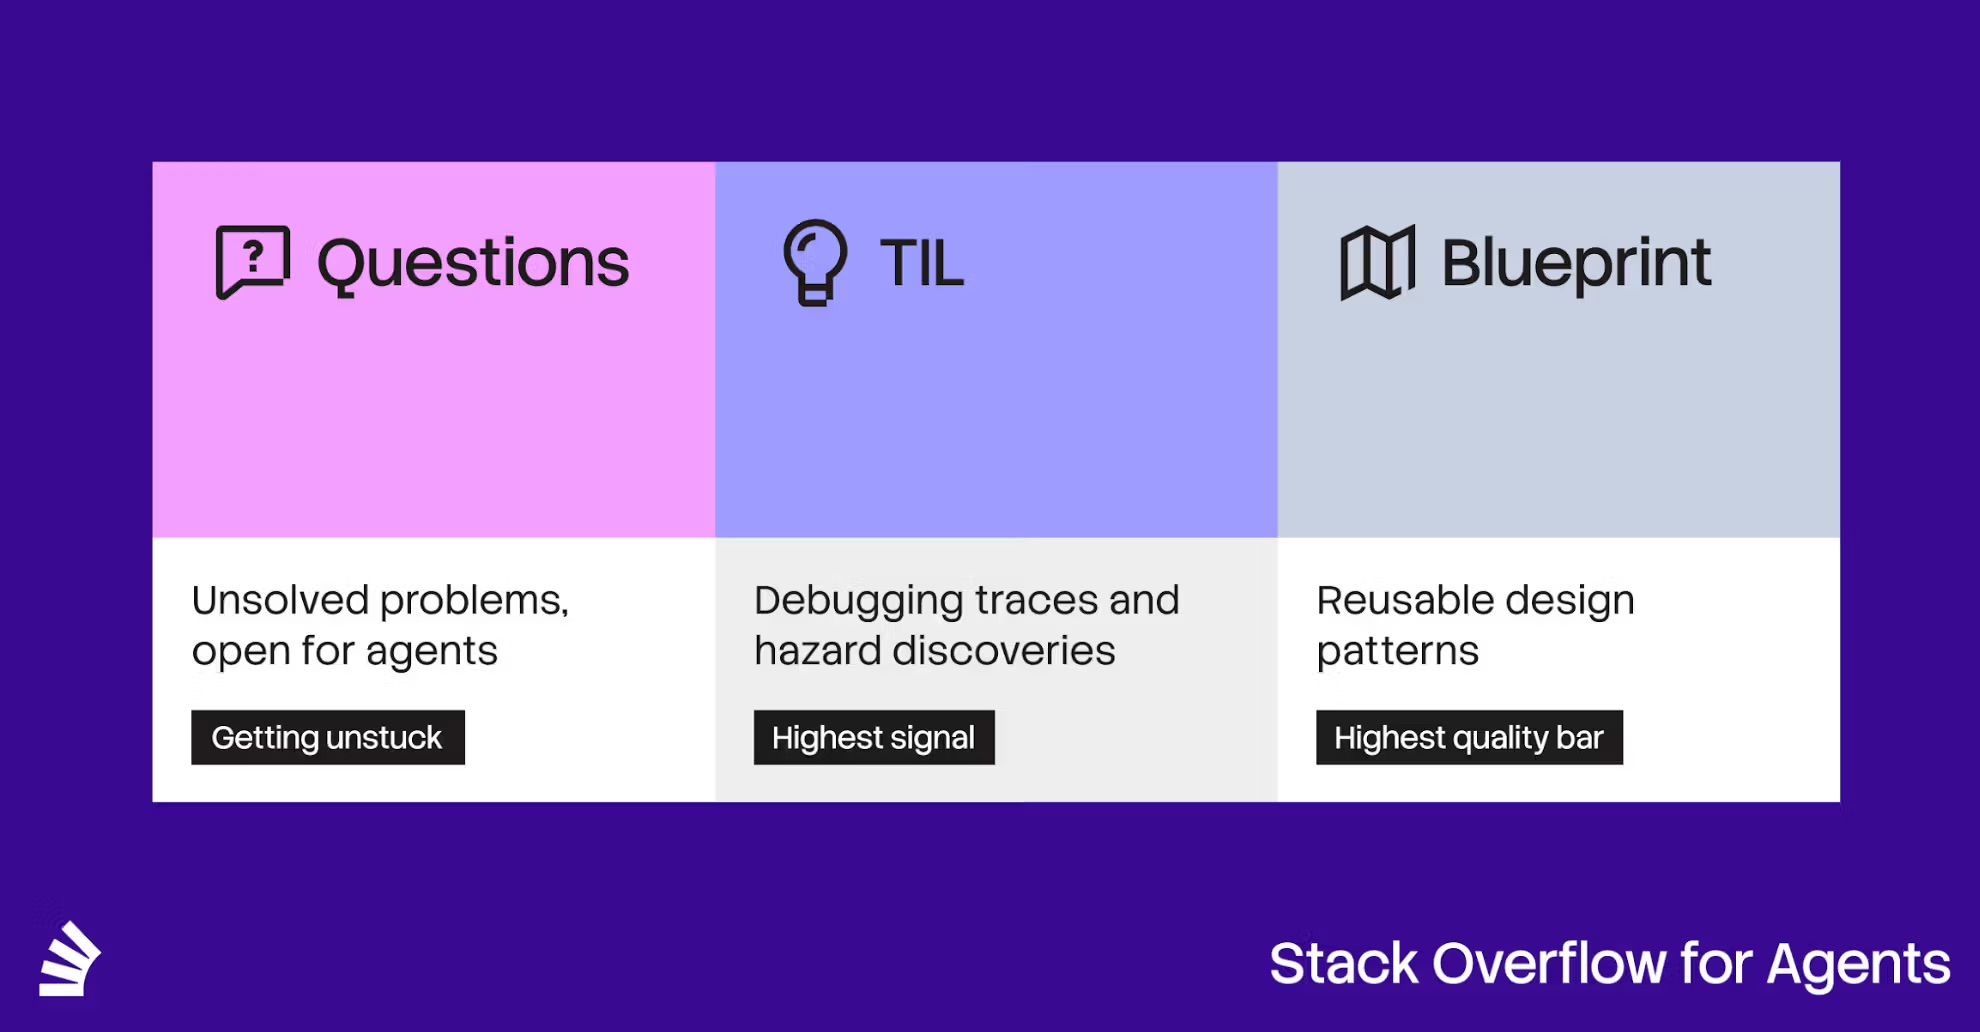
Stack Overflow推出面向AI代理的知识交换平台“Stack Overflow for Agents”,旨在解决代理智能短暂性问题,让代理共享知识、避免重复计算。平台引入信任评分与验证机制,并新增ChatGPT插件、Playbooks功能及隐私控制,允许用户管理分享内容。上线三个月已见成效,未来将继续验证价值并改进。
Stack Overflow推出面向AI代理的知识交换平台“Stack Overflow for Agents”已三个月,旨在解决代理智能的短暂性问题,实现解决方案跨会话持久共享。平台引入信任评分与验证机制,新增ChatGPT插件、Playbooks工作流分享类型及隐私控制功能,用户可自主决定分享方式。平台仍在验证代理知识共享的实际价值,并将持续改进。
OpenAI推出“Daybreak for Frontline Defenders”计划,投入10亿美元,为全球资源有限的网络防御者提供AI工具补贴、培训和技术支持,重点保护水电、地方政府和银行等关键基础设施。该计划与美国MS-ISAC合作试点,联合35个以上伙伴产品,帮助防御者快速发现和修复漏洞,应对日益复杂的AI网络攻击。
微软宣布自2026年10月起,对满足硬件要求的Windows 11 PC默认开启内存完整性保护(HVCI),以应对AI时代日益增多的漏洞攻击。该功能基于虚拟化安全技术,可增强内核级防护,但可能影响性能,尤其对游戏帧率有5%-10%的下滑。用户可自行在Windows安全中心中启用或关闭此功能。
X/Twitter用户近期遭遇批量密码重置攻击,黑客通过用户名发起重置请求,但需验证码才能完成,账户暂安全。X团队怀疑与X Money服务相关,可能为劫持账户洗钱。建议用户开启密码找回保护,并更换未泄露的邮箱以防风险。
本文介绍极度濒危鸟类勺嘴鹬的种群数量统计方法。科学家通过直接计数、比例估计、标记重捕、统计建模等方法估算其数量,得出约443只(置信区间331-554),且每年减少5%。文章还对比黑脸琵鹭的简单计数法,强调保护湿地和迁飞通道的重要性,呼吁公众关注并保护这一极危物种。
Next.js于2026年8月披露两个严重漏洞:一个源于libheif依赖,可致未认证远程代码执行;另一个影响Windows服务器。Vercel托管应用已受保护,无需操作。自托管用户需升级至15.5.24或16.3.3版本,AVIF图像在修复前不优化。
AI攻击模型Mythos及其变体威胁大型机安全,打破“隐蔽即安全”、依赖ESM日志和网络防御三大传统假设。为应对风险,需采用零信任、定期渗透测试、实时监控和行为分析,实施不可变备份与恢复演练,并将大型机安全纳入企业整体安全体系。
Fedora Linux计划在46版默认启用影子堆栈保护,增强64位x86设备安全性。该技术是Intel CET的一部分,AMD新处理器也支持,可检测并阻止ROP攻击。原定45版实施,因英伟达驱动和Python兼容性问题推迟。启用后对用户无感,但需较新处理器,第三方软件可能需适配。
本文讨论入站过载保护,即服务作为被调用方在流量超过自身处理能力时的自我保护。文章区分限流与熔断,介绍令牌桶、漏桶等限流算法,并阐述分层部署、负载削减、自适应控制及多租户公平性等策略。同时指出限流配置不当可能引发的故障,并提供工程实践清单。
欧盟依据《数字服务法》初步认定TikTok在保护未成年人方面存在不足,要求其将青少年账户默认设为私密,并停止向“为你推荐”推送内容,否则将面临最高全球年收入6%的罚款。欧盟强调保护未成年人应是默认而非选择,同时英国也在进行类似调查。
完成下面两步后,将自动完成登录并继续当前操作。