小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
Dify.AI
沉浸式翻译 immersive translate
2026年9月安全版本发布

Next.js 发布安全更新 v16.3.8 和 v15.5.27,修复多个漏洞:图像优化中的服务端请求伪造(高危)、自托管 SSG/ISR 页面缓存投毒、根级 catch-all 页面缓存投毒、App Router 元数据图像路由信息泄露、嵌套 use cache 缓存键错误导致跨根参数泄露、Draft Mode 内容经 use cache 泄露至普通响应,以及开发服务器 MCP 端点信息泄露。建议尽快升级。

2026年9月安全版本发布

Next.js Blog Next.js Blog · 2026-09-30T18:00:00Z
【漏洞复现】泛微ecology OA系统某接口存在数据库配置信息泄露漏洞

泛微ecology OA系统存在数据库配置信息泄露漏洞,影响多个版本。通过源码分析,发现默认密钥为1z2x3c4v5b6n,利用DES算法可解密密文。在复现过程中遇到困难,最终在他人帮助下成功完成,需加强对加密算法的理解。

【漏洞复现】泛微ecology OA系统某接口存在数据库配置信息泄露漏洞

像清水一般清澈透明 像清水一般清澈透明 · 2026-07-17T14:14:20Z

泛微ecology OA系统存在数据库配置信息泄露漏洞,本文记录了在土司论坛上看到的相关内容,旨在学习前辈们的操作。

泛微ecology OA系统某接口存在数据库配置信息泄露漏洞exp-python

像清水一般清澈透明 像清水一般清澈透明 · 2026-07-17T14:14:20Z

微软于2026年7月15日发布安全更新,修复622个漏洞,包括关键和重要级别的远程代码执行、权限提升和信息泄露漏洞。用户应尽快更新补丁,特别关注Active Directory和SharePoint Server的权限提升漏洞及多个高危远程代码执行漏洞。

微软7月安全更新多个产品高危漏洞通告

绿盟科技技术博客 绿盟科技技术博客 · 2026-07-16T09:50:02Z
Django安全版本发布:6.0.7和5.2.16

Django团队发布了6.0.7和5.2.16版本,修复了多个安全问题,包括缓存响应时对设置Cookie的保护不足、GDALRaster可能导致的信息泄露,以及DomainNameValidator接受域名中的换行符。用户应尽快升级以确保安全。

Django安全版本发布:6.0.7和5.2.16

The Django weblog The Django weblog · 2026-07-07T14:00:00Z

绿盟科技发布安全公告,修复了Rsync中的两个严重漏洞(CVE-2024-12084和CVE-2024-12085),可能导致远程代码执行和信息泄露。受影响版本为Rsync 3.3.0及以下,用户应尽快升级至3.4.0及以上版本以确保安全。若无法升级,可通过修改配置和编译选项进行临时缓解。

【漏洞通告】Rsync缓冲区溢出与信息泄露漏洞(CVE-2024-12084/CVE-2024-12085)

绿盟科技技术博客 绿盟科技技术博客 · 2026-05-25T09:30:38Z
黑客正在学习利用聊天机器人的‘个性’

黑客利用聊天机器人的个性进行攻击,最初通过引导机器人忽视安全指令获取敏感信息。随着技术进步,黑客开始运用心理战术操控对话,诱使聊天机器人泄露禁止内容。未来,心理学和社交技巧将成为AI安全领域的重要技能。

黑客正在学习利用聊天机器人的‘个性’

The Verge The Verge · 2026-05-24T12:00:00Z

微软于1月发布安全更新,修复112个漏洞,其中包括8个严重漏洞。重点修复了Desktop Window Manager信息泄露、Microsoft Office和Excel的远程代码执行等高危漏洞。建议用户尽快更新补丁以增强安全性。

【安全更新】微软1月安全更新多个产品高危漏洞

绿盟科技技术博客 绿盟科技技术博客 · 2026-05-22T03:24:47Z
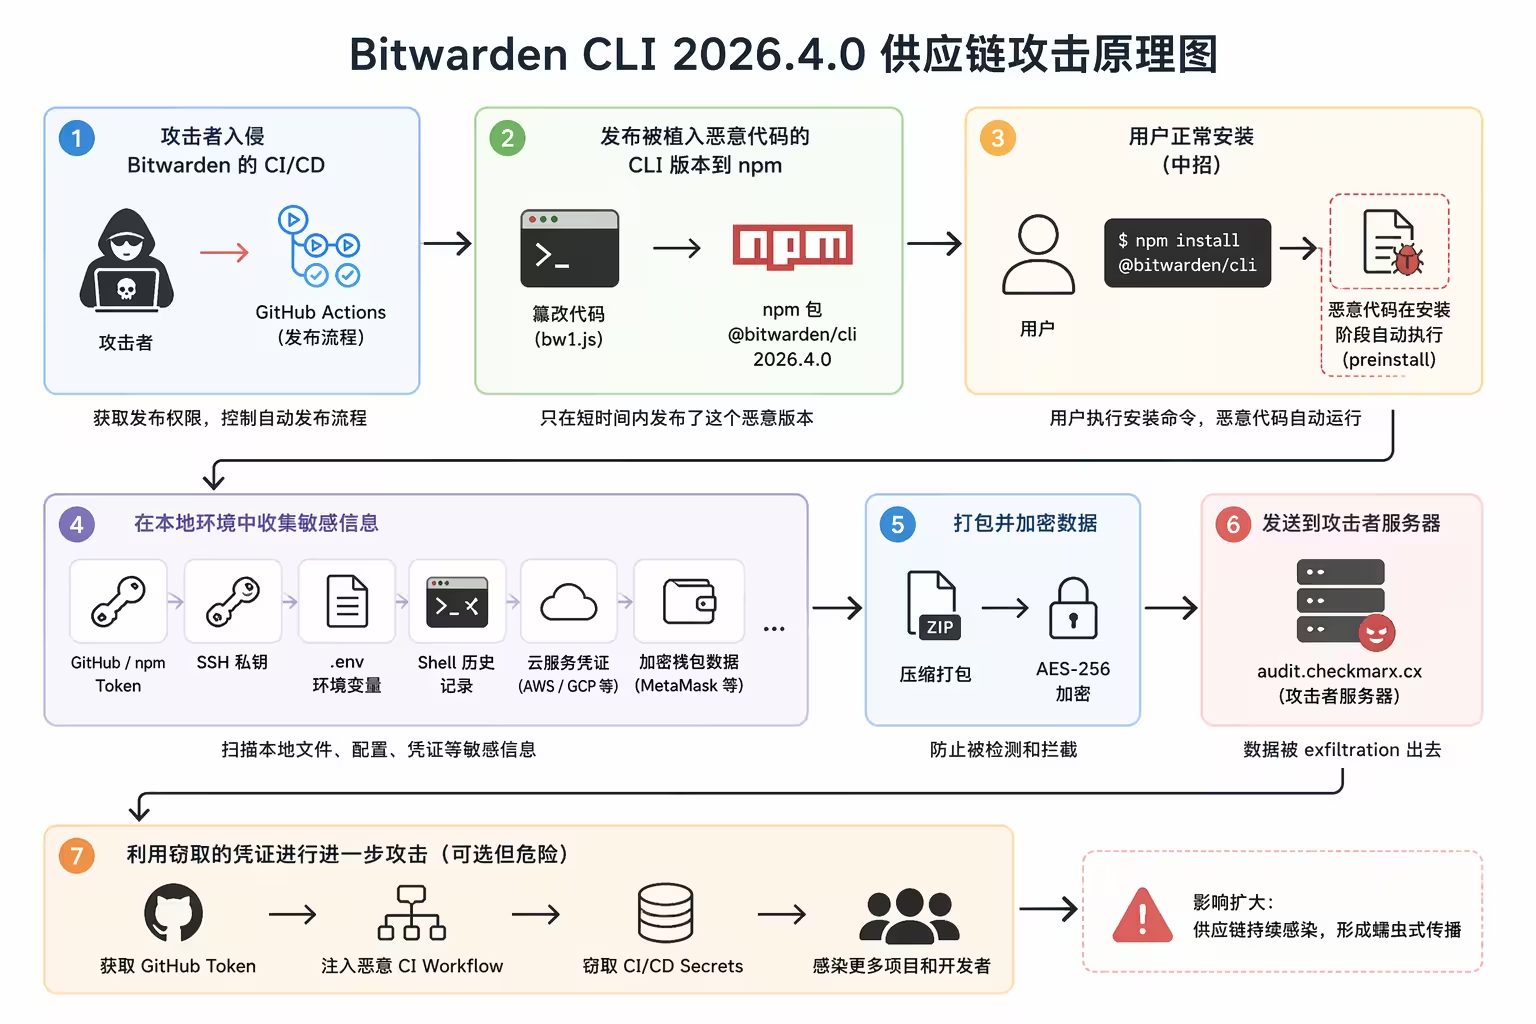
又是 npm 包投毒,密码管理器 Bitwarden CLI 中招(放心:本体安全)

Bitwarden 的命令行工具 @bitwarden/cli@2026.4.0 版本遭到攻击,恶意代码被植入,可能导致用户敏感信息泄露,如 GitHub token 和 SSH 私钥。官方确认用户的 Vault 密码库未受影响。

又是 npm 包投毒,密码管理器 Bitwarden CLI 中招(放心:本体安全)

小众软件 小众软件 · 2026-04-24T04:52:20Z
你的logit值知道什么?(答案可能会让你惊讶!)

本文探讨了模型内部信息的探测及其潜在的信息泄露风险。通过对视觉语言模型的研究,比较了不同表示层级的信息保留情况,发现顶级logit值可能泄露与任务无关的信息。此外,文章讨论了静态残差变换在自回归生成中的效率与生成质量之间的权衡。

你的logit值知道什么?(答案可能会让你惊讶!)

Apple Machine Learning Research Apple Machine Learning Research · 2026-04-20T00:00:00Z

ClaudeCode的UndercoverMode是一种内部模式,旨在系统性地隐藏AI参与痕迹,防止内部信息泄露。该模式在私有仓库中激活,确保代码提交时不暴露模型代号和项目名称,强调安全性,体现AI工具在开发中的成熟度。

Claude Code的Undercover Mode:当AI学会隐藏自己

Finisky Garden Finisky Garden · 2026-04-05T13:02:08Z

工业和信息化部发布预警,指出OpenClaw开源AI智能体在不当配置下存在严重安全风险,可能导致网络攻击和信息泄露。主要风险包括代码安全漏洞、权限滥用和插件系统的供应链安全问题。绿盟科技推出安全防护方案,帮助企业实现AI应用的安全管控。

一大波危险的“龙虾”来袭,绿盟君助您安全“养虾”

绿盟科技技术博客 绿盟科技技术博客 · 2026-03-12T09:47:43Z
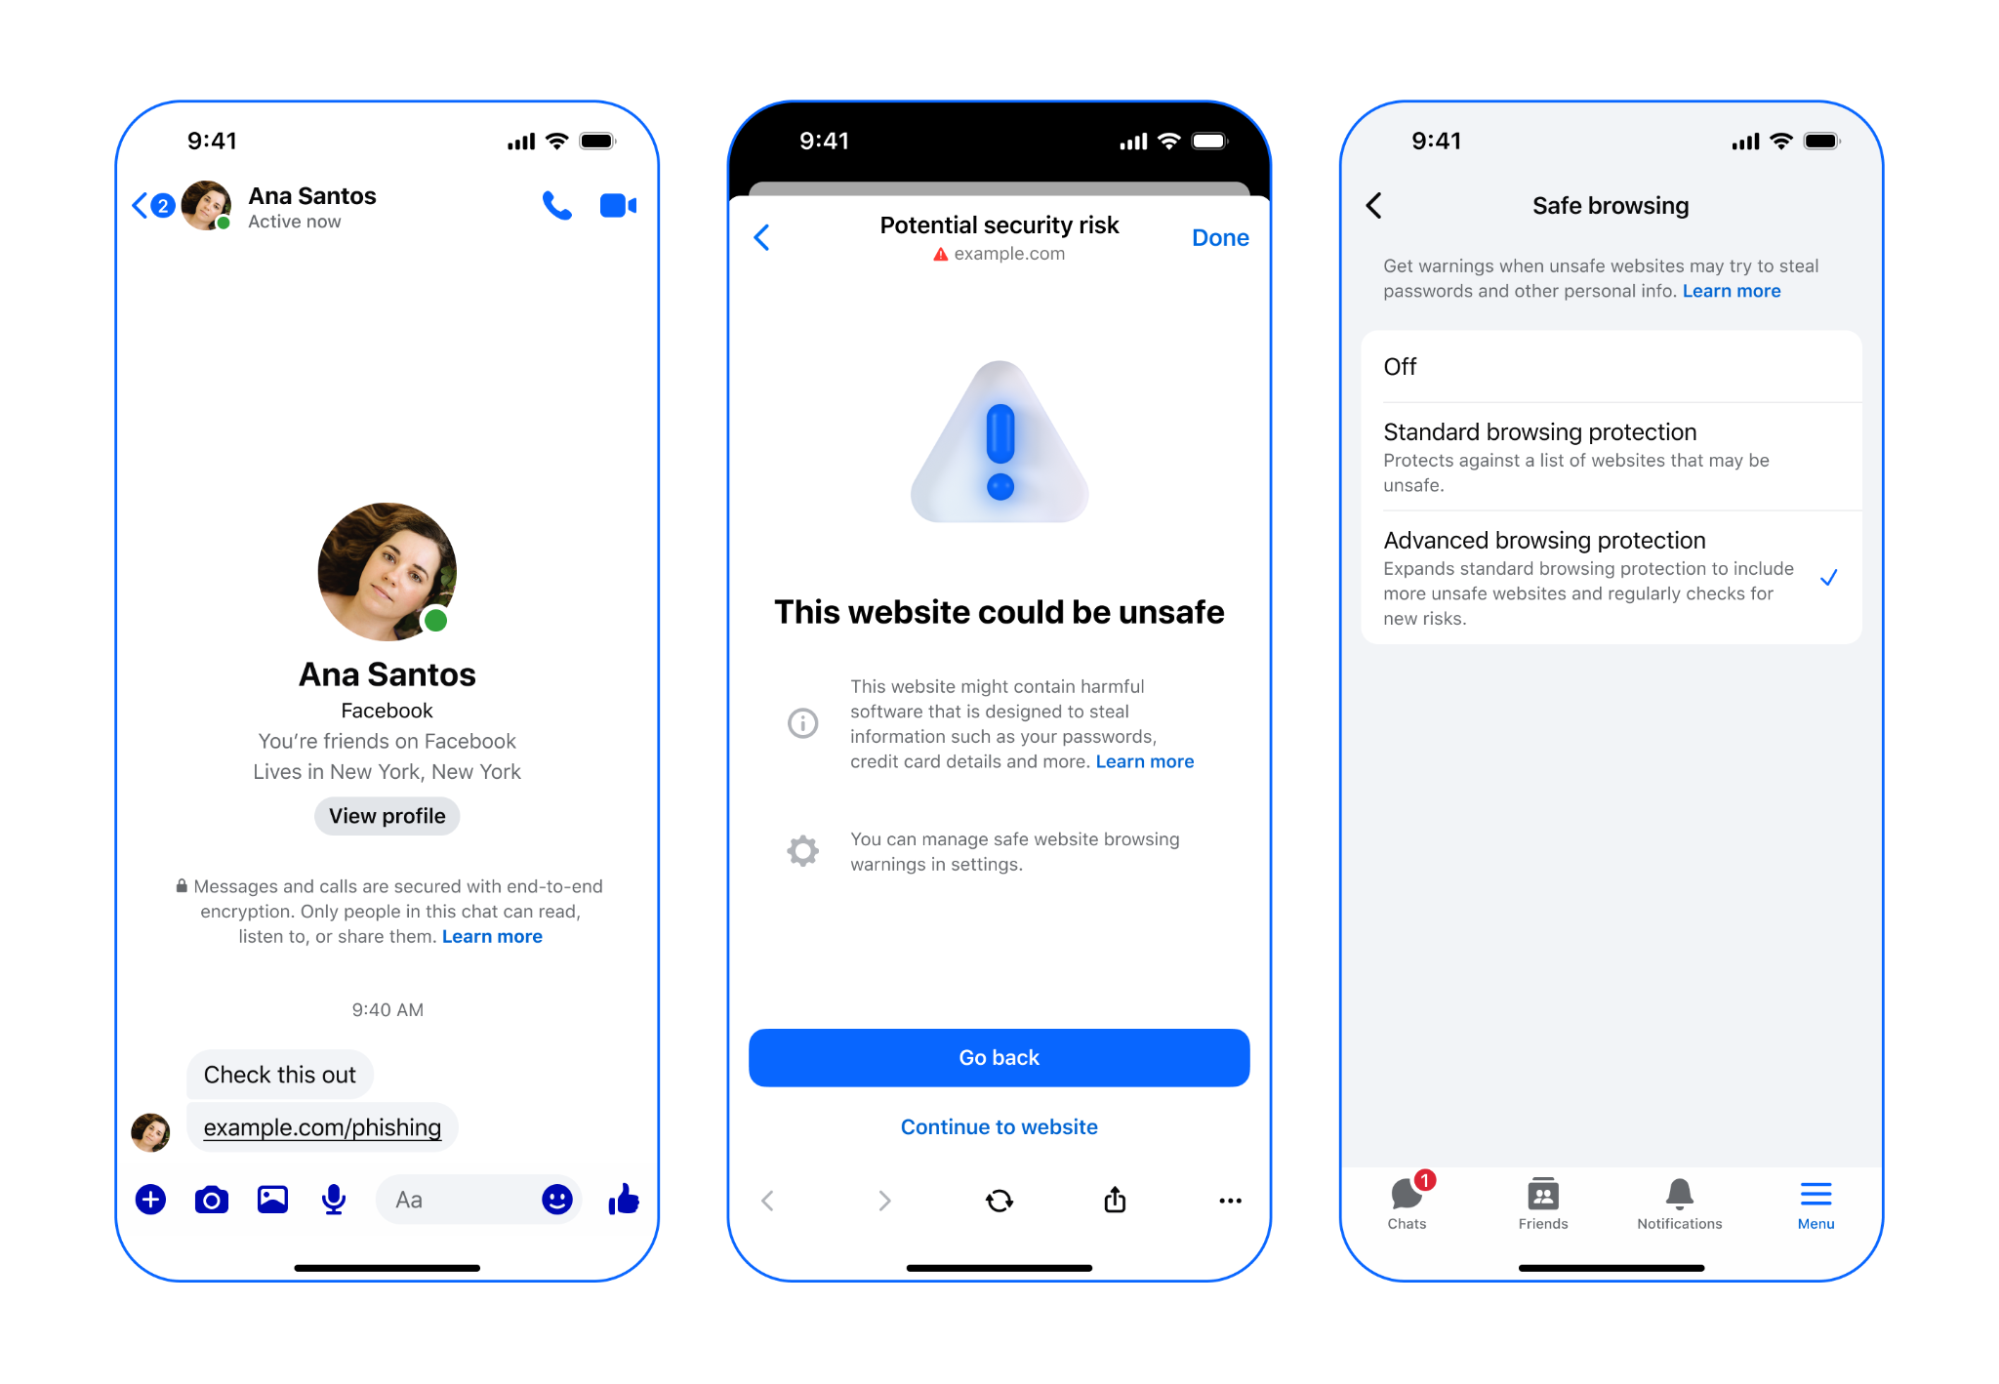
Messenger中高级浏览保护的工作原理

Messenger的高级浏览保护(ABP)通过分析聊天链接来保护用户隐私,并警告潜在的恶意链接。该系统利用更新的恶意网站列表和加密技术,确保用户在端到端加密消息中的安全浏览,同时通过优化查询过程和保密计算技术,减少信息泄露,提升隐私保护。

Messenger中高级浏览保护的工作原理

Engineering at Meta Engineering at Meta · 2026-03-09T16:00:36Z
如何使用GitHub安全实验室的开源AI驱动框架扫描安全漏洞

我们利用GitHub安全实验室的任务流代理,成功发现80多个开源项目中的高影响力安全漏洞,主要涉及授权绕过和信息泄露。新任务流提高了结果验证和报告发布的效率,并开源了框架,鼓励更多团队参与漏洞消除。

如何使用GitHub安全实验室的开源AI驱动框架扫描安全漏洞

The GitHub Blog The GitHub Blog · 2026-03-06T21:09:04Z
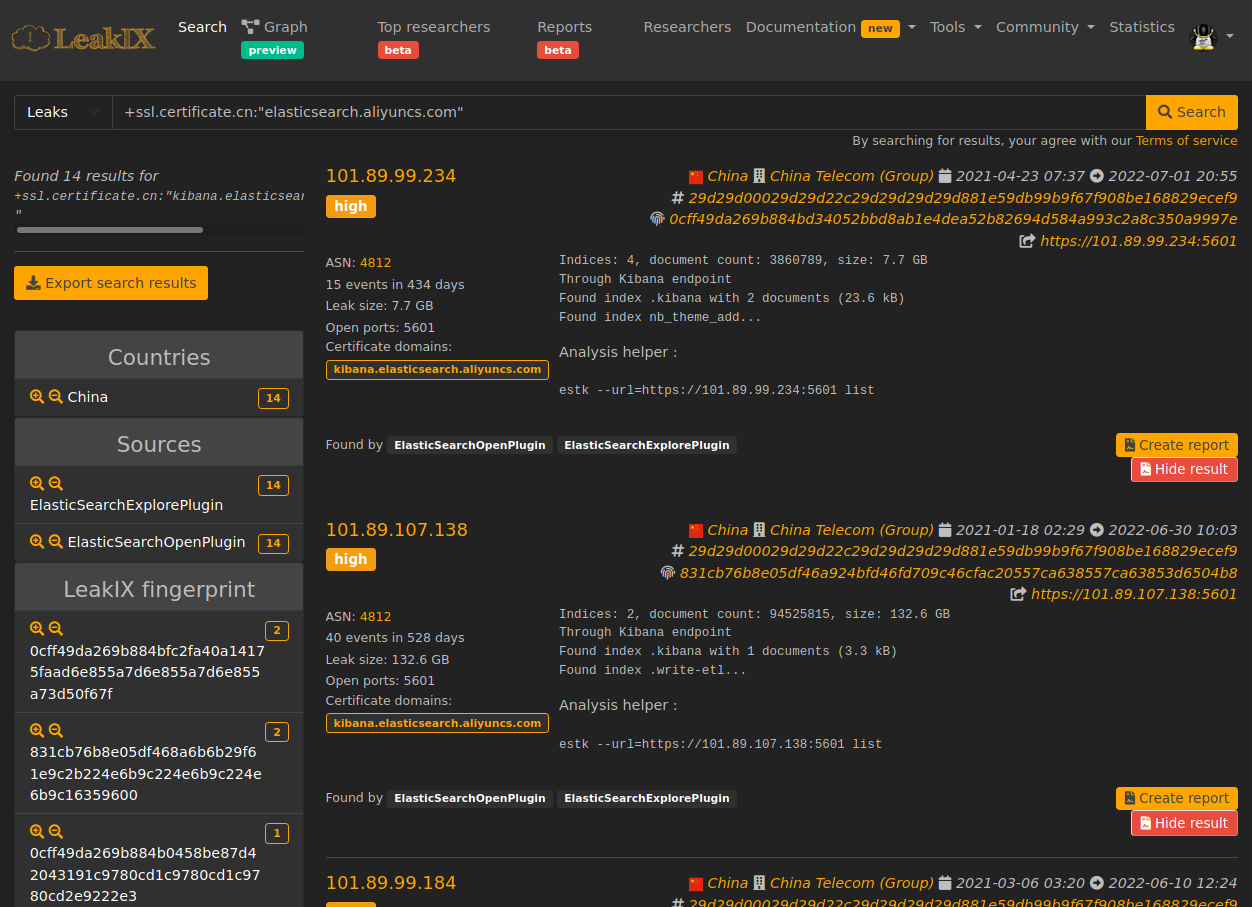
2026年我们在互联网上的扫描发现

最近的扫描发现一个开放的矢量数据库,包含铀矿开采的内部文件,且缺乏认证和访问控制。此外,许多工业控制系统设备暴露,AI基础设施安全措施不足,导致敏感信息泄露。

2026年我们在互联网上的扫描发现

LeakIX blog LeakIX blog · 2026-02-09T12:00:00Z
我们在2026年扫描互联网时发现的内容

最近的扫描发现一个开放的矢量数据库,包含铀矿开采的内部文件,且缺乏身份验证和访问控制。此外,许多工业控制系统设备暴露,AI基础设施安全措施不足,导致敏感信息泄露。

我们在2026年扫描互联网时发现的内容

LeakIX blog LeakIX blog · 2026-02-09T12:00:00Z
Moltbot:能够“实际执行任务”的AI代理,成为科技界的新宠

Moltbot是一款开源AI工具,能够通过WhatsApp等平台执行任务,如管理日程和发送邮件。尽管功能强大,但若赋予其管理员权限,可能会导致安全风险。安全专家提醒用户需谨慎使用,以防信息泄露和攻击。

Moltbot:能够“实际执行任务”的AI代理,成为科技界的新宠

The Verge The Verge · 2026-01-27T23:28:11Z
增强安全提醒:Telegram现在添加/删除通行密钥时所有设备都将收到提醒

Telegram新增通行密钥通知功能,用户可实时获知密钥的新增或删除,提升账号安全性。用户应定期检查活动会话,删除不活跃会话以防信息泄露。

增强安全提醒:Telegram现在添加/删除通行密钥时所有设备都将收到提醒

蓝点网 蓝点网 · 2026-01-24T04:03:41Z
被解雇的Rockstar员工请求临时支付被拒绝

英国就业法庭拒绝了被解雇的Rockstar Games员工请求临时支付的申请。这些员工因涉嫌泄露公司信息而被解雇,工会指控Rockstar进行“工会打压”。尽管未获临时救济,工会对后续听证会充满信心,认为Rockstar的行为不公且违法,而Rockstar则坚称解雇决定是必要的。

被解雇的Rockstar员工请求临时支付被拒绝

The Verge The Verge · 2026-01-12T22:25:39Z
Instagram表示已修复导致大量密码重置邮件发送的问题

Instagram已修复导致大量密码重置邮件发送的问题,声明系统未遭入侵。然而,Malwarebytes报告称,1750万个Instagram账户的信息已在暗网泄露,包括用户名和联系方式。

Instagram表示已修复导致大量密码重置邮件发送的问题

The Verge The Verge · 2026-01-11T17:26:38Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码