小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
沉浸式翻译 immersive translate
Dify.AI
“恐慌并未转化为修补”:安全研究人员对PHP2Shell响应措施的真实看法

PHP2Shell高危漏洞(CVSS 9.2)披露五天后,约93.6%的服务器仍未修补,数千万PHP服务暴露在外,其中大量运行已停止支持的版本,需升级而非简单打补丁。攻击已实际发生,Cloudflare称漏洞公开后数小时内攻击尝试从数千激增至数百万。美国CISA已要求联邦机构限期修复,但整体修复进展缓慢,风险持续加剧。

“恐慌并未转化为修补”:安全研究人员对PHP2Shell响应措施的真实看法

The New Stack The New Stack · 2026-10-27T20:54:37Z

文章记录了作者在雨天购买卤鸭、逛菜市场的日常琐事,包括与朋友讨论梦境、偶遇苹果、摊贩避雨、阳台漏雨修补等细节,最后提到夜晚雷雨不断,生活充满修修补补的平凡片段。

入蜀记 day418 落雨咯

素生 素生 · 2026-07-16T04:48:27Z
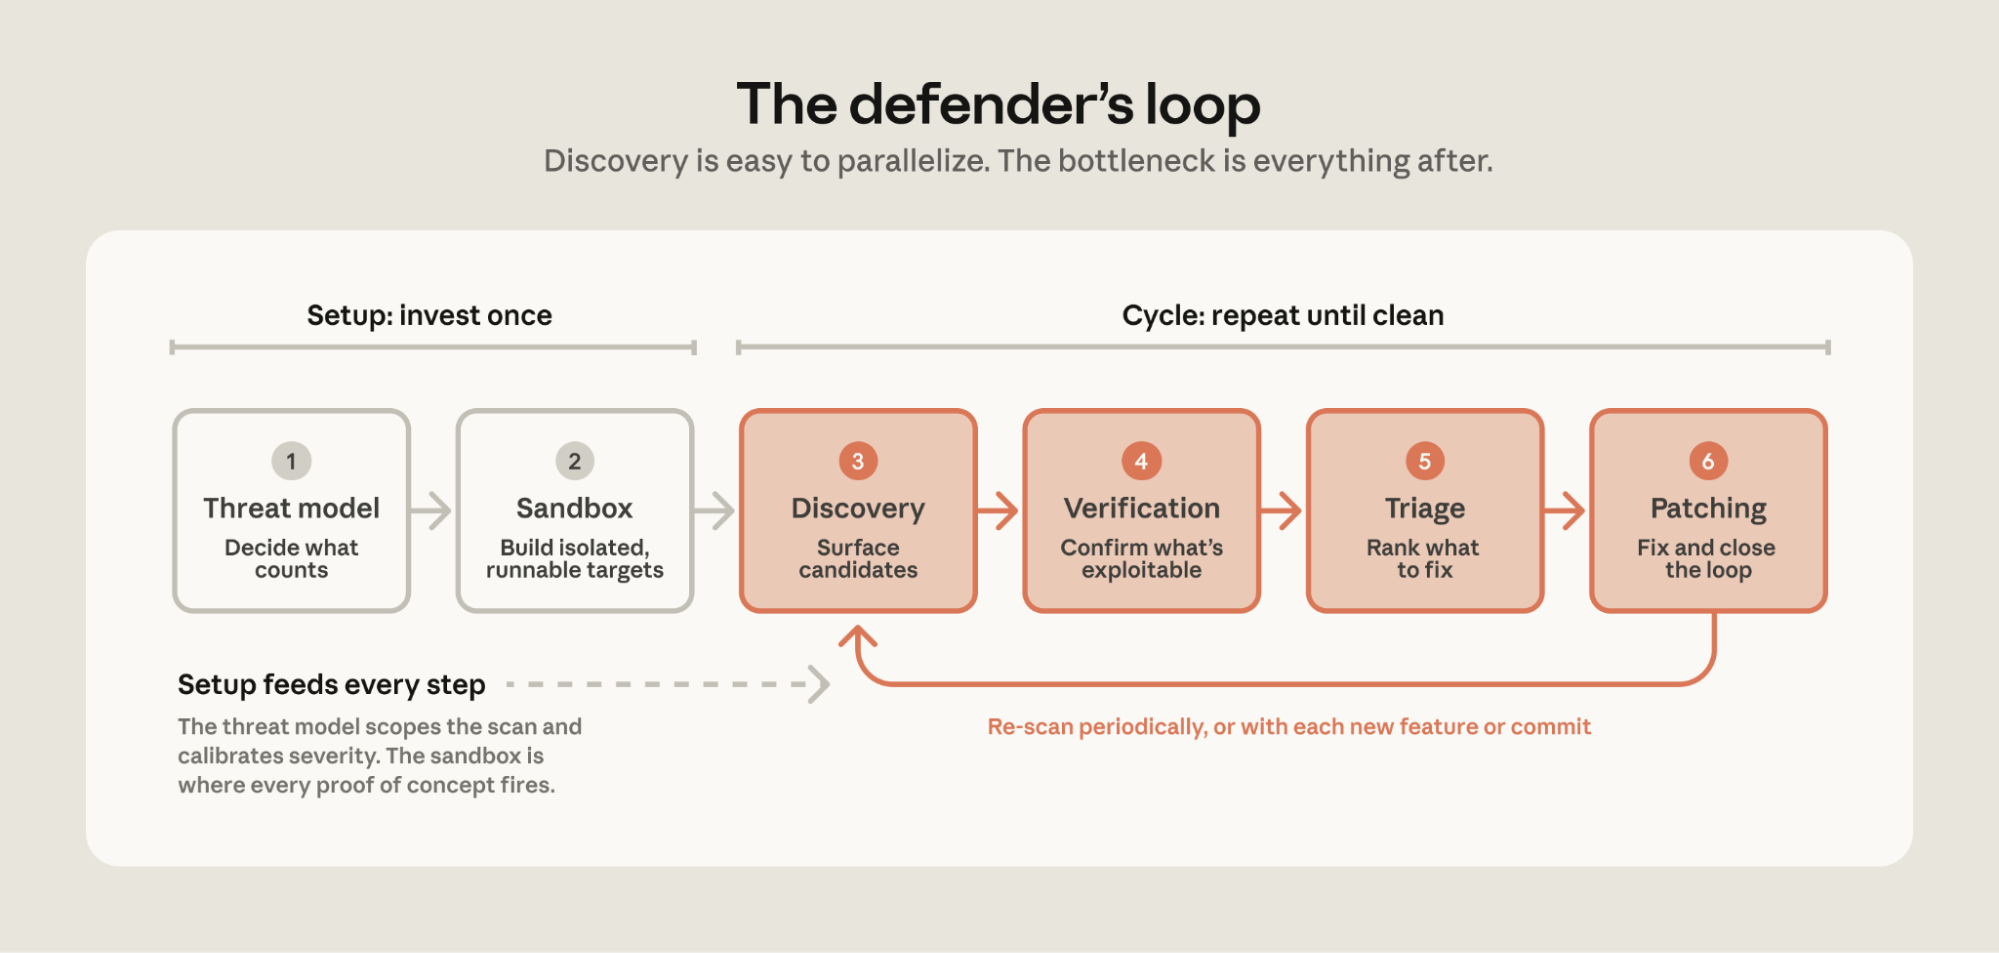
利用大型语言模型保障源代码安全

模型能力迅速发展,但存在不均衡现象。与安全团队合作后发现,漏洞的发现变得简单,但验证和修补成为瓶颈。本文介绍了如何利用Claude Opus构建威胁模型,发现并修复代码中的漏洞,强调了威胁建模、沙箱环境、发现、验证、分类和修补六个步骤,以提高安全性和效率。

利用大型语言模型保障源代码安全

Claude Claude · 2026-06-21T21:54:23Z
HumanEgo——从半小时人类第一视角视频中进行零样本学习的4大关键点:对人类手臂进行图像修补、将每只手和每个物体编码为一个交互中心Token、流匹配策略、稠密辅助目标

HumanEgo框架通过人类第一视角视频学习机器人策略,成功解决了人类与机器人之间的具身鸿沟。研究者利用佩戴的Aria眼镜采集示范数据,实现了零样本迁移,平均成功率达到92.5%。该方法无需机器人数据,数据高效,支持在新环境中稳健迁移,显著提升了机器人操作效率。

HumanEgo——从半小时人类第一视角视频中进行零样本学习的4大关键点:对人类手臂进行图像修补、将每只手和每个物体编码为一个交互中心Token、流匹配策略、稠密辅助目标

结构之法 算法之道 结构之法 算法之道 · 2026-06-08T15:46:32Z

Google Play 要求所有 Unity 应用修补 CVE-2025-59489 漏洞,否则无法通过审核。建议使用 Unity 官方 Patch 工具进行修补,确保版本号递增并使用正式签名,修补后需重新签名并同步修改版本信息。

Unity CVE-2025-59489 漏洞修复实践(Google Play 合规)

崎径 其镜赵安琪的博客 崎径 其镜赵安琪的博客 · 2026-05-28T17:54:00Z
Unity CVE-2025-59489 漏洞修复实践(Google Play 合规)

Google Play 要求所有 Unity 应用修补 CVE-2025-59489 漏洞,否则无法通过审核。建议使用 Unity 官方 Patch 工具进行修补,确保版本号递增并使用正式签名,修补后需重新签名并同步修改版本号。

Unity CVE-2025-59489 漏洞修复实践(Google Play 合规)

崎径 其镜赵安琪的博客 崎径 其镜赵安琪的博客 · 2026-05-14T17:54:00Z
随身携带的 Android 应用修补器,轻松定制去广告功能 | 开源日报 No.868

ReVanced Manager 是一款用户友好的 Android 应用补丁工具。faster-whisper 提升语音转录速度,支持多种硬件优化。ngrok 可将本地服务暴露到互联网,gopeed 是现代下载管理器,支持多种协议。CoreDNS 是灵活的 DNS 服务器。

随身携带的 Android 应用修补器,轻松定制去广告功能 | 开源日报 No.868

开源服务指南 开源服务指南 · 2026-02-01T07:35:37Z
React2Shell及相关RSC漏洞威胁简报:早期利用活动与威胁行为者技术

2025年12月3日,React2Shell漏洞(CVE-2025-55182)被公开后,Cloudforce One团队监测到亚洲威胁组织的扫描和利用尝试。该漏洞允许攻击者通过特制HTTP请求在受影响服务器上执行任意JavaScript。Cloudflare已采取新规则阻止相关攻击,并发现了两个额外的RSC漏洞(CVE-2025-55183和CVE-2025-55184)。组织应优先修补受影响的React组件以防范威胁。

React2Shell及相关RSC漏洞威胁简报:早期利用活动与威胁行为者技术

The Cloudflare Blog The Cloudflare Blog · 2025-12-11T16:20:00Z
紧急修补 - React Server Functions中的关键漏洞CVE-2025-55182正在被积极利用

2025年11月29日,Lachlan Davidson报告了React Server Components的远程代码执行漏洞(CVE-2025-55182),严重性为10.0。该漏洞影响React 19.0.0至19.2.0及Next.js 15.x和16.x版本,已被多个中国国家关联的威胁组织利用。建议公司立即修补,攻击者可通过特定payload污染JavaScript对象,执行任意代码。

紧急修补 - React Server Functions中的关键漏洞CVE-2025-55182正在被积极利用

InfoQ InfoQ · 2025-12-10T00:49:00Z

Rust编程语言中的_async-tar_库存在严重漏洞TARmageddon(CVE-2025-62518),可能导致远程代码执行。该漏洞影响多个广泛使用的项目,建议开发者及时修补或迁移到安全版本。Edera警告,未修复的库可能被攻击者利用,开发者需保持警惕。

Rust库曝高危漏洞(CVE-2025-62518)可导致远程代码执行

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-10-22T15:57:00Z

思科公司披露其安全防火墙管理中心软件存在高危漏洞CVE-2025-20265,攻击者可远程执行Shell命令,影响FMC软件的RADIUS认证,需立即修补。思科建议禁用RADIUS认证以降低风险。

思科安全防火墙漏洞允许黑客远程注入Shell命令

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-08-14T19:59:41Z
又多了一个划痕

作者回忆购车后的经历,提到车身划痕的烦恼和修补的教训,尽管经济上受损,但这段经历让他成长,心态也得到锻炼。

又多了一个划痕

黑羽的个人博客 黑羽的个人博客 · 2025-06-02T13:11:43Z

Harmony 是一个跨平台的 .NET 方法修补和替换库,通过前缀、后缀、转译器和终结器等方式动态注入代码,解决程序问题。本文通过实例展示如何使用 Harmony 钩住线程启动方法,以追踪线程异常来源。

.NET外挂系列:1. harmony 基本原理和骨架分析 - 一线码农

一线码农 一线码农 · 2025-05-18T07:42:00Z

本研究解决了从已训练的神经网络中删除特定训练数据的问题,尤其是数据持有者的遗忘权利。我们提出了一种新颖的修补方法,通过在原始神经网络上施加精心设计的“补丁”实现有针对性的“遗忘”,并且实验表明该方法在保持模型性能的同时,我们的方法在效率和内存消耗方面都具有竞争力。

PRUNE:一种基于修补的可认证神经网络遗忘框架

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2025-05-10T00:00:00Z
修补容器是否像打地鼠一样?

Copacetic是一个强大的CLI工具,旨在简化容器镜像的补丁管理。它利用Trivy等漏洞扫描工具自动修补镜像,节省开发者时间。Copa易于使用,无需修改构建过程,适合本地修补、CI/CD集成和注册表自动化,有助于高效管理OS级漏洞。

修补容器是否像打地鼠一样?

DEV Community DEV Community · 2025-02-28T15:03:44Z

本研究提出了PatchPilot,一种新型修补工具,旨在提升修补效率、稳定性和成本效益。实验结果表明,其性能优于现有方法,成本低于1美元。

PatchPilot:一种稳定且具有成本效益的代理修补框架

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2025-02-04T00:00:00Z

当前图像拼接方法在不均匀色调和大型视差等复杂场景中常常产生明显的接缝。为解决这一问题,本文提出了参考驱动修补拼接器(RDIStitcher),将图像融合和矩形化重新构建为基于参考的修补模型,具有更大的修改融合区域和更强的修改强度。实验结果表明,与现有最先进的方法相比,RDIStitcher显著提升了拼接图像的内容一致性和无缝过渡效果。

修改需要勇气:通过参考驱动的修补实现无缝图像拼接

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2024-11-15T00:00:00Z

本研究解决了自然语言解释(NLE)的可信性问题,指出现有评估方法存在不全面和设计不当的问题。我们提出了一种新的度量指标——因果可信度,通过激活修补技术量化解释与模型输出间的因果关联一致性,实验证明经过对齐调优的模型能够生成更可信的解释,表明这一方法比现有测试更具优势。

朝向可信的自然语言解释:使用大语言模型中的激活修补的研究

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2024-10-18T00:00:00Z

文章介绍了软件漏洞的基本信息,包括披露和修补日期、受影响版本、漏洞细节及修补分析。还讨论了漏洞利用策略、变体分析和结构改进方法,以及检测0-day漏洞的潜在方法。

<CVE>:<描述/标题>

DEV Community DEV Community · 2024-10-03T23:03:42Z
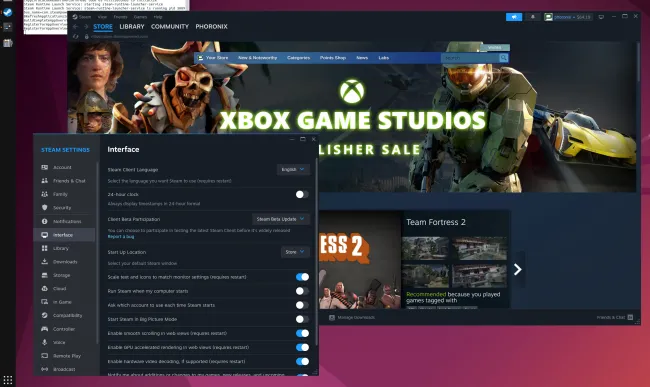
Steam 远程游戏新增 AV1 视频流支持,以及更多 Linux 修补程序

Steam 的“远程游戏”功能现支持 AV1 视频流媒体,适用于高端系统。更新还包括升级 Chromium 版本,支持录制 4K 的 H.265/HEVC 内容。Steam Linux 客户端新增命令行选项,并停止支持旧版 macOS 和 Windows,同时修复了一些 Linux 崩溃问题。

Steam 远程游戏新增 AV1 视频流支持,以及更多 Linux 修补程序

实时互动网 实时互动网 · 2024-10-03T03:16:33Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
友情链接: MOGE.AI 九胧科技 1tok 菜鸟教程 Remio.AI DeekSeek连连 53AI 神龙海外代理IP IPIPGO全球代理IP 东波哥的博客 匡优考试在线考试系统 开源服务指南 蓝莺IM Solo 独立开发者社区 AI酷站导航 极客Fun 我爱水煮鱼 周报生成器 He3.app 简单简历 白鲸出海 T沙龙 职友集 TechParty 蟒周刊 Best AI Music Generator 模力方舟 Gitee AI

小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码