Rust安全响应团队发现Cargo在使用稀疏索引协议时错误地规范化第三方注册表的URL,导致潜在的凭证泄露。该漏洞被标记为CVE-2026-5222,严重性较低。Rust 1.96版本将修复此问题,旧版本用户无可用补救措施。
新开源工具Betterleaks旨在改进秘密扫描,提供灵活的验证和快速的扫描速度。创始人Zach Rice指出,AI助手的使用可能导致开发者忽视安全管理,增加凭证泄露风险。Betterleaks通过通用表达语言(CEL)和基于BPE的令牌效率扫描提升检测能力,兼容现有系统,支持未来功能,促进安全工具的开放发展。
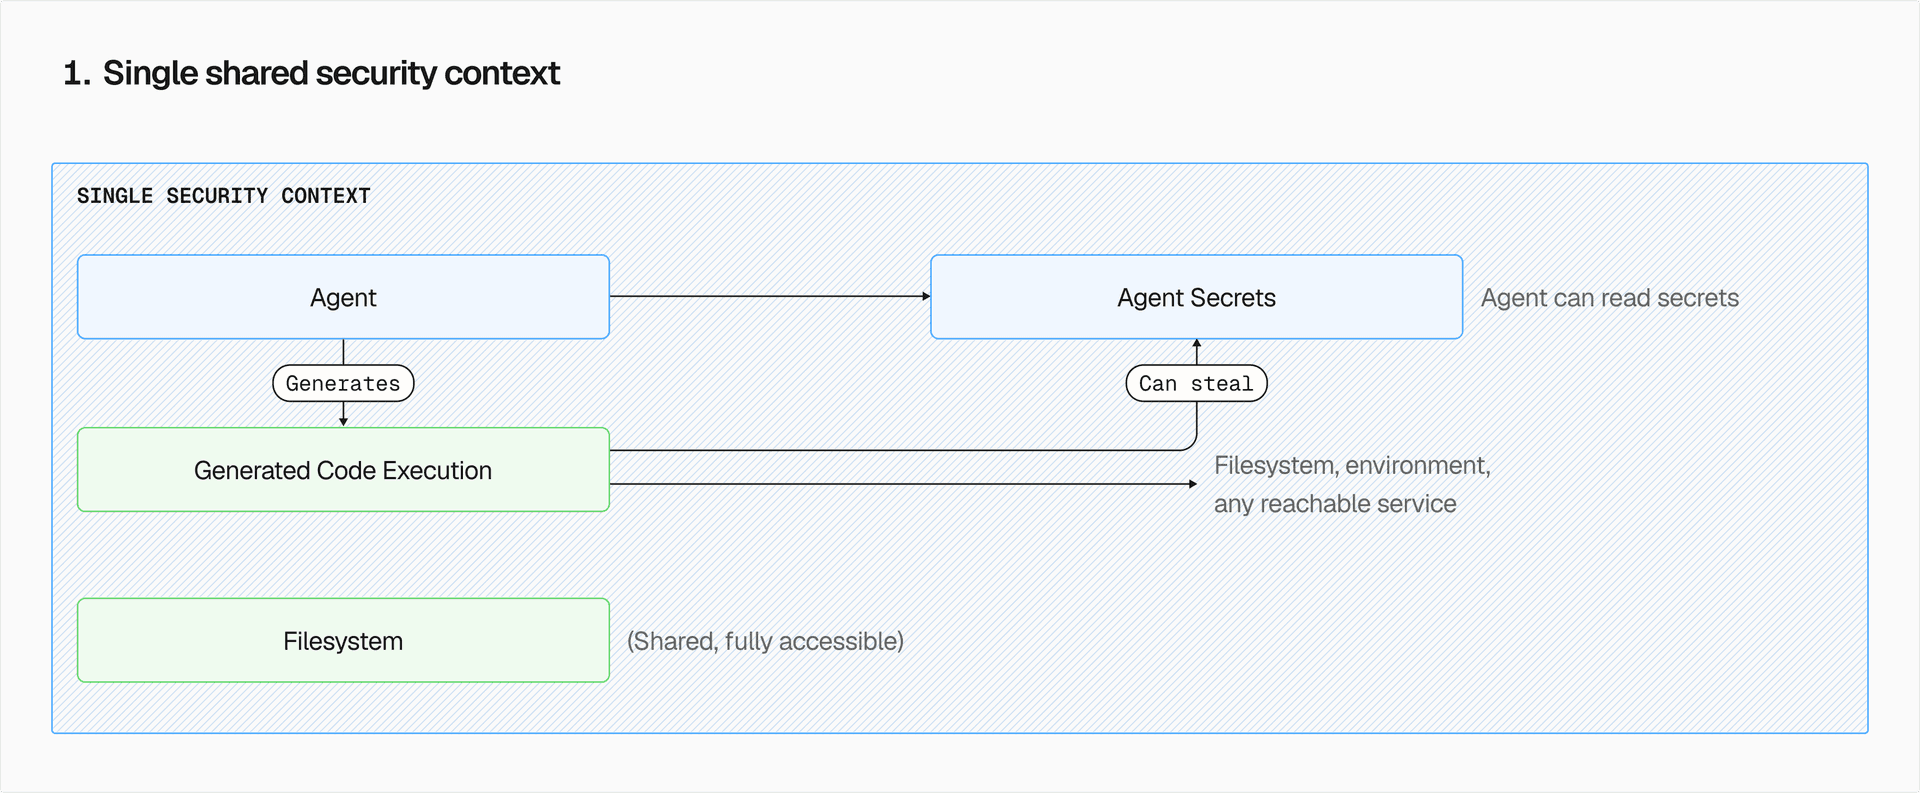
随着编码代理模式的普及,代理系统的安全边界变得至关重要。代理、机密、生成代码和文件系统四个角色需明确信任级别。缺乏边界可能导致凭证泄露和恶意软件生成。建议将代理计算与生成代码分开,采用独立的安全上下文,以提高安全性。结合应用沙箱和秘密注入的架构可实现更强的安全防护。
研究人员发现了严重的零点击NTLM凭证泄露漏洞(CVE-2025-50154),攻击者可在无需用户交互的情况下提取NTLM哈希值。该漏洞利用Windows资源管理器处理快捷方式的机制,导致凭证泄露和恶意文件下载。微软已确认该漏洞并计划发布更新,建议企业加强安全防护。
Docker警告称,基于模型上下文协议(MCP)的AI开发工具存在严重安全漏洞,包括凭证泄露和未授权访问。这些工具在缺乏隔离和监督的环境中运行,可能执行未验证的指令,导致敏感信息泄露。Docker建议使用更安全的MCP工具,并强调容器隔离和零信任网络以降低风险。
本教程介绍如何通过匿名FTP访问Hack The Box的Crocodile箱子的隐藏网页管理登录并获取标志。步骤包括枚举FTP、下载凭证文件、提取有效用户名和密码、使用Gobuster发现隐藏网页、登录PHP面板并捕获标志。通过匿名服务的凭证泄露和网页枚举,可以实现完整的攻击链。
GitGuardian报告显示,2024年凭证泄露问题加剧,公共GitHub代码库中发现的秘密增加25%,共检测到2380万个新硬编码秘密,其中58%为“通用”秘密。私有库泄露风险更高,开发者存在安全盲区。同时,Docker Hub也发现大量活跃的泄露凭证。GitHub和GitLab等工具正在努力应对这一问题。
泄露的凭证(如API密钥和密码)是黑客获取数据的简单途径。GitGuardian发现2023年在GitHub上有超过1270万个硬编码凭证。为减少风险,建议自动扫描和替换凭证,确保版本控制中不包含敏感信息。使用GitGuardian和TruffleHog等工具可以帮助识别和处理这些问题。
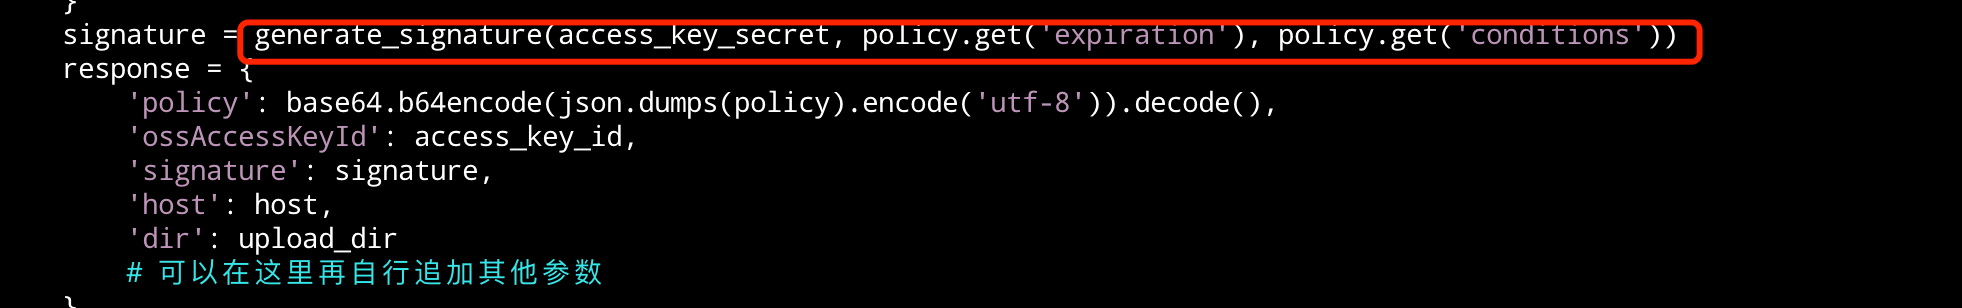
本文探讨了企业在使用云服务商对象存储时,客户端直传文件的便捷性与安全风险。直传方式虽然减少了网络资源浪费和带宽消耗,但也存在凭证泄露的风险。云服务商提供STS临时凭证和签名URL等安全机制以降低风险。文章分析了云凭证泄露可能导致的数据泄露和资源滥用问题,并提出了相应的安全建议。
信息窃取型恶意软件是企业信息安全团队面临的重大风险之一。企业应采取多种防御措施,如监控泄露凭证数据库、定期更改密码和使用密码管理器。凭证泄露可分为一级、二级和三级,对企业造成不同程度的风险。双因素认证并非万能,威胁行为者有多种绕过方法。
多所顶尖高校网站存在敏感信息泄露和被攻击风险,研究人员发现关键漏洞和凭证泄露,8所高校存在私人信息泄露风险。初级攻击者也能利用这些漏洞。
GitLab与Google Cloud扩展合作,为其Ultimate用户提供更好的保护,防止凭证泄露的风险。GitLab Secret Detection检测代码中是否暴露了敏感值,并帮助DevSecOps团队做出响应。通过将GitLab Secret Detection与Google Cloud集成,如果组织在GitLab.com上的公共项目中泄露了Google Cloud凭证,GitLab可以自动保护组织,与Google Cloud合作保护账户。新的集成默认为在GitLab.com上使用GitLab Secret Detection的项目开启。
网络安全公司CybelAngel发布报告称,企业防火墙外的关键漏洞是网络安全威胁的最大来源。87%的威胁来自第三方或恶意行为者,9%的面向互联网的资产存在未修补漏洞。凭证泄露和暗网市场活动、影子IT和不安全的云等问题也引起了关注。
完成下面两步后,将自动完成登录并继续当前操作。