AI时代软件漏洞管理需变革。传统按CVE数量和CVSS评分排序无法反映真实风险,易造成“CVE剧场”。应转向基于环境上下文的持续评估,结合生产环境扫描、可达性分析、威胁情报(如KEV、EPSS)、配置加固(STIG)及业务影响,优先修复真正可被利用的漏洞,并加强安全基础以减少漏洞产生。
该文章介绍了一个名为LSPromise的Android 17本地提权漏洞利用链,可从非特权应用提升至root权限。它结合了Telecom服务中的0-day漏洞(CVE-2026-49881)和内核DirtyFrag漏洞(CVE-2026-43284),在Pixel 10上测试成功。利用过程包括在system_server中执行代码,进而控制网络栈进程,最终通过修补库文件实现内核代码执行,并激活KernelSU以获取root权限。
CVE-2026-63077漏洞正被积极利用,攻击未修补的TeamCity服务器。建议用户立即升级至2025.11.7或2026.1.3版本,或安装安全补丁插件。该漏洞无需认证,可通过代理轮询协议执行任意命令。管理员应检查日志中的异常消息和未授权代理,并限制外部访问以降低风险。
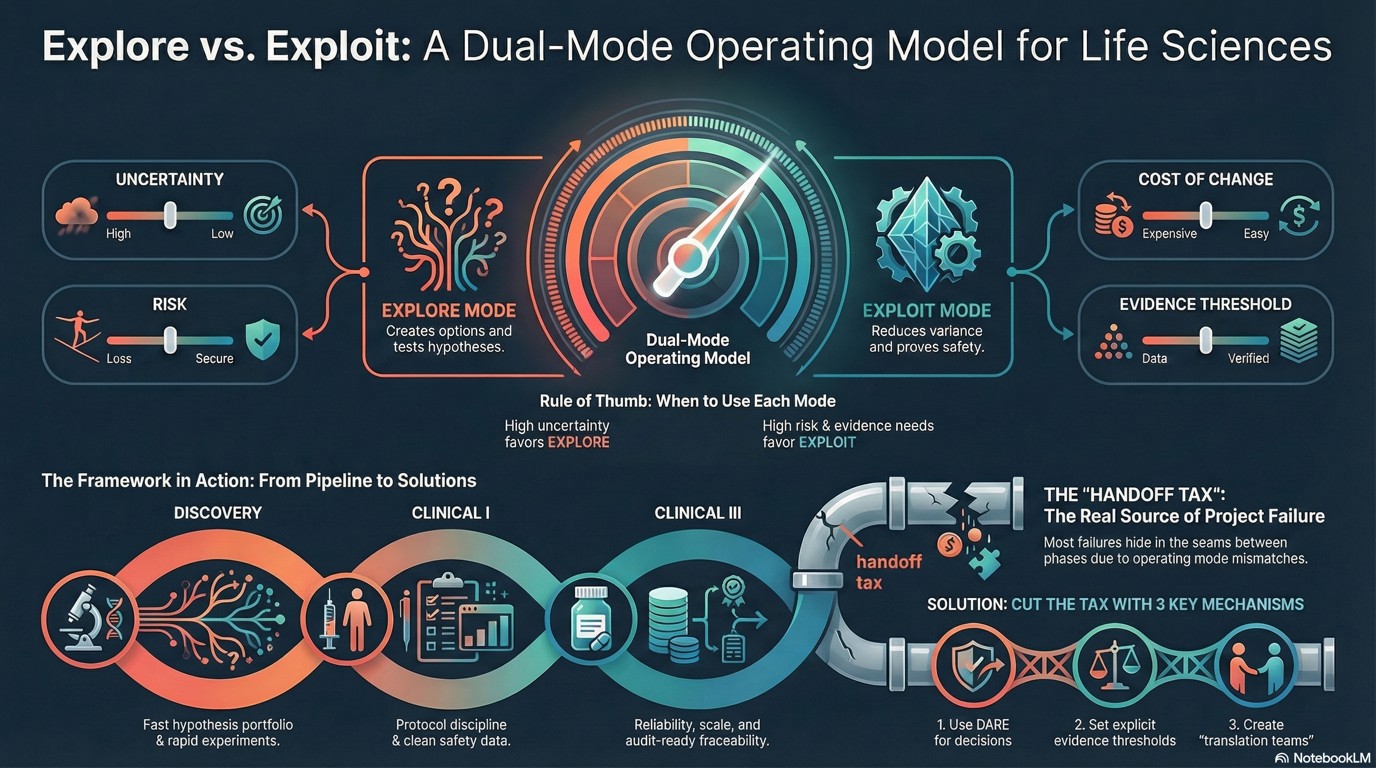
工程团队中约5%的“探索者”积极尝试AI工具,95%的“利用者”偏好现成路径。管理者不应将两者对立,而应通过结构化学习、实践社区和导师制,推动更多人沿能力谱系提升。重点不是识别或招聘“特殊人才”,而是系统化传播探索成果,衡量团队整体进步,并认可利用者的务实贡献。
研究人员披露了Microsoft BitLocker加密系统的严重安全漏洞,攻击者只需物理接触设备和一个U盘即可访问加密分区。尽管研究人员曾向微软报告该漏洞,但未获重视,因此选择公开。该漏洞已被实际利用,微软尚未发布修复补丁。
研究人员发现Microsoft BitLocker加密系统存在严重安全漏洞,攻击者只需物理接触设备和一个U盘即可访问加密分区。尽管漏洞已报告给微软,但未得到重视,研究人员因此公开了漏洞细节以促使修复。目前该漏洞已被实际利用,微软尚未发布修复补丁。
银河通用推出的LDA-1B模型在具身智能领域实现了数据的统一利用,突破了传统模型的局限。该模型有效整合多种数据源,快速适应不同机器人,降低数据获取成本,推动了行业技术进步和产业化进程。
本文讨论了Postgres的多版本并发控制(MVCC)机制及其在高频追加工作负载下的影响。尽管MVCC提升了并发性能,但在仅进行追加写入时,系统仍需处理额外开销,如头部信息和自动清理,导致写放大和I/O成本增加。为此,TimescaleDB通过批量处理列存储来优化性能,显著降低了开销和维护压力。
在适应与优化之间管理紧张关系至关重要。团队需平衡探索与利用,避免极端。快速学习与可靠性并重,灵活应对不确定性与约束。有效管理这种张力可提升决策质量与工作效率。
呆爷恢复了日常生活,陪伴动物,感受自然规律。在现代社会中,人们在虚幻的语言与技术中迷失自我,情感变得淡薄。随着成都的建设发展,生活便利性提升。与朋友交流中,强调拥抱变化与实践的重要性,感受到人与人之间的独特性与共性。
2025年12月3日,React2Shell漏洞(CVE-2025-55182)被公开后,Cloudforce One团队监测到亚洲威胁组织的扫描和利用尝试。该漏洞允许攻击者通过特制HTTP请求在受影响服务器上执行任意JavaScript。Cloudflare已采取新规则阻止相关攻击,并发现了两个额外的RSC漏洞(CVE-2025-55183和CVE-2025-55184)。组织应优先修补受影响的React组件以防范威胁。
动态链接库(DLL)劫持是攻击者通过伪造或替换合法DLL文件,利用Windows加载机制的漏洞执行恶意代码。攻击方式包括路径劫持、清单劫持和导出表劫持,具有隐蔽性和兼容性。了解其原理和防护措施对安全防御至关重要。
全球网络安全事件更新:三星0Day漏洞被新型间谍软件利用,QNAP修复7个高危漏洞,Whisper Leak可窃取AI对话,runc漏洞威胁容器安全,Active Directory遭攻击,LockBit 5.0升级,AI浏览器绕过付费墙,思科CCX软件曝高危RCE,HackGPT为安全团队提供渗透测试,恶意NuGet包设定定时炸弹。
RondoDox僵尸网络升级,漏洞利用能力提升650%,支持75种漏洞,目标包括IoT和企业基础设施。恶意软件具备反分析能力,采用复杂规避技术以确保感染和持久化。
文章描述了通过Nmap扫描目标IP,发现开放端口后进行文件上传,最终通过上传恶意XSLT文件获取shell权限,并提取数据库用户密码,成功提权至root的渗透测试过程。
一些约会应用程序使用面部识别技术追踪用户信息,侵犯隐私并助长监视文化。专家警告这些应用可能违反数据隐私法规,并可能导致误识别和暴力事件。人们应在关系中寻求沟通,而非依赖这些工具。
本文讨论了THINKPHP框架中的反序列化漏洞,介绍了反序列化的起点、跳板和终点,以及常用的魔术方法。强调在审计时需识别可控文件和变量,以便利用反序列化漏洞。
humanlayer 是一个平台,旨在实现 AI 代理与人类之间的异步工作流沟通,确保高风险操作得到人类监督。它支持多渠道审批,解决函数调用的可靠性问题,构建安全的自动化控制体系。
YII框架存在反序列化漏洞,攻击者可利用该漏洞执行任意代码。通过分析__destruct()和reset()方法,结合call_user_func等函数,构造payload实现远程代码执行。建议进行代码审计和安全防护。
本文介绍了两种常见的SQL注入方式:联合查询注入和报错盲注。攻击者可通过特定函数(如information_schema和updatexml)获取数据库信息,同时强调了使用这些技术的风险和法律责任。
完成下面两步后,将自动完成登录并继续当前操作。