Ledger硬件钱包供应链遭篡改,继马来西亚经销商后,欧洲市场也出现问题。用户在MediaMarkt购买的Ledger Nano X拆解后发现内置额外电路板和LTE模块,用于窃取助记词。库存来自德国分销商Aqipa GmbH,改装环节不明。该安全事件已致超9200万美元损失,Ledger拒赔。
JDK 28 将引入 JEP 542,为加密对象提供 PEM 编码支持,实现密钥和证书的标准化读写。
本文介绍了密码学的基本概念与应用,包括古典密码、现代密码、加密与解密、密钥和哈希函数。讨论了对称加密与非对称加密的区别,以及数字证书和数字签名在信息安全中的重要性。
Cloudflare推出后量子加密可视化工具,用户可在Logpush、日志浏览器和HTTP流量分析面板中查看域名TLS 1.3后量子密钥交换的采用情况。目前约70%浏览器流量使用混合ML-KEM加密,但仅15%源站支持。Cloudflare目标2029年实现全面后量子安全,并建议将老旧源站置于Cloudflare Tunnel之后以启用后量子加密。
Signal安卓测试版推出纯用户名注册,无需手机号,但需一次性支付3美元获取ID和密码。收费旨在提高诈骗团伙养号成本、打击滥用。付款采用零知识证明,与账户完全分离,Signal无法关联。
JDK 27 于 2026 年 9 月 15 日发布,本文按加密、TLS 等类别整理了该版本中较有趣且实用的安全增强功能,便于了解各领域变化。
实时视频通话需在200毫秒内完成采集、传输、缓冲与渲染。WebRTC让浏览器无需插件即可实现,通过NAT打洞和中继服务器建立连接,用编解码器在弱网下降质保流畅,并强制加密。一对一通话常走点对点最短路径,将延迟预算用于双方之间。
阿里云提出AI日志三层保护方案:采集端脱敏、入库前治理、入库后加密。核心原则是明文边界优先,脱敏、对称加密、信封加密各适用于不同场景。Pilot默认不脱敏,规则难以覆盖全部秘密。建议在源端处理密钥,分离原始库与分析库,并控制留存与权限。
Percona博客近期发布多篇技术文章,涵盖Stefan Fercot加入Percona的缘由及其在Percona Live Amsterdam大会上的亮相,MySQL的OpenID Connect认证现已完全开源,以及关于PostgreSQL供应商锁定风险的探讨。
Percona公司博客近期发布多篇技术文章,包括Stefan Fercot加入Percona的缘由及其在Percona Live Amsterdam大会上的亮相,MySQL的OpenID Connect认证现已开源,以及探讨PostgreSQL供应商锁定风险。
GoSpeak是一款受TeamSpeak启发、用Go语言构建的隐私优先语音通讯工具,采用控制、语音、屏幕三平面分离架构,语音和屏幕数据用AES-128-GCM加密。但其密钥由服务器生成,服务器理论上可解密通话,官方承认此设计取舍。项目开源,支持自建服务器,提供Docker部署,强调用户需信任或掌控服务器。
Ring推出名为TAKE的新加密方法,将于9月起默认应用于所有摄像头。TAKE使用每五分钟轮换的加密密钥,并在24小时内删除副本,限制亚马逊云访问视频,同时保留智能警报、AI搜索等功能。相比端到端加密,TAKE仍允许Ring在短期内处理视频,但能减少向执法部门提供视频内容,增强隐私保护。
研究人员发现AI模型Grok存在安全漏洞,通过加密恶意指令可绕过其安全过滤。攻击者将数据窃取指令加密后嵌入网页,Grok在代码执行环境中解密并执行,成功窃取用户会话数据。该攻击成功率40%,揭示了静态安全防护的局限性,建议平台加强工具调用监控和权限管理。
本文介绍如何在Hugo静态博客中实现页面加密。通过构建脚本将标记为加密的页面HTML与静态资源打包,使用PBKDF2派生密钥和AES-256-GCM加密为.plb文件,并清理明文。访客输入密码后,浏览器解密还原内容,路由作为AAD防止篡改。该方法适合适度隐蔽,但无法防止离线爆破。
本文介绍Cilium v1.20网络排障的五轴坐标系:通用丢包、策略拒绝、身份漂移、服务黑洞和加密失败。每轴按症状、排查顺序和禁忌操作展开,强调先分型再行动,避免盲目重启或改策略。通过Hubble、BPF map和状态检查定位根因,并保留最小证据包用于复盘。
本文探讨Rook/CSI在Kubernetes多租户环境下的存储安全边界,重点分析信任模型、CSI Secrets的caps权限、PVC加密(RBD LUKS/CephFS fscrypt)、OSD加密带来的双重性能开销、网络fencing的blocklist机制,以及StorageClass作为租户隔离边界。文章强调威胁模型决定加密层级,避免盲目双重加密,并指出快照类也是数据外流通道。
Vercel CDN现已支持加密客户端问候(ECH),该技术可加密TLS握手过程中的服务器名称指示(SNI),隐藏用户访问的域名。通过ECH,网络观察者只能看到连接至Vercel共享主机名vercel-ech.com。此功能在平台层面自动启用,适用于Chrome、Edge和Firefox等最新浏览器,无需用户手动配置。
双录数据安全存储需覆盖五层体系:全链路加密、最小权限审计、租户与区域隔离、生命周期管理及容灾备份。加密采用TLS和AES,权限需审批留痕,数据按监管期限销毁,备份需可恢复。云存储与本地各有适用,服务商安全能力须成文可查,确保证据链可信。
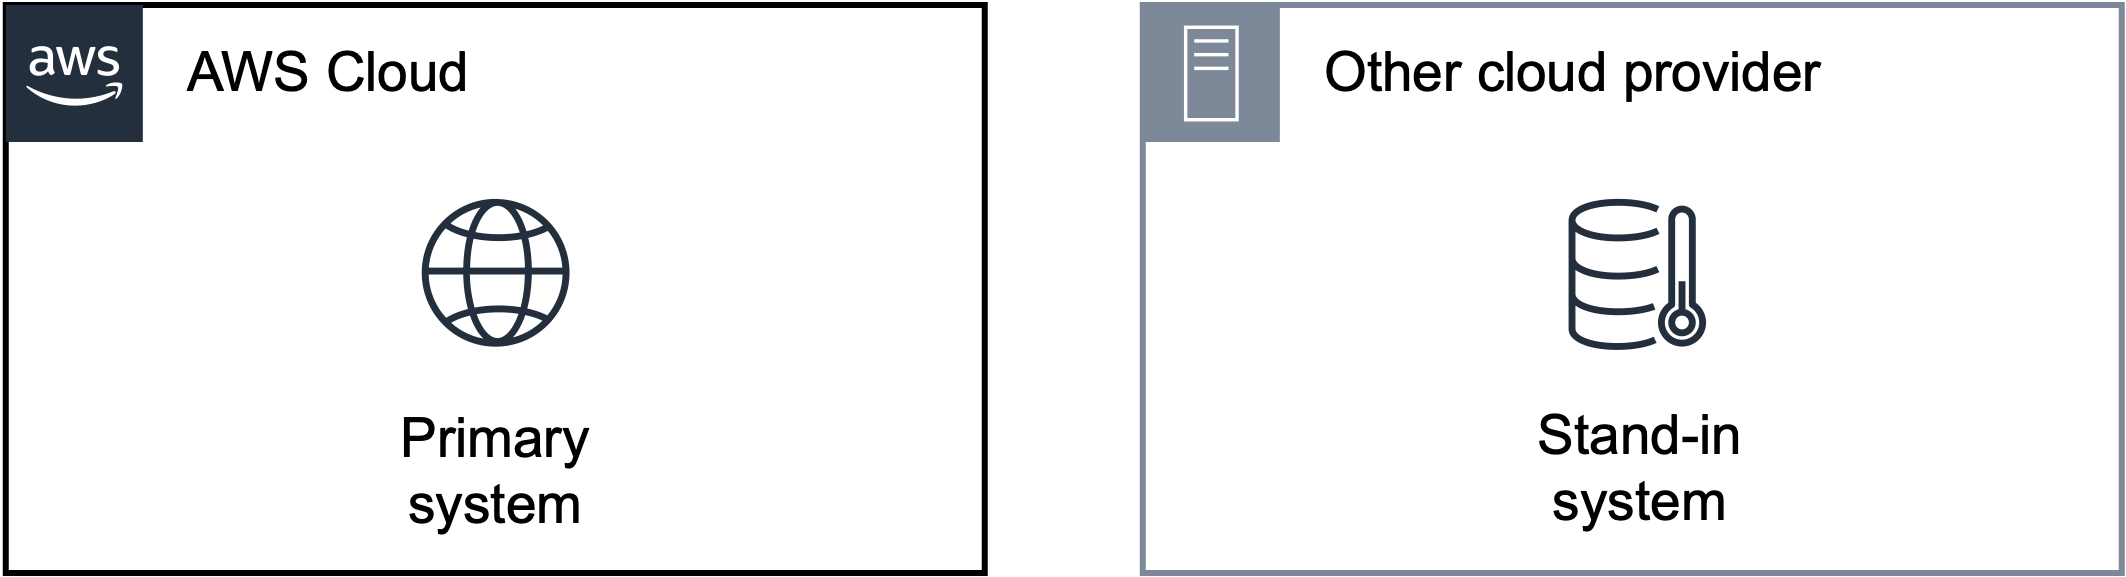
本文介绍了在AWS上满足数据驻留要求的三种灾难恢复策略:策略1使用加密作为补偿控制,跨区域复制数据;策略2通过AWS Outposts在本地存储备份,保持数据在境内;策略3则完全在境内运行,包括本地基础设施或多云救生艇方案。每种策略需根据法规和风险偏好选择,并持续进行端到端测试以确保恢复能力。
WhatsApp推出可选功能“Scam Alert”,通过设备端机器学习模型检测可疑诈骗消息,不泄露内容,保护端到端加密。模型下载经透明账本验证,防止定向投放。用户可控制开关,误报可标记信任。隐私分析采用机密联邦计算和差分隐私,仅收集匿名聚合数据。该功能已开始Beta测试,并邀请安全社区参与验证。
完成下面两步后,将自动完成登录并继续当前操作。