
韩国电商网站酷澎因泄露3370万用户数据被罚6247亿韩元(约27.7亿元人民币)。泄露源于一名已离职工程师利用窃取的加密密钥持续访问客户数据,酷澎未能及时报告数据泄露,违反法律规定,罚款金额创下韩国历史新高。
Percona的pg_tde扩展为PostgreSQL提供透明数据加密(TDE),保护静态数据,并通过OpenBao管理加密密钥。测试显示,pgBackRest能够处理加密的WAL段,支持异步归档,但在加密数据下压缩效果不佳。最终配置优化了存储和性能。
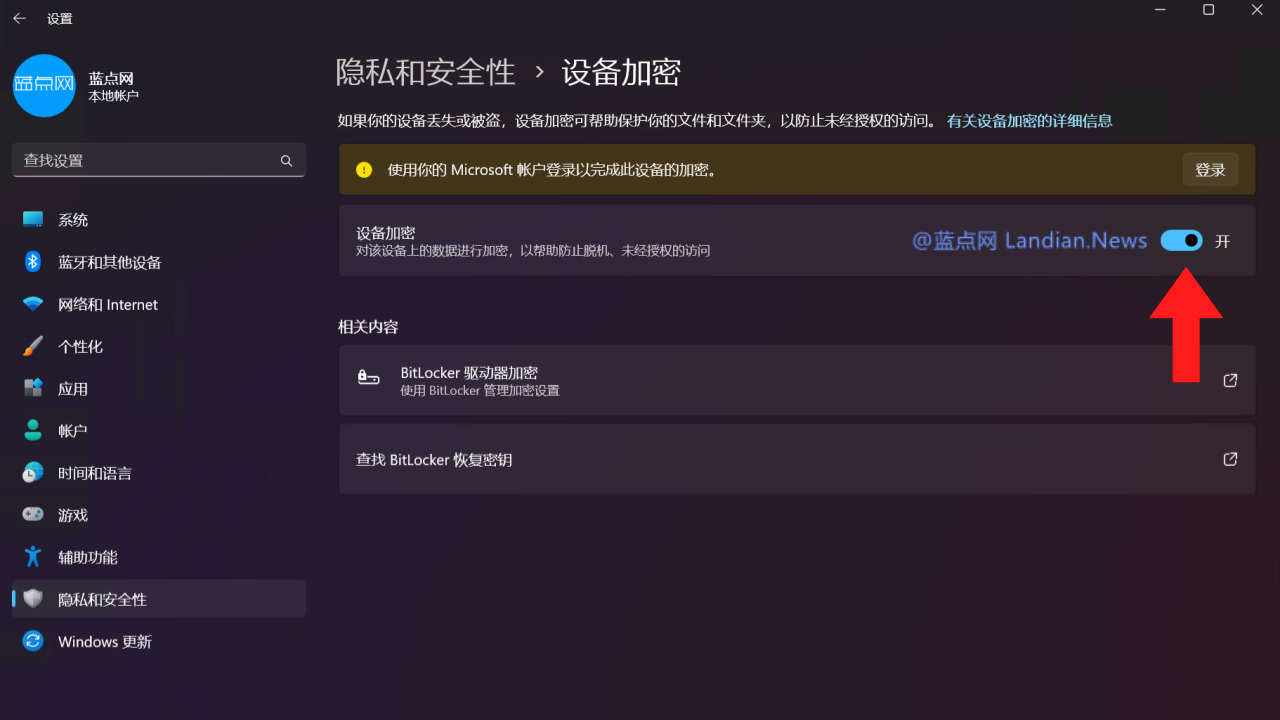
微软承认会向FBI等执法机构提供Windows 11设备的加密密钥,用户应谨慎选择密钥保存方式。尽管云端保存方便,但存在泄露风险,建议用户自行管理密钥。
微软在接受FBI的合法要求后,交出了客户数据的加密密钥,涉及关岛的COVID失业援助调查。隐私倡导者对此表示担忧,认为这可能导致滥用和不当访问。
最新的WireTap攻击漏洞允许具备物理访问权限的攻击者突破Intel SGX安全机制,窃取敏感信息。研究显示,攻击者可利用低成本设备从SGX飞地提取加密密钥,动摇硬件安全信任。通过定制探针观察CPU与内存的数据传输,成功实施密文侧信道攻击,泄露SGX认证密钥,影响区块链和Web3生态系统的安全。
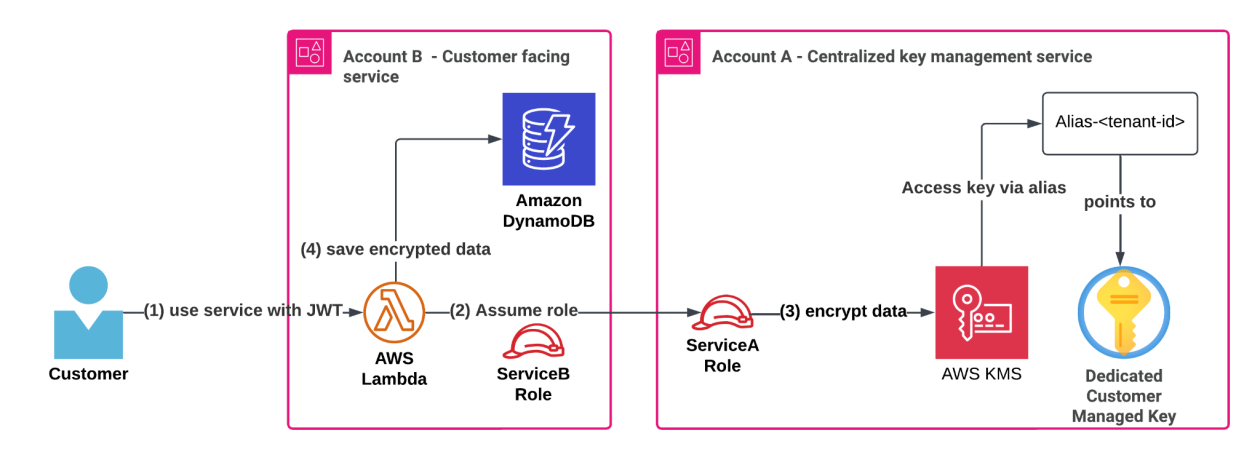
组织在管理加密密钥时面临挑战。尽管某些场景需要严格分离,集中管理可以简化操作并降低复杂性。本文探讨了在多租户SaaS环境中,通过集中密钥管理策略,使用每个租户一个客户管理密钥来提高安全性、成本效益,同时确保数据隔离和合规性。
HashiCorp于2025年7月31日推出HCP Terraform的HYOK支持,客户可完全控制加密密钥,确保敏感数据在离开网络前加密,满足合规要求。HYOK通过轻量级代理和短期加密令牌实现,生成加密状态和计划文件,增强安全性和合规性。目前该功能仅对HCP Terraform高级客户开放。
在数字化日益增强的环境中,数据安全成为各行业的首要关注点。AWS CloudHSM提供安全的加密密钥生成、存储和管理解决方案,特别适用于金融、医疗和政府等需严格合规的行业。其特点包括FIPS 140-2合规、专用硬件和与AWS服务的无缝集成。通过最佳实践,组织能够有效保护敏感信息,满足监管要求。
本文介绍了如何在Google Cloud上为Elastic Cloud部署设置客户提供的加密密钥(BYOK)。首先,在Google Cloud中创建密钥并配置权限,然后在Elastic Cloud控制台中创建部署并应用该密钥以加密数据。还讨论了密钥轮换和撤销的管理方法,以增强安全性。
本文介绍了在多个Laravel应用程序之间共享身份验证cookie的方法,包括注意事项和设置步骤。通过共享加密密钥、域和会话配置来实现。
攻击者可以绕过数百万基于英特尔和ARM微处理器的计算系统的安全启动过程,因为它们共享了一个在设备启动过程中使用的、之前已经泄露的加密密钥。受影响的供应商包括联想、惠普、华硕和超微。解决方法是更换受损的密钥,设备供应商提供固件更新。
加密通信应用Signal长期使用明文存储加密密钥,导致其他软件可以读取并解密用户对话。埃隆马斯克关注后,Signal修改了密钥加密机制,其他软件无法再直接读取解密密钥。Signal总裁回应称没有已知漏洞,但开发者已尝试修改加密机制。问题将在过渡后解决,旧密钥将被删除,Signal无法再直接查看密钥信息。
HDCP是一种数字内容保护方案,用于防止非法复制。它使用加密密钥对信号进行加密和解密。HDCP兼容设备会交换加密密钥以确认符合标准并加密传输内容。旧设备可能不支持HDCP,导致兼容性问题。HDCP也用于流媒体服务,不同版本有不同功能和支持。使用JS进行HDCP版本检测,不同DRM Level对HDCP要求不同。
本文介绍了使用Python和数据分析工具对微信聊天记录进行分析的步骤,包括导出聊天记录、分析和生成可视化图表。还讨论了设置环境和获取微信数据库加密密钥的技巧,以及优化可视化图表的设计和布局。
英特尔CPU出现新型崩溃漏洞,可能窃取加密密钥和数据。Facebook医疗隐私案在法庭上取得进展,用户可以提起集体诉讼。Monti勒索软件的Linux变体攻击金融和医疗保健行业。IBM MOVEit数据泄露事件影响400万人。新金融恶意软件“JanelaRAT”针对拉丁美洲用户。
一组学者发现,通过分析设备电源LED指示灯的变化,可以破解设备密钥。他们利用视频摄像设备从智能卡读卡器中提取加密密钥。这种基于视频的密码分析是通过获取LED亮度变化的视频片段来完成的。研究人员成功恢复了ECDSA密钥和SIKE密钥。建议LED制造商集成电容器以减少功耗的波动,以防止这种攻击。
完成下面两步后,将自动完成登录并继续当前操作。