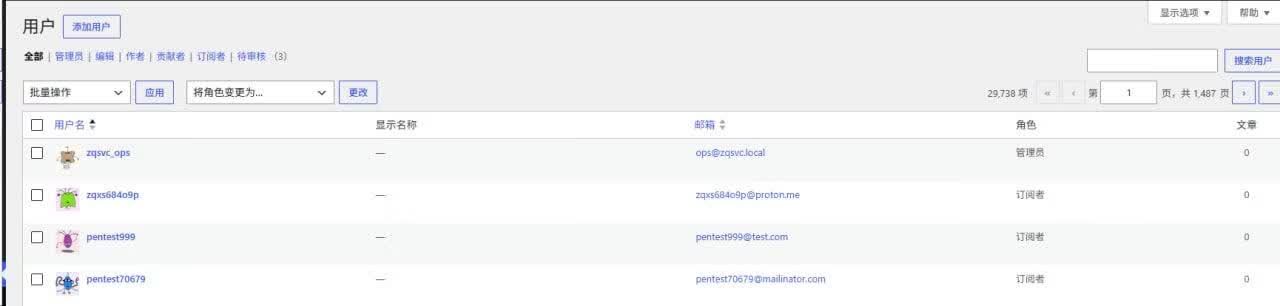
博客三个月内三次被黑,攻击者均新建管理员用户并清空主题设置。排查发现插件目录存在木马、首页及wp_options表被注入恶意脚本,主题还引用了有投毒历史的cdn.staticfile.org。作者清理全部用户和数据库冗余信息,将JS、CSS、字体改为本地资源,更换新服务器部署最新Nginx,并配置EdgeOne缓存规则,禁止缓存后台、PHP及带Cookie请求。
完成下面两步后,将自动完成登录并继续当前操作。