MHK 在 Amazon Bedrock 上构建了符合 HIPAA 的智能体 AI 框架 SmartProminence AI Orchestrator,采用控制器-智能体模式、事件驱动架构和 DAG 并行执行,实现多租户数据隔离与合规审计。该方案将人工审核工作量减少 90%,AI 功能部署周期从 3-6 个月缩短至约 2 周,并统一了 HIPAA 与 SOC 2 合规认证。
金融行业DevOps平台需满足合规审计、自主可控与变更管控要求。Gitee企业版提供代码托管与项目管理集成,适配信创,已服务央行清算总中心、招商银行、G证券等机构,支持私有化部署,适合中大型金融团队选型参考。
金融私有化协同办公平台面向银行、保险、证券等机构,采用本地或私有云部署,满足数据不出域、合规可审计要求。BeeWorks支持内网部署、信创适配与权限管控,可作为协作入口集成业务系统,但并非金融垂直产品,等保密评等专属资质未公开,选型时需核实合规文件并结合项目验证。
将漏洞视为行为指标而非任务清单,有助于更有效地识别威胁并优化安全防护。通过情境化漏洞数据,团队能够预测攻击者行为,实现主动防御。漏洞导向型狩猎结合内部数据与外部情报,提升检测能力,填补可见性盲区,支持持续改进与合规审计。
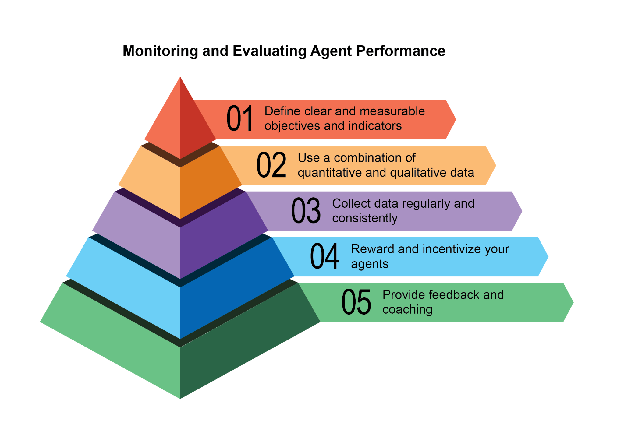
本章讨论智能代理的性能评估方法,包括监控目标进展、异常检测和反馈循环。重点在实时系统的性能跟踪、A/B 测试、合规审计和行为异常检测。通过定义指标和实施报告系统,确保代理在操作环境中的有效性和合规性。
AWS IAM Access Analyzer推出新功能,帮助安全团队验证IAM角色和用户对关键AWS资源的访问权限,自动评估多种策略,简化访问管理,支持合规审计,现已在所有商业区域上线。
AWS Organizations 是一种集中管理多个 AWS 账户的服务,支持通过 API 管理账户,便于资源共享、权限控制和合规审计。用户可根据项目需求创建独立账户,提高安全性和管理效率。尽管有诸多优势,但复杂的设置和账单管理可能带来挑战。
AWS Organizations 是一种账户管理服务,允许用户集中管理多个 AWS 账户,支持资源共享、权限控制和合规审计。它有助于根据项目或法律要求管理用户环境,提高服务分类、资源管理和安全性。最佳实践包括创建独立账户、使用 IAM 角色管理访问和监控根用户活动。
Gitpod通过自动化和集成的开发环境,提高了开发者的安全性,同时不影响生产力。它消除了持久攻击面,确保代码仅存储在云端,提供细粒度访问控制,简化合规审计,降低成本。Gitpod的设计使安全与生产力相辅相成,适用于多个行业。
SaaS提供商需实施全面的云安全策略,确保基础设施和客户数据的安全。关键措施包括安全设计、数据保护、身份管理、网络安全、漏洞管理、合规审计和事件响应。同时,建立安全文化和定期员工培训可增强客户信任,促进业务成功。
AWS CloudTrail是一项用于合规审计、运营审计和风险审计的AWS服务。它记录、监控和存储与AWS服务相关的账户活动,简化安全分析、资源更改跟踪和故障排除。文章介绍了三种绕过CloudTrail的方式,包括协议更改、未记录API和非生产Endpoints。作者建议研究人员使用Certificate Transparency日志、提取模型和尝试跨协议请求来寻找更多的绕过方式。
完成下面两步后,将自动完成登录并继续当前操作。