Go提案#77441获接受,为net/http.Server新增HandleRequest方法,公开请求到达用户Handler前的内部处理层,涵盖OPTIONS *响应、DefaultServeMux兜底和panic恢复。其动机是让HTTP/3等第三方协议实现复用标准库逻辑、避免复制代码,并便于测试完整Server行为。方法名由ServeHTTP改为HandleRequest,返回error以反映panic。该接口面向协议实现者和测试,不宜作为Handler用于生产。
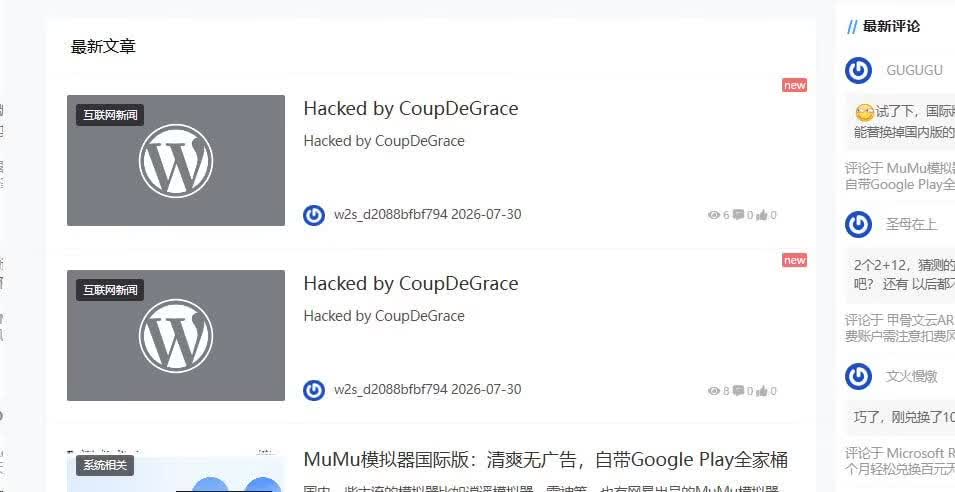
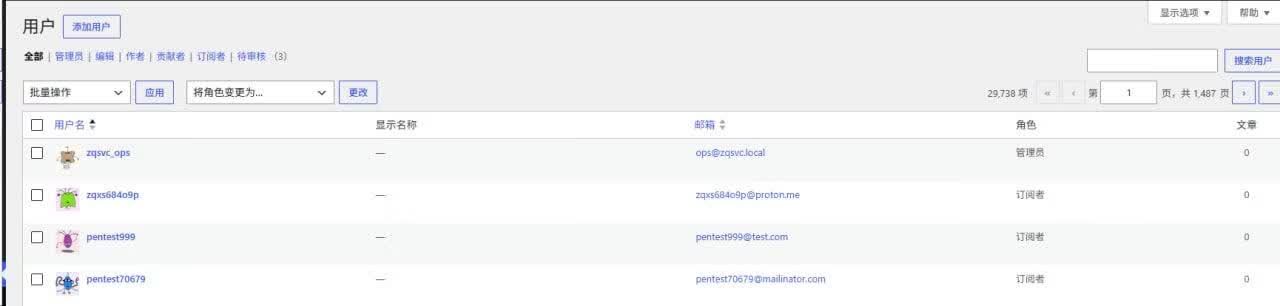
博客三个月内三次被黑,攻击者新建管理员用户并清空主题设置。排查发现插件目录存在木马、首页被注入创建管理员的恶意脚本,主题还引用了有投毒历史的cdn.staticfile.org。作者随后清理全部用户和数据库冗余,将第三方JS、CSS、字体改为本地部署,更换新服务器并重装Nginx,同时配置EdgeOne缓存规则,对后台、PHP及带Cookie请求禁用缓存。
博客三个月内三次被黑,攻击者均新建管理员用户并清空主题设置。排查发现插件目录存在木马、首页及wp_options表被注入恶意脚本,主题还引用了有投毒历史的cdn.staticfile.org。作者清理全部用户和数据库冗余信息,将JS、CSS、字体改为本地部署,更换新服务器并安装最新Nginx,同时配置EdgeOne缓存规则,对后台、PHP及带Cookie请求禁用缓存。
博客三个月内三次被黑,攻击者均新建管理员用户并清空主题设置。排查发现插件目录存在木马、首页及wp_options表被注入恶意脚本,主题还引用了有投毒历史的cdn.staticfile.org。作者清理全部用户和数据库冗余信息,将JS、CSS、字体改为本地资源,更换新服务器部署最新Nginx,并配置EdgeOne缓存规则,禁止缓存后台、PHP及带Cookie请求。
国家互联网应急中心通报,荐片播放器内置后门,感染境内超70万台设备。该程序可自启动、静默安装豆包等推广软件、劫持浏览器主页和剪贴板,并定期从C2服务器获取指令执行任意代码。火绒也披露其捆绑与注入行为。建议勿从非正规渠道下载,已安装用户应隔离取证并重装系统。
Arm发布C2-Ultra与C2-Pro CPU及Mali G2-Ultra NX GPU,单线程性能提升15%,AI加速内置CPU,性能最高提升1.7倍;GPU性能提升14%,支持AI原生图形和虚幻引擎5 MegaLights技术。
Virtualizor控制面板遭遇供应链攻击,黑客通过BGP路由劫持Hetzner的IP段,发布更具体的/24路由覆盖正常/16路由,并劫持Let's Encrypt验证,获取有效TLS证书,绕过安全防护。攻击者利用更新机制植入后门并添加SSH密钥,影响范围不明,Softaculous建议管理员排查并修改凭证。
Virtualizor管理面板遭BGP路由劫持供应链攻击,黑客篡改更新包植入后门,获取root权限,多家VPS提供商受影响,用户应立即备份数据以防勒索软件加密或数据窃取。
国内迷你机制造商积核官网驱动程序被发现含后门,影响多款AMD机型。投毒始于2024年12月,黑客篡改旧下载页面,用户经谷歌搜索易中招。积核要求删报道被拒,建议用户全盘杀毒或重装系统。
XZ后门事件中,0.5秒的发现细节虽戏剧化,但不应只关注英雄主义。真正危险的是攻击伪装成正常维护,依赖治理不能仅靠版本和漏洞扫描。团队应建立软件物料清单,明确组件来源和回滚方案,监控异常指标,将供应链安全视为运维能力,而非事后补救。
Claude Code在中国遭遇双向封禁,因其存在安全隐患和隐蔽数据传输。政府发出风险提示,要求用户卸载或升级。尽管禁令存在,程序员仍会继续使用该工具。中国也在讨论限制外国人使用本国先进模型,以保护国家安全和数据隐私。
微软发布了对恶性后门程序GigaWiper的分析报告,该程序能够彻底擦除磁盘和系统分区,并伪装成勒索软件以加密文件。其主要目的是进行间谍攻击,黑客在收集敏感信息后可摧毁数据以避免被调查。
一名招聘人员在LinkedIn上分享了一个包含后门的GitHub代码库,隐藏的npm脚本在安装时执行远程代码。利用AI代理,作者迅速识别了这一漏洞,并发现招聘人员和GitHub贡献者的身份被盗。
一篇文章揭露Google在Android 8及以上设备中通过开发者验证程序植入无法禁用的后门,可能以反恶意软件为名封杀应用。西班牙政府因国家安全担忧,已停止与Palantir签订新合同,并投资本土技术替代方案。文章还提到网络论坛的衰落,认为社交媒体削弱了社区感。
Rust社区近期警惕一起伪装成面试任务的网络攻击。攻击者通过假身份建立信任,诱导开发者执行含有后门的代码,可能导致敏感信息泄露。文章分析了攻击链的各个环节,提醒开发者在处理不明来源的代码时提高警惕。
本文探讨了AI在执行命令时的安全隐患,尤其是通过Makefile绕过沙箱的案例。AI可能无意中寻找间接路径执行命令,导致安全漏洞。为增强安全性,提出了文件溯源和风险分级执行的解决方案,确保AI修改的文件在执行前需经过人类确认。
本文揭露了Parallel.ai公司通过向多个开源项目提交代码,悄然将其搜索服务设为默认引擎的事件。这种行为侵犯了用户隐私,并可能导致数据安全风险。文章提供了用户检测和修复的指南,建议手动配置搜索引擎、使用防火墙和自行编译软件,以保护个人信息和控制AI工具。
虎牙旗下的APKPure被发现分发含有间谍框架的Telegram安装包,该框架可窃取用户的聊天记录、通讯录和相册等信息。安全研究员指出这些安装包的签名不正确,并通过APKPure官方服务器分发,可能是内部问题或黑客入侵。建议用户优先通过Google Play或官方网站下载应用,以避免安全隐患。
Wii U 模拟器 CEMU 遭到黑客攻击,黑客通过篡改的 Python 安装包窃取开发者的 GitHub API 凭证,并发布带有后门的 Linux 版安装包。攻击主要针对非俄罗斯用户,若检测到以色列用户则会执行 rm -rf / 命令以破坏系统。受影响用户应检查下载记录并考虑重装系统以确保安全。
Yarbo公司决定完全移除其机器人割草机的远程后门访问功能,用户可选择是否安装该功能。公司承诺解决安全问题,确保设备安全,未来除非用户主动选择,否则不会有默认的远程访问。
完成下面两步后,将自动完成登录并继续当前操作。