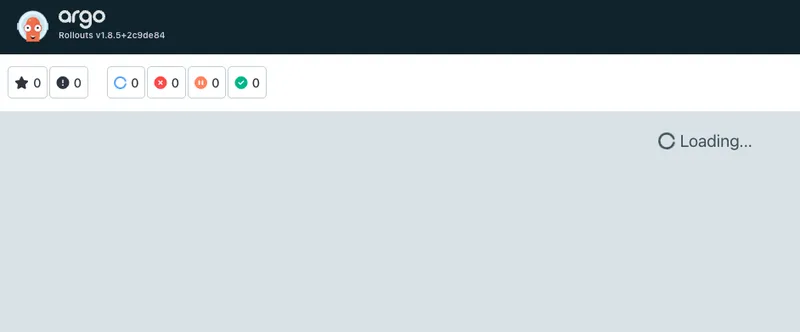
Argo Rollouts 仪表盘的命名空间下拉框失效,排查发现 RBAC、网络、版本均正常。真正原因是集群中某个 Rollout 的 resources.limits 被误写成字符串而非 map,导致 client-go 整体解码集群级列表失败。代码中 if err == nil 静默吞掉错误,接口仍返回 200 但 availableNamespaces 为空。建议在 CI 或 ArgoCD 校验阶段拦截此类 YAML 类型错误。
文章介绍如何用Scikit-LLM结合大语言模型实现命名实体识别(NER):以Groq免费API为例,配置自定义实体字典(如高管、公司、产品、城市),用GPTExplainableNER从科技商业文本中提取结构化实体,并用正则表达式清理输出。结果表明,无需从零训练模型,仅少量配置即可获得不错效果。
命名影响团队沟通与理解。文章建议:用Classnames等资源命名类与函数,用Color Parrot查颜色名,遵循简短、有意义、不涉视觉属性的命名规范,参考Intuit设计令牌分类、Component Gallery组件命名、Vodafone变量分类图。功能命名应基于用户需求与语言。好名字应被团队和用户共同理解使用,减少混淆。
Rust社区就是否引入命名参数展开争论。Klabnik因AI编程代理降低打字成本而支持命名参数,但反对默认参数。Endler认为现有struct、Option、Default、trait等机制已能替代八成需求,且更类型安全。双方共识:不急于扩充语法,更好的设计源自更好的类型。
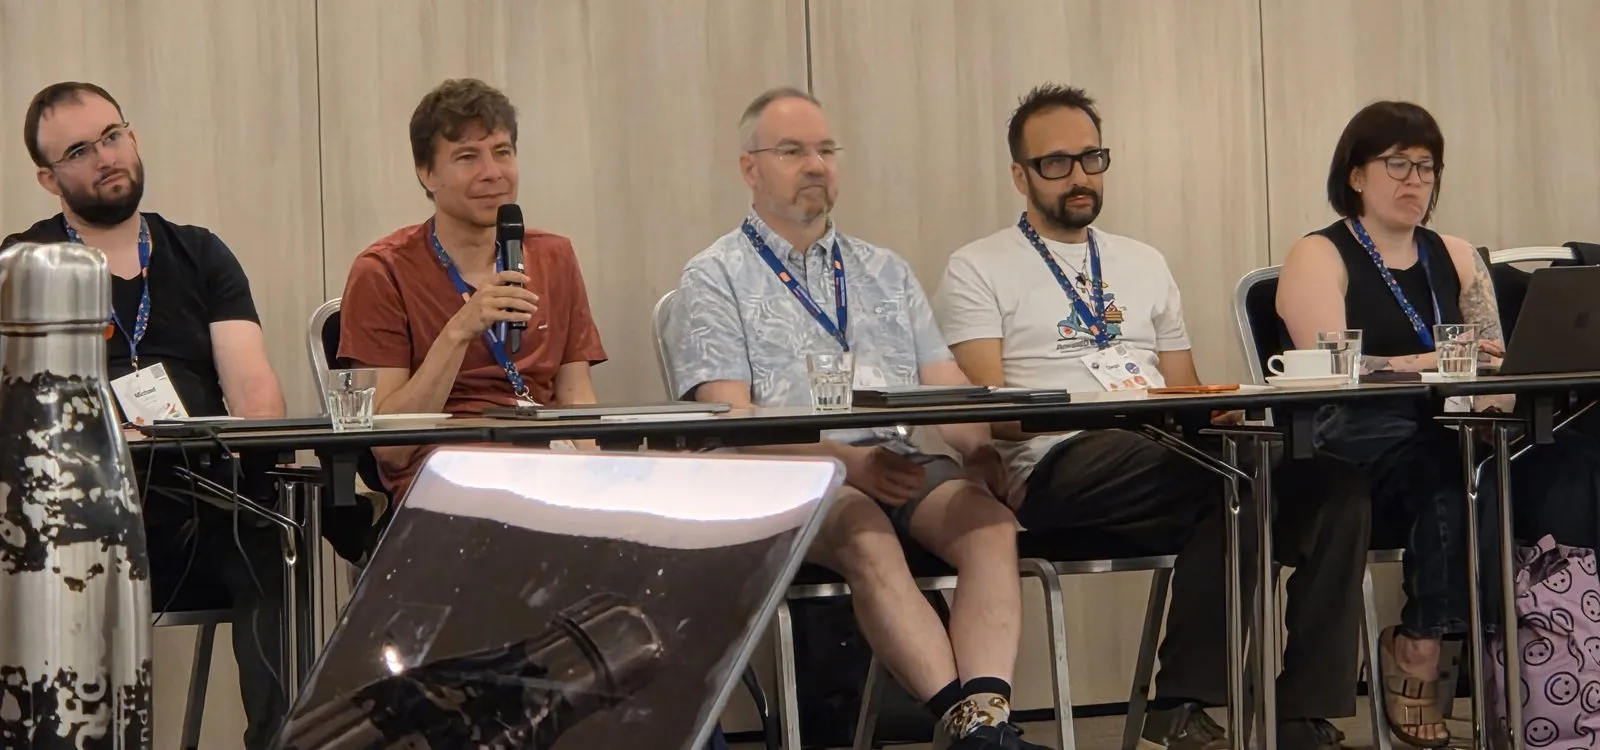
在2026年Python语言峰会上,Pablo Galindo Salgado提议为标准库增设顶层命名空间std,以解决扁平命名空间导致的模块遮蔽问题(如项目中的random.py覆盖标准库)。未来新模块可能仅以std.前缀发布,旧导入方式仍兼容,此举还可推动标准库解绑与独立更新。有人建议改用from std import语法以避免sys.modules重复,与会者普遍支持。
OpenAI CEO奥特曼宣布将GPT-6更名为GPT-6-7,源于网络迷因“67”。该数字因说唱歌手歌曲走红,引发初中生模仿,导致汉堡店删除号码,并被词典评为年度词汇。此举被视为蹭流量,暴露了OpenAI命名混乱问题,引发对产品严肃性的质疑。
JDK 28新增功能:jdk.TLSHandshake JFR事件现可记录TLS握手期间协商的命名组信息(如X25519MLKEM768),帮助分析密钥交换细节。该事件默认禁用,需通过JFR配置或启动参数启用,并用jfr print查看。Oracle鼓励用户下载早期版本测试并反馈。
本文介绍Envoy xDS配置的资源树结构,核心为LDS→RDS→CDS→EDS(及SDS),通过名称引用形成依赖链。推送顺序至关重要,需遵循make-before-break原则:先CDS/EDS,再LDS,最后RDS,避免黑洞。Warming决定资源何时可用,ACK不等于依赖就绪。控制面需按序推送,确保数据面稳定切换。
类中的变量名解析存在长期不一致性,讨论了局部和全局命名空间的查找规则。局部变量未绑定时会引发NameError。Python 3.4后,类中的自由变量可解析为封闭作用域的绑定,但未绑定的局部变量仍查找全局命名空间。提出了改进方案,以提高一致性和可读性。
比亚迪的唐车型在八年后进行了改款,推出了全新纯电车型,尺寸与唐 L 相似,但动力更为克制。为了解决产品命名混乱的问题,比亚迪计划逐步淘汰「L」后缀,推出新命名如秦 MAX、宋 Ultra,以便消费者更清晰地理解车型定位,提升市场竞争力。
文章讨论了类中变量名解析的不一致性及其解决方案。类命名空间使用部分动态查找,局部变量未绑定时会引发NameError。Python 3.4后,类中的自由变量可在封闭作用域解析,但局部变量在赋值前仍查找全局命名空间。提出的解决方案包括使类命名空间更像函数命名空间,或在未绑定时使用全局命名空间。
本文探讨了Anthropic公司AI模型命名的变化,从工程编号转向文学名称,反映出AI从工具向叙事产品的转型。通过分析不同模型名称(如Aphorism、Haiku、Sonnet等),揭示了AI在能力、责任和用户体验等方面的深层变化,强调未来竞争在于情感和理解的叙事战争。
本文讨论了统一命名空间(UNS)在数据建模中的重要性,强调其对数据流动和标签管理的影响。通过将身份管理与命名空间分离,避免了宽表模式带来的问题,采用窄表模式和外键关系,确保数据的持久性和一致性,保护历史数据不受设备和系统变更的影响。
研究者提出了一种“衰老适应治疗”,通过调节GPX4来管理衰老细胞,清除危险细胞并修复可恢复细胞。新药RLS-1496显示出安全性和疗效,改善银屑病和湿疹患者的症状,可能对多种年龄相关疾病有效。GPX4有望成为抗衰老和癌症预防的关键。
Kubernetes最近推出了用户命名空间支持,以提高安全性并减少特权升级攻击的影响。然而,用户命名空间并未解决共享内核的安全问题,内核漏洞仍然存在风险。相比之下,Edera等基础设施提供商通过虚拟化技术为每个工作负载提供独立内核,从而消除了共享内核的风险,这对多租户环境的安全性至关重要。
本文探讨了Linux内核中的网络命名空间机制。每个容器拥有独立的网络栈,包括IP地址、路由表和iptables规则。通过创建新的网络命名空间,内核实现了资源的隔离与管理。文章分析了结构体net的设计、命名空间的创建与销毁过程,以及veth对跨命名空间通信的支持,强调了命名空间在容器网络架构中的重要性。
Kubernetes在v1.36版本中推出了用户命名空间支持,这是一个Linux专属功能。它实现了在Kubernetes工作负载中的“无根”安全隔离,允许以特权运行工作负载并限制在用户命名空间内。通过设置hostUsers: false,特权能力如CAP_NET_ADMIN被命名空间化,从而增强了安全性和性能。此功能经过多年开发,感谢所有贡献者的努力。
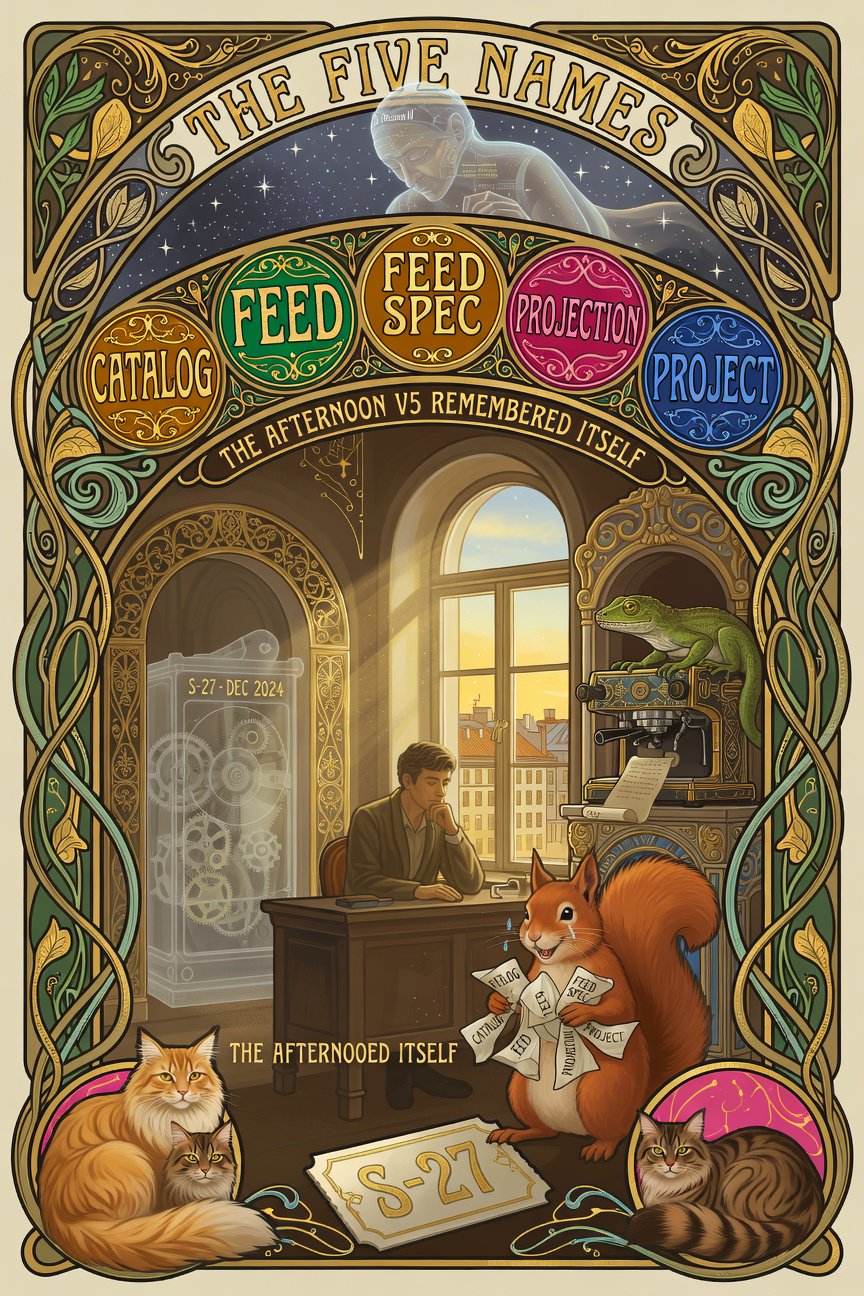
文章讨论了V5的诞生过程,重点在于架构的演变和命名的重要性。通过对“目录”、“数据流”、“数据流规范”、“投影”和“项目”等五个关键术语的定义,团队认识到这些概念早已存在于代码库中。最终,V5是对已有架构的重新认识,强调了命名和理解在软件开发中的重要性。
杜老师分享了命名约定的重要性,提出三条建议:1. 所有别名统一前缀,避免与系统命令冲突;2. 按使用频率分层命名;3. 动作在前,对象在后。建议高频命令使用别名,以保持一致性,避免频繁更改。
戴尔推出了新款Pro系列笔记本电脑,包括Dell Pro 3、5和7,提供14和16英寸版本。新机型采用模块化设计,支持AMD和Intel处理器,并配备可更换内存。Pro 14 Premium也将更新,预计于3月31日发布。
完成下面两步后,将自动完成登录并继续当前操作。