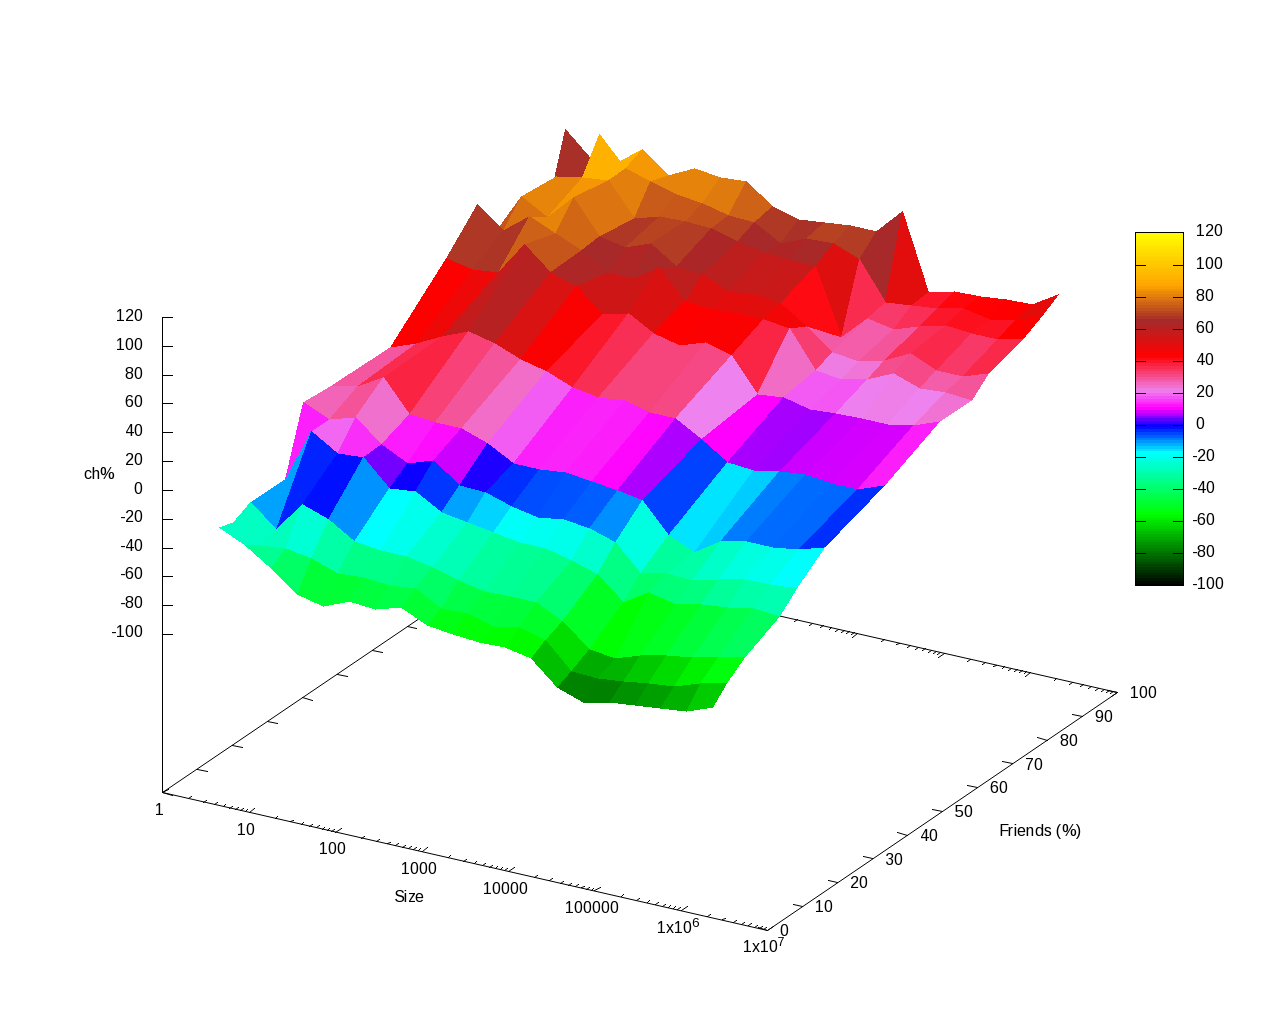
文章比较了在Perl中按@order顺序排列@friends的两种方法:一是用哈希记录位置后排序;二是用哈希标记好友,再遍历@order筛选。基准测试显示,好友比例小时第二种更快,好友接近全部时第一种更快。
SM3和SHA-256都是256位输出的哈希函数,结构相似但设计理念不同。SHA-256由NSA设计,强调操作简洁和扩散;而SM3由王小云团队设计,采用更复杂的消息扩展和压缩函数,追求更强的非线性混合。两者在安全性上表现良好,选择时应考虑合规性和生态系统支持。
本期介绍四个 Rust 项目:PolyXOR128 是带 Lean 形式化证明的 128 位通用哈希,碰撞概率上界为 (n/4096+3)/2^128,吞吐接近 foldhash 的两倍;Casita 是 Cachix 团队的内容寻址存储层,用 BLAKE3 管理源码与构建产物;mbrotli 进入 lzbench,解压快于官方 Brotli;Taipei 提供 Tower 过载治理。
Redis 8.10 开源版发布,重点提升内存效率、扩展数据结构能力并简化运维。新增紧凑哈希模板,内存降低达 50%,HIMPORT 批量导入吞吐提升 2 倍;扩展 JSONPath 语法;Streams 支持 MAXCOUNT/MAXSIZE 限制;新增 Set 并集差集基数命令、批量 List 原子移动、按时间戳对齐的 TS.NRANGE 查询及阻塞式 TS.READ;引入增量备份与恢复,降低大规模集群备份资源开销。
本文介绍Redis新命令HIMPORT,用于高效批量导入哈希数据。通过HIMPORT PREPARE预定义字段集,减少重复传输字段名,节省网络带宽。支持自动准备和管道模式,实测导入速度提升11%,字段越多效果越显著,适合大规模数据导入场景。
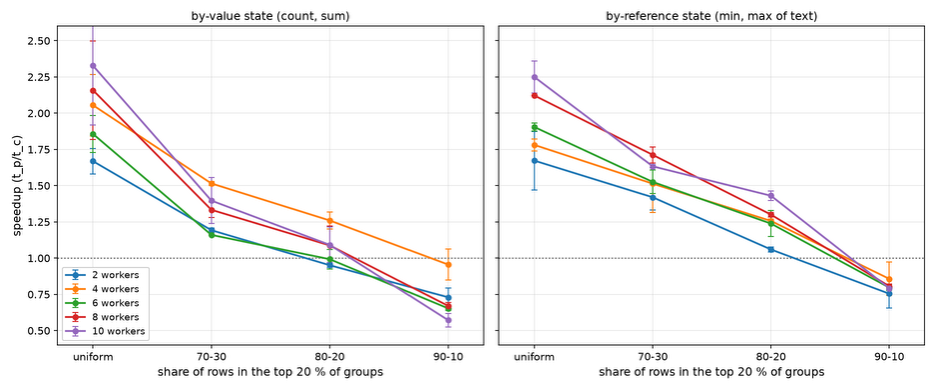
PostgreSQL并行聚合测试显示,共享哈希表方案在均匀分布下可提速至4.82倍,但受数据倾斜影响,重击组占比超10%时性能下降。实现需处理锁竞争、内存限制和表达式解释器问题,且进程模型增加开销。建议采用分区策略,或限制于固定宽度状态以优化。
哈希连接是OLAP中的标准连接算法,通过构建较小表的哈希表并用较大表进行查找,复杂度为O(n + m)。该算法支持INNER和LEFT连接,NULL键不匹配。构建阶段扫描较小表并插入哈希表,探测阶段查找匹配行,LEFT连接保留未匹配的行,构建列为NULL。
第六阶段的哈希聚合实现了GROUP BY聚合,使用哈希表将组键映射到聚合状态。每个聚合函数遵循初始化、更新和最终化的生命周期,并正确处理NULL值。哈希聚合是第一个需要查看所有输入的阶段,以确保输出的准确性。
本文探讨了Rabin-Karp算法及其在字符串匹配中的应用,强调了滚动哈希的高效性和简单性。文章介绍了多项式哈希的数学基础、碰撞概率分析,以及在抄袭检测和数据去重等实际场景中的应用。Rabin-Karp算法通过预计算模式串哈希值并使用滚动哈希遍历文本,有效匹配多个模式。此外,文章还讨论了Buzhash和Content-Defined Chunking等技术,展示了滚动哈希的广泛应用和优势。
本文梳理并发哈希表的核心难题:锁粒度与扩容搬迁。并发表仅保证单操作原子,get后put仍会丢更新,应改用merge等原子方法。对比JDK7分段锁、JDK8桶锁加协作扩容、分裂有序表不搬元素、NonBlockingHashMap及Go sync.Map等实现,并给出桶长分布、扩容复制比例约六分之一等实测数据。
一致性哈希是一种用于分布式系统的技术,旨在减少节点变更时的键重新映射。经典哈希环方法存在内存开销大和查找性能差的问题。Google 提出的 Jump Hash 和 Maglev Hash 提供了更优解决方案,前者实现简单且内存开销为零,后者支持动态节点增删且查找速度快。选择合适的哈希算法需根据具体场景,Jump Hash 适合节点增加,Maglev Hash 则适合频繁变更的环境。
本文讨论了完美哈希在编程语言关键字识别中的应用,完美哈希函数确保零冲突,查找时间为O(1)。GCC使用gperf生成C/C++关键字的完美哈希函数。文章介绍了FKS方案、最小完美哈希及其构造算法,如CHD和RecSplit,强调了完美哈希在静态字典问题中的优势,适用于高频查找和确定性延迟的场景。
密码学哈希函数是现代密码学的核心,广泛用于数字签名和消息认证。它将任意长度的输入映射为固定长度的输出,需具备抗原像性、抗第二原像性和抗碰撞性等安全属性。MD5和SHA-1因安全性不足被淘汰,SHA-2和SHA-3则提供更强的安全性。哈希函数在密码学协议中至关重要,设计时需兼顾安全性与性能。
密码认证经历了从明文存储到哈希,再到加盐和慢哈希函数的演变,最终发展出PAKE协议。PAKE通过共享密码实现安全认证,避免服务器接触密码。OPAQUE协议是增强型PAKE的代表,确保即使服务器被攻破,密码也不会泄露,具备抵抗离线字典攻击和前向安全性等特性,正在被工业界逐步采纳。
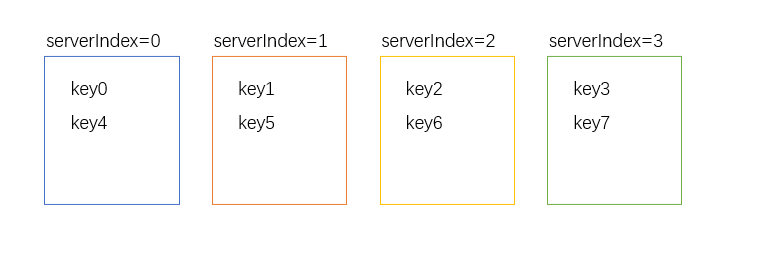
一致性哈希可以高效管理多个缓存服务器,减少数据迁移,降低管理复杂性。服务器数量变化时,仅需迁移少量 key。
一致性哈希是一种在分布式系统中处理节点动态增删时数据分配的技术,但其溢出概率高于预期。例如,5个服务器每个容量为4时,存储10个数据项的溢出概率为16.37%。这表明传统容量规划未考虑数据随机分布和极端情况,可能增加服务器溢出风险。因此,设计系统时应考虑这些因素以降低溢出概率。
Node.js在2026年3月的安全更新中修复了CVE-2026-21717漏洞,推出了一种新的整数哈希方案,以抵御HashDoS攻击并保持高效可逆性。该方案通过引入随机种子,增强了哈希的不可预测性,防止了因哈希碰撞导致的性能下降。新哈希方案已在多个Node.js版本中实施,确保了安全性与性能的平衡。
Perl和DBI在连接数据库和提取数据方面非常强大,但PostgreSQL会将哈希引用的键存储为小写,这可能导致哈希键不一致。DBI提供了FetchHashKeyName属性,可以设置为小写或大写,以覆盖数据库的默认行为,这在数据迁移时特别有用。
在身份验证构建中,开发者常常忽视密码机制。文章阐述了哈希与加密的区别,指出哈希是单向的,适合密码存储。简单哈希易受彩虹表攻击,因此引入盐(salt)以增强安全性。bcrypt算法通过设置成本因子使哈希过程变慢,增加暴力破解难度。了解这些机制有助于开发者做出更好的安全决策。
将 Nuxt 从 3 升级到 4 后,CSS 样式丢失,因 SSR 和客户端构建的 CSS Hash 不一致。通过将文件后缀改为 .css,成功解决了问题,最终确认使用 .module.css 避免了哈希不一致。
完成下面两步后,将自动完成登录并继续当前操作。