文章从Personal Agent记忆切入,质疑通用Memory API的商业价值:记忆与产品设计、架构及模型深度耦合,检索结果是否进入上下文取决于Agent的工作方式,难以标准化。作者认为Search更接近通用基础设施,并以Turbopuffer为例,分析其基于对象存储的索引设计、冷查询代价与多租户挑战,指出其正从向量搜索走向通用查询系统。
本文介绍如何用Kamaji与HAMi在单机无GPU环境下搭建多租户GPU共享平台。Kamaji将各租户的Kubernetes控制面以Pod形式运行在同一管理集群中,实现租户隔离;HAMi支持Pod按显存和算力比例申请GPU切片,使多个Pod共享一张显卡。作者通过模拟设备插件伪造A100和L4显卡,完成两个租户集群的部署,八项测试全部通过,验证了调度、超额申请拒绝和租户隔离。主要问题是模拟插件不释放节点锁,需手动添加注解解决。该实验仅验证调度链路,未测试真实GPU隔离与性能。
文章指出,AI大幅加速漏洞挖掘,使云平台补丁窗口成为致命时间差,TiDB Cloud、Zeabur、IDCF等接连被攻破。作者认为开源透明并非问题,公网多租户裸奔才是根源,主张本地优先、物理隔离与收窄攻击面,核心敏感数据应退回内网自建。
实测Spring Boot中为PostgreSQL行级安全设置租户的四种方式:DataSource包装器和拦截器在并发下会泄露其他租户数据;@Transactional方法首条语句和Hibernate连接提供者能隔离租户。推荐在事务内用set_config设置租户,性能开销可忽略。
文章实测了 Rails 8.1 中为 PostgreSQL 行级安全设置租户的四种方式。关键发现:ActiveRecord 将连接归还连接池时不会重置会话设置,导致无租户请求读到上一客户的数据(200/200 次);使用 with_connection 会泄漏,而 lease_connection 将连接租给请求线程,600 次并发下零泄漏;请求内新建线程会读到其他连接的残留租户;每请求事务在渲染 500 时仍会提交插入,需在 around_action 中检查响应状态并回滚;事务开销约 0.14 毫秒。
多租户AI agent直接读写企业文件时,可能被提示注入操纵而越权或破坏数据。本文介绍用Amazon FSx for NetApp ONTAP在agent之外建立数据边界:以export policy按网络身份划分租户与读写权限,用qtree和FlexClone限制会话影响范围,借助Kerberos建立可信身份,并通过FPolicy、自主勒索软件防护、NAS审计、快照与取证副本实现检测、告警、取证和恢复。
本文实测PostgreSQL 17多租户行级安全(RLS):表须启用FORCE RLS,应用角色不得为超级用户或具BYPASSRLS;租户须在显式事务内用SET LOCAL或set_config(…,true)设置,否则PgBouncer事务模式下会串租户。策略成本通常可忽略,但易因函数、子查询、索引失效变慢。RLS不保护外键、唯一约束、共享序列和物化视图。
实测PostgreSQL 17多租户审计日志触发器开销:2万次单行更新每次增加32微秒;10万行批量更新慢3.6至4.4倍。语句触发器配转换表比行触发器快约两成,但仅限AFTER且不能指定列。只存变更列可使日志缩小五倍,但比较更耗CPU。用行级安全策略限制租户只能读自己的日志,应用角色仅可SELECT和INSERT,日志追加不可改。
多租户 PostgreSQL 中,全局唯一约束会跨租户泄露数据:租户 2 插入已属租户 1 的邮箱会报重复键错误,即使启用了行级安全。修复方法是将 tenant_id 加入约束。软删除仍占用唯一值,需使用部分唯一索引(WHERE deleted_at IS NULL)并配合 lower() 忽略大小写。ON CONFLICT 必须匹配索引条件。NULL 默认互不相等,可用 NULLS NOT DISTINCT 改变。
多租户SaaS的PostgreSQL索引应将tenant_id放在首位。实测200万行、1000租户数据:复合索引(tenant_id, issued_on)查询最快,小租户0.28毫秒、大租户0.09毫秒;其他顺序则一方快一方慢。行级安全不改变计划,但预编译语句会因租户非参数而冻结计划,导致性能骤降,需显式传参。分区不提升查询速度,但便于删除大租户数据。
多租户SaaS在PostgreSQL中需确定六个关键决策:隔离模型、RLS强制隔离、索引以tenant_id开头、金额使用numeric或整数分、单租户恢复与迁移。实测表明,恢复单租户仅需0.15秒;删除操作因外键缺少索引耗时21.8秒,添加索引后降至0.12秒。schema-per-tenant方案在约1300个schema时,pg_dump因共享内存不足失败,导致备份中断。
PostgreSQL行级安全(RLS)存在五类隐患:表所有者默认绕过策略,需用FORCE;空租户上下文因空字符串报错,需nullif处理;连接池会串租户,须用SET LOCAL;外键检查绕过策略,导致越权与数据泄露,需复合租户键;后加表易漏配策略,应自动化审计。
ReadyOn在Amazon EKS上为多租户平台构建“四墙”隔离架构:命名空间隔离、Karpenter专用节点池、VPC安全组与网络策略、每租户独立Aurora数据库。四层防御叠加,跨租户需突破全部屏障。结合GitOps、IRSA短期凭证与容器加固,实现零信任租户隔离。
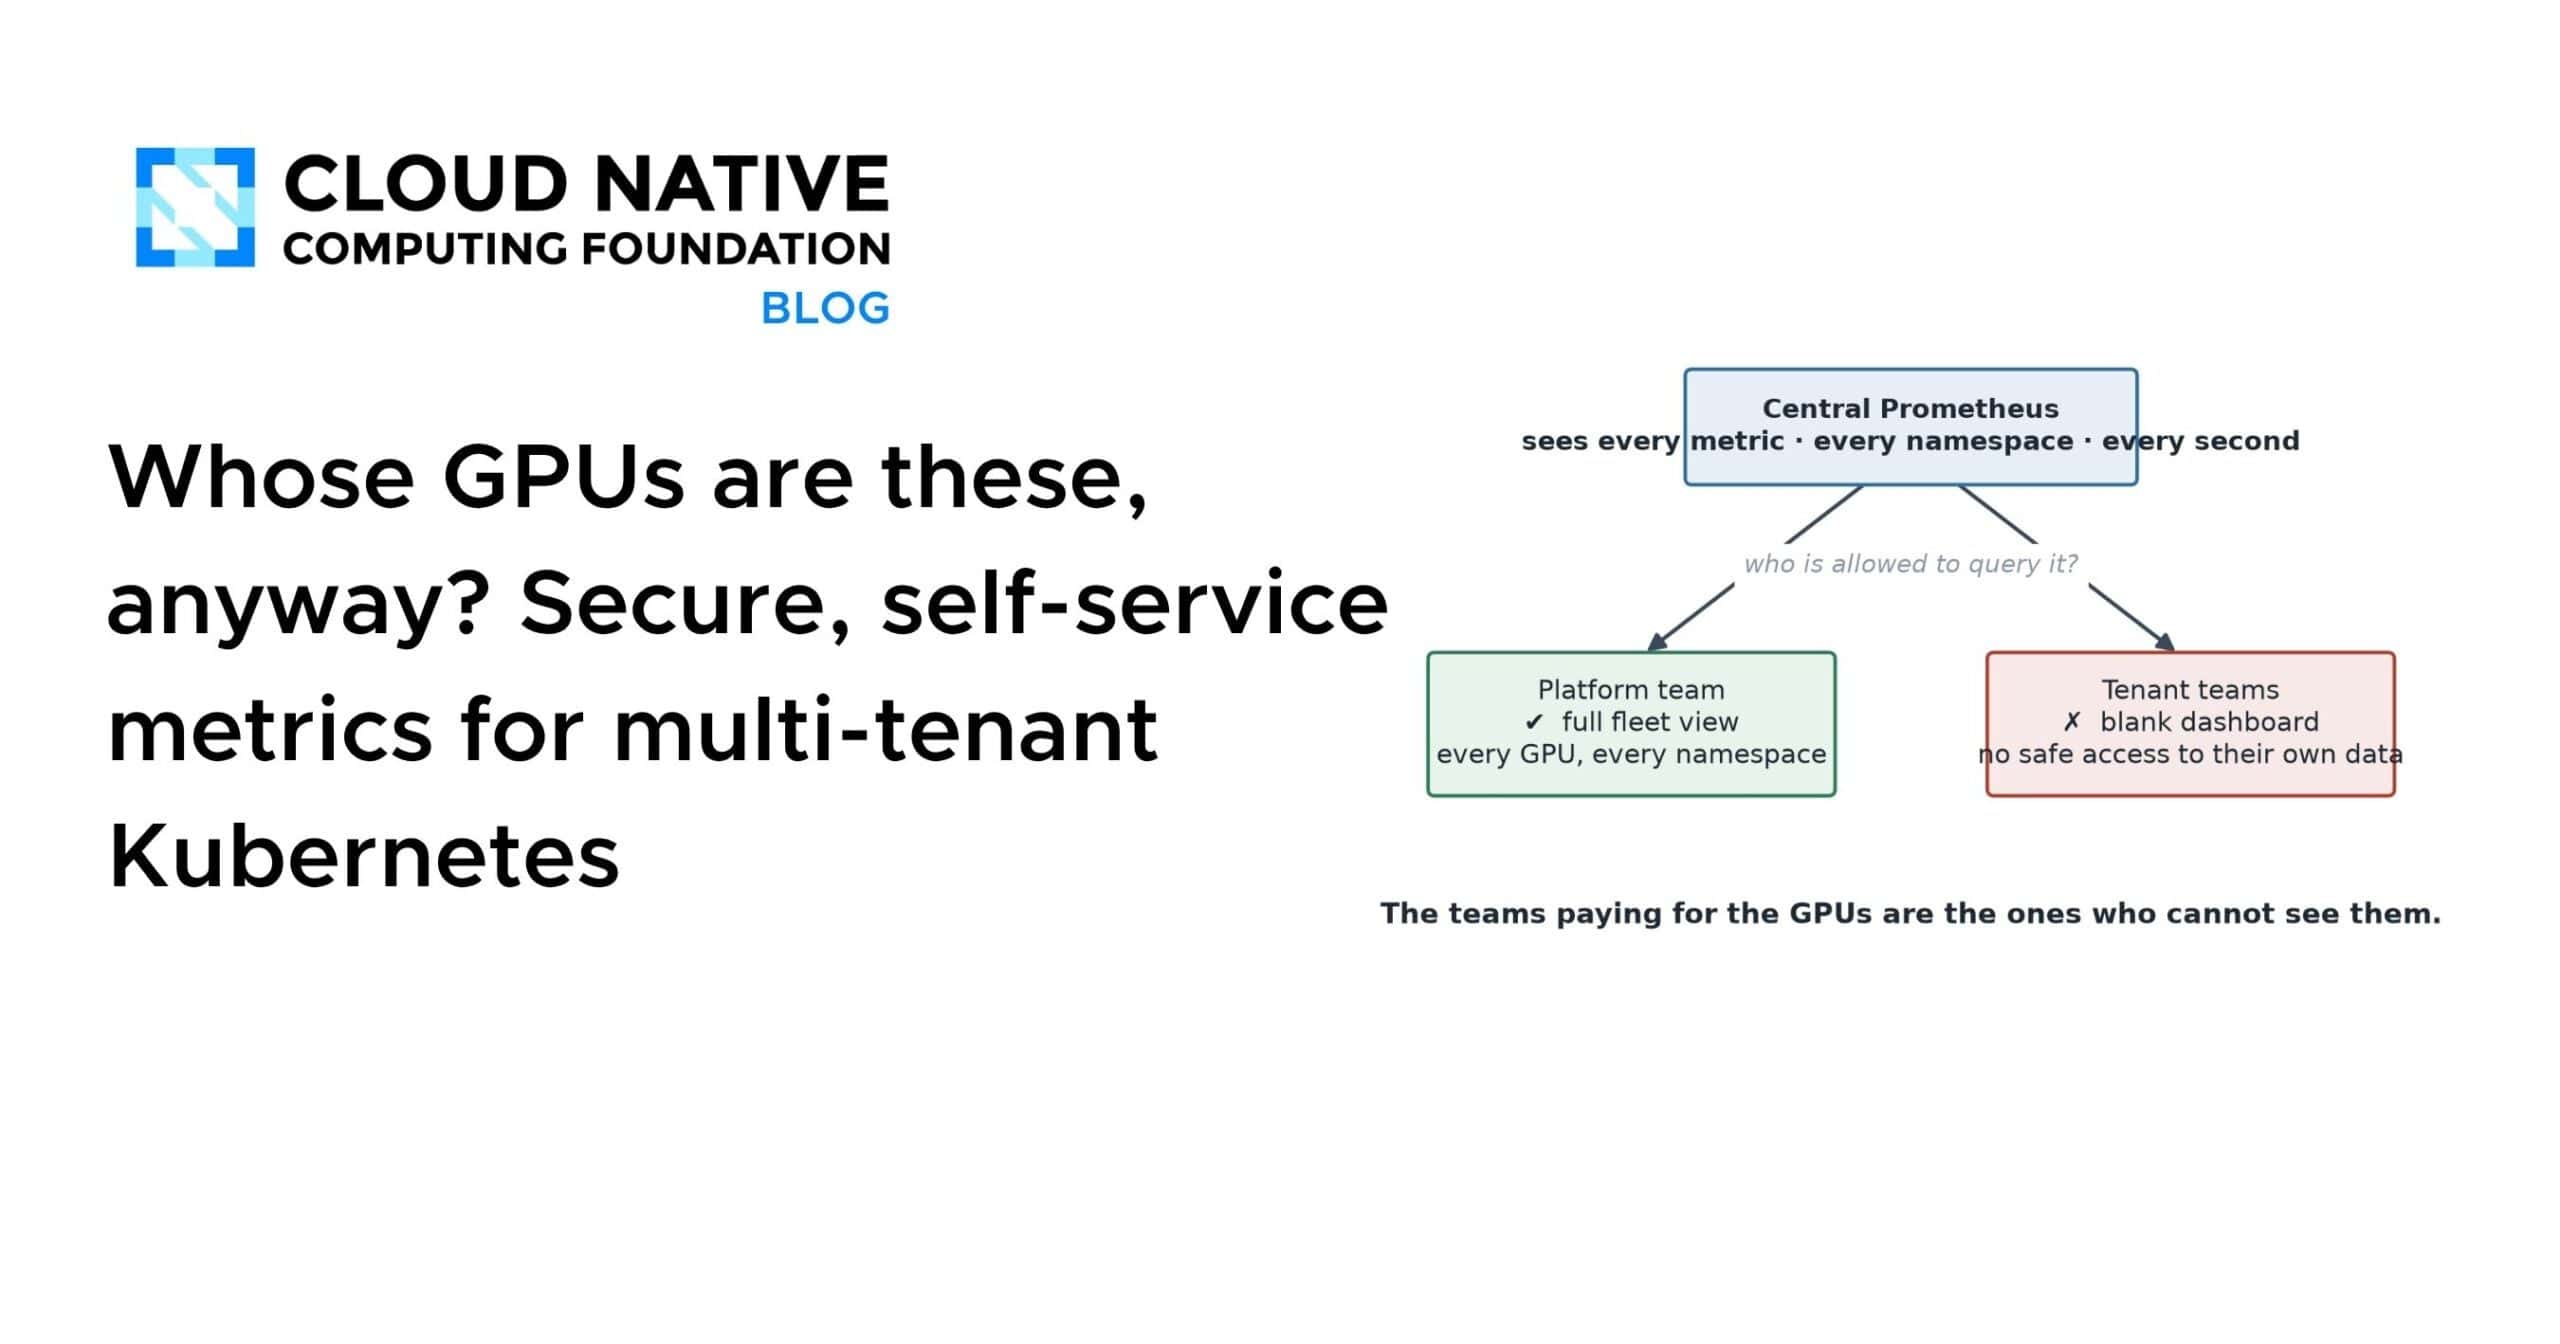
Adobe团队通过构建基于CNCF开源组件的多租户代理,解决了GPU利用率不可见的问题。该方案利用kube-rbac-proxy进行认证,prom-label-proxy强制命名空间隔离,并通过MetricAccess自定义资源实现自助服务。按租户收集指标并远程写入独立Prometheus,将存储序列减少97%,使团队能实时监控GPU使用并发现闲置资源。
元数据过滤通过叠加结构化约束(如价格、状态、租户ID)于向量相似性搜索,确保结果既相关又合规,显著提升准确性(如从0.12升至0.61)。预过滤与后过滤影响召回和延迟,混合查询结合关键词与向量搜索增强效果。统一引擎(如Redis)避免数据同步问题,保持一致性,适用于RAG和多租户场景。
多租户架构正从按人隔离转向按变更隔离。传统平台按开发者分配环境,但编码代理使一人可并行处理多个变更,导致容量规划失效。文章主张以“变更”为租户单位,要求环境创建近乎免费、隔离范围仅限变更涉及的服务与数据、生命周期随变更启停。这样可应对代理规模的工作负载,避免资源浪费,并准确计量平台容量。
本文探讨Rook/CSI在Kubernetes多租户环境下的存储安全边界,重点分析信任模型、CSI Secrets的caps权限、PVC加密(RBD LUKS/CephFS fscrypt)、OSD加密带来的双重性能开销、网络fencing的blocklist机制,以及StorageClass作为租户隔离边界。文章强调威胁模型决定加密层级,避免盲目双重加密,并指出快照类也是数据外流通道。
本文介绍在PostgreSQL中使用pgcrypto实现多租户BYOK列加密的方案。采用信封加密,AWS KMS保存客户密钥(KEK),应用从KMS解密获取数据密钥(DEK)并传入查询,数据库不持有密钥。通过示例展示单组织查询和跨组织混合查询模式,并强调密钥应作为参数传递、按行记录加密状态、非BYOK租户使用平台密钥等生产注意事项。
HeteroFlow v2发布推理服务,通过统一OpenAI兼容API调度9种GPU和5种推理引擎,支持多租户、计费与自动扩缩容。文章肯定其方向,但警示需关注资源画像、监控、回滚及计费细节等隐藏复杂度,建议先以非核心流量试点,逐步迁移,避免低估运维成本。
YugabyteDB推出AMP,一种面向AI代理时代的服务器级PostgreSQL,解决数据库数量激增问题。它通过多租户和增强共存技术,支持数百个隔离数据库,按CPU分钟计费,可缩至零。AMP内置四个管理代理(架构师、航海家、性能顾问、连接器),提供受控自主性,并支持从实验到生产无缝扩展,无需重写应用。
完成下面两步后,将自动完成登录并继续当前操作。