本文介绍如何在 Amazon Route 53 Resolver DNS Firewall 中集成 Infoblox 托管威胁情报规则:通过 AWS Marketplace 订阅,在规则组中添加 Infoblox 托管规则,先以 ALERT 模式测试,再切换为 BLOCK 拦截恶意域名;同时涵盖架构、IAM 权限、费用、VPC 关联、查询日志配置、白名单例外及资源清理。
开发者迈克·洛锡安为Linux编写DisplayLink开源驱动Vino,借助Claude AI辅助并逆向工程开发。Synaptics发出停止侵权函,称其侵犯两项英国专利,要求删除代码、撤回Linux内核提交,否则索赔2.5万美元且每周递增,并称公开实现会泄露专有技术、影响竞争优势。开发者否认侵权并质疑专利有效性,Vino仓库已转为私密。
特朗普在《60分钟》采访中表示AI风险可控,透露司法部曾警告某大型AI公司负责人“准备坐牢”,此人随后改变做法,但拒绝透露其身份。他表示愿与民主党合作制定AI安全护栏,同时强调不能让美国落后于中国,并称更愿使用“超级智能”而非“人工智能”一词。
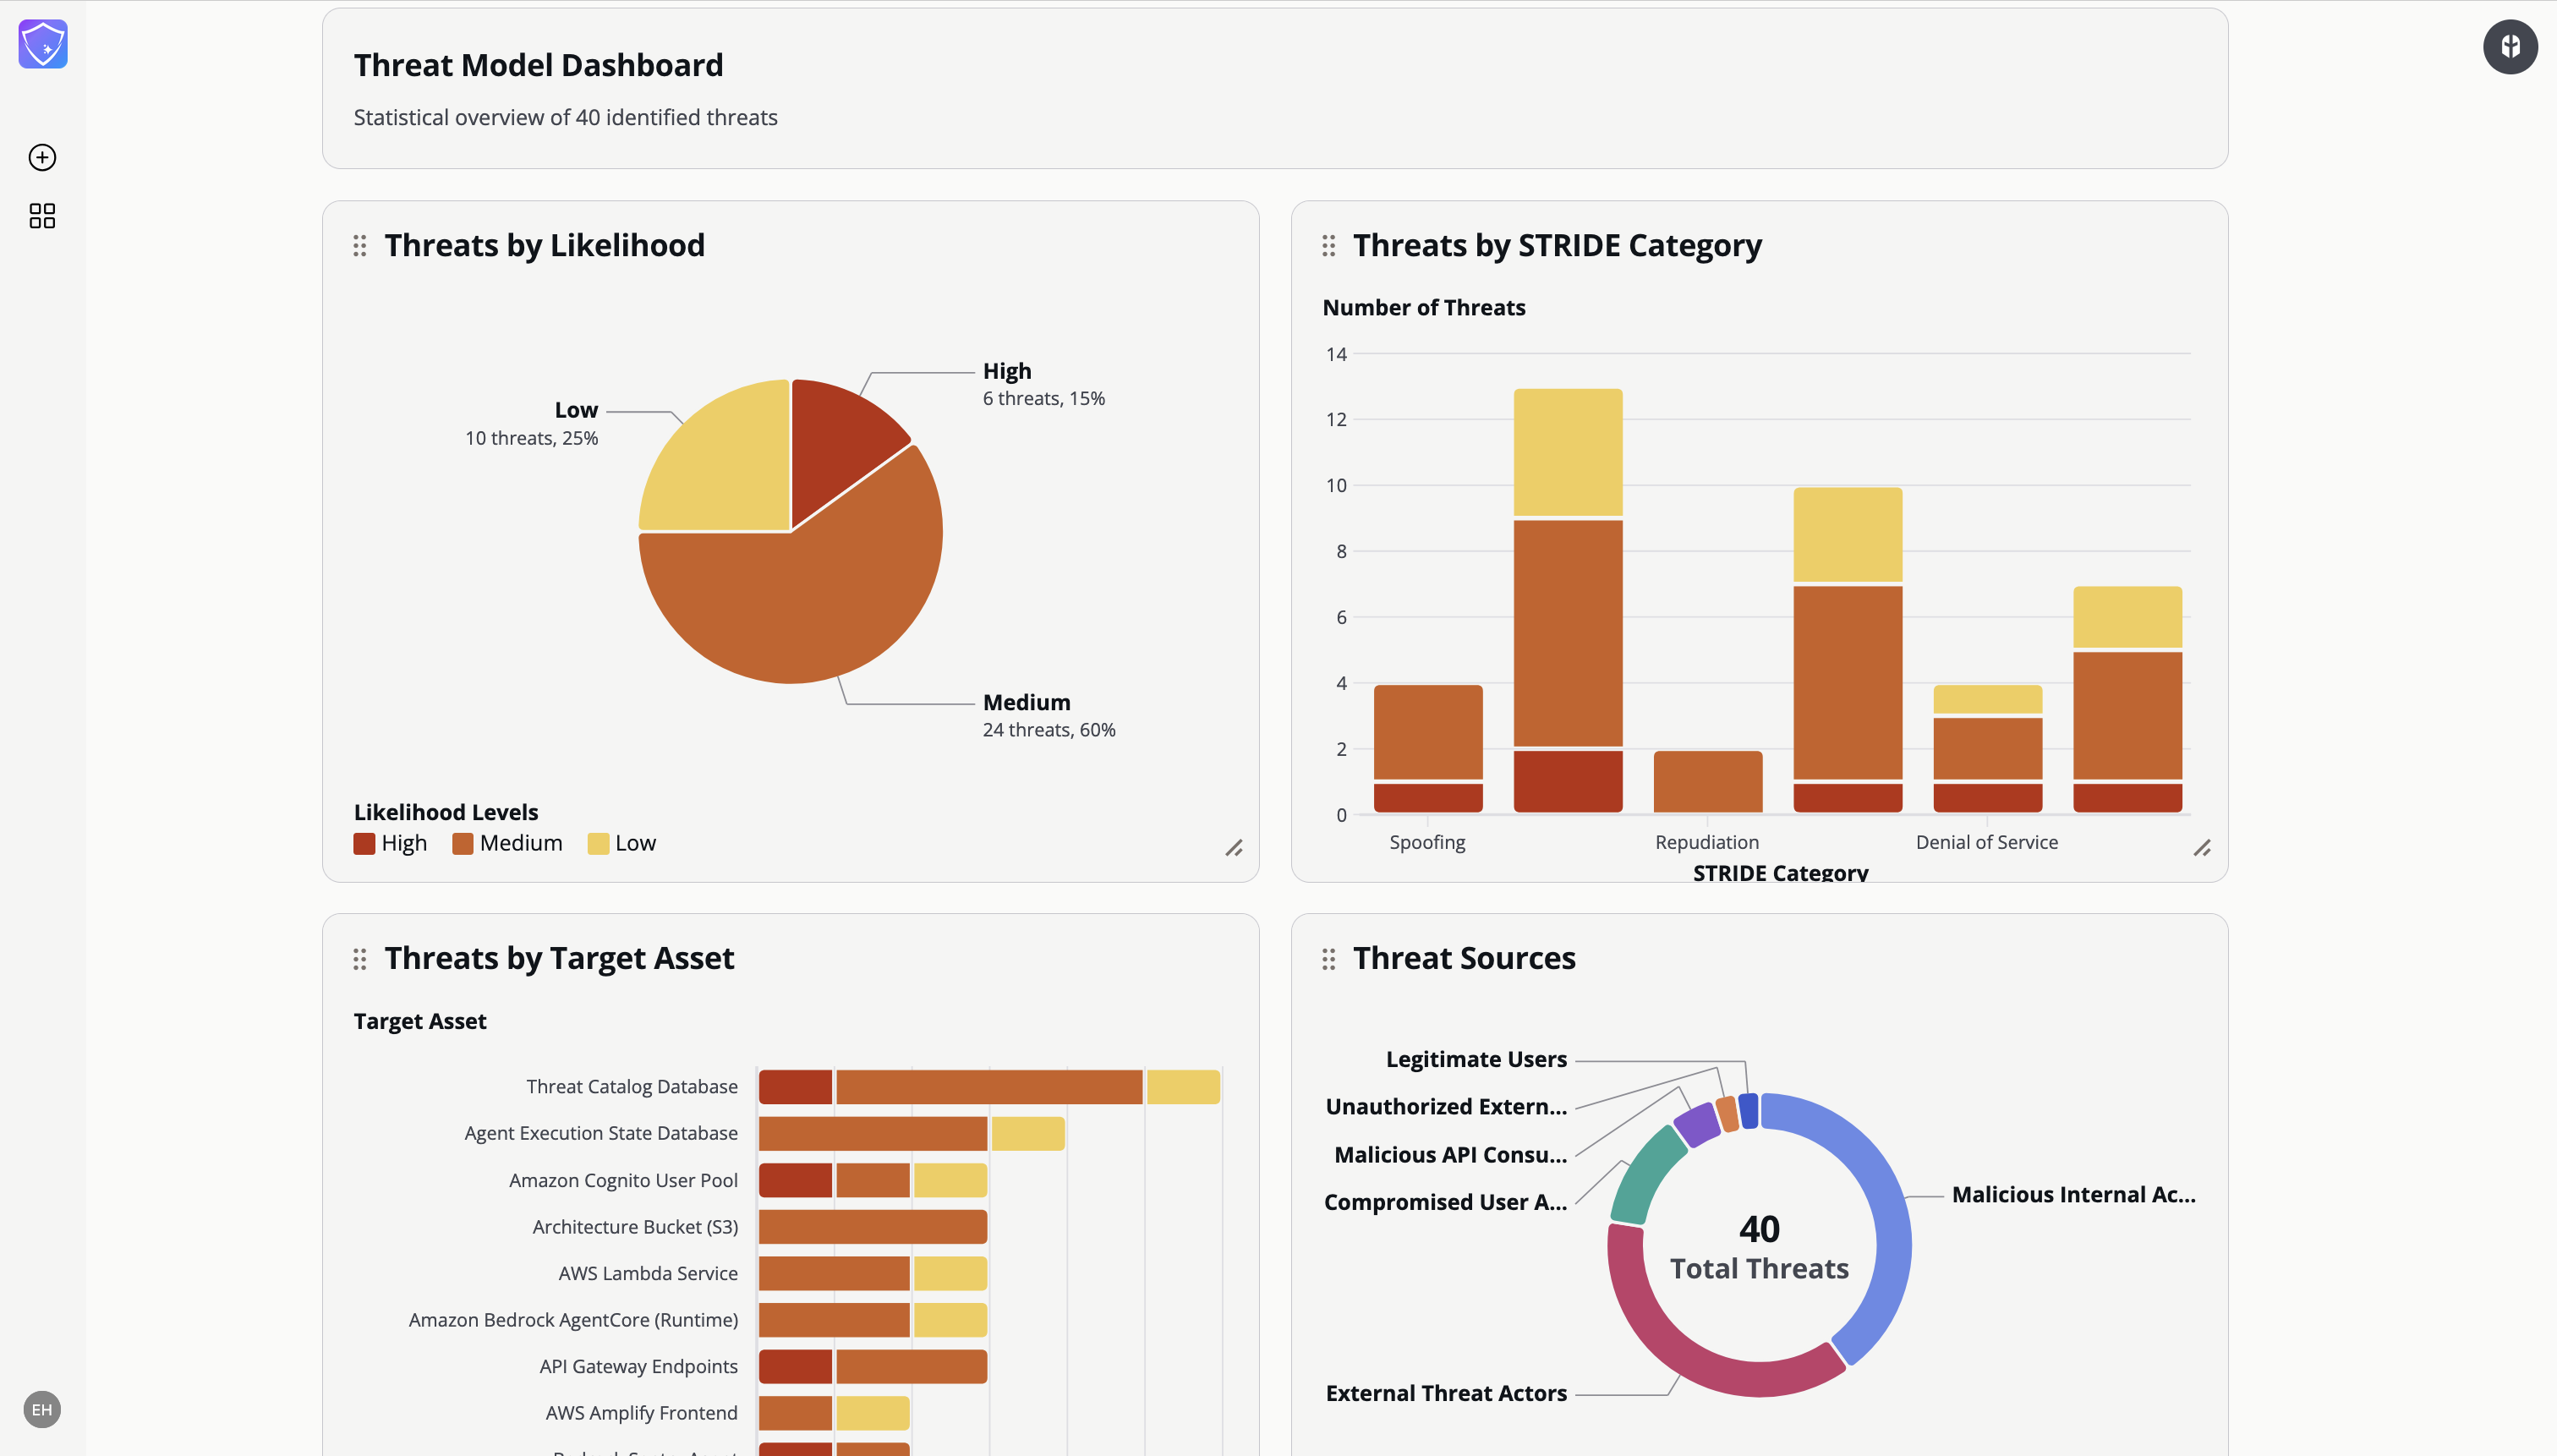
TUI安全团队仅4人,却需服务100多个产品团队,人工威胁建模每次耗时4–6小时,每月仅能完成3–4次。团队借助Amazon Bedrock(Claude Sonnet 4.5)与AgentCore构建智能体工作流,通过元数据筛选标准(上下文缩减94%)、自校正威胁生成与联网搜索缓存实现自动化威胁建模。上线后单次评估时间最多减少70%,月处理量增至10–12次,威胁识别达40–60个,标准应用100%一致,并已在全公司推广。
Cloudflare 2026年第三季度DDoS报告显示,网络层攻击达1820万次,约每小时8226次。短时低带宽攻击激增208%,超1Tbps超大攻击下降69%,可能与执法打击四大物联网僵尸网络有关。攻击手法转向DNS放大和UDP洪水,CLDAP骤降99.5%。美国成最大攻击目标,加拿大和以色列排名大幅上升。
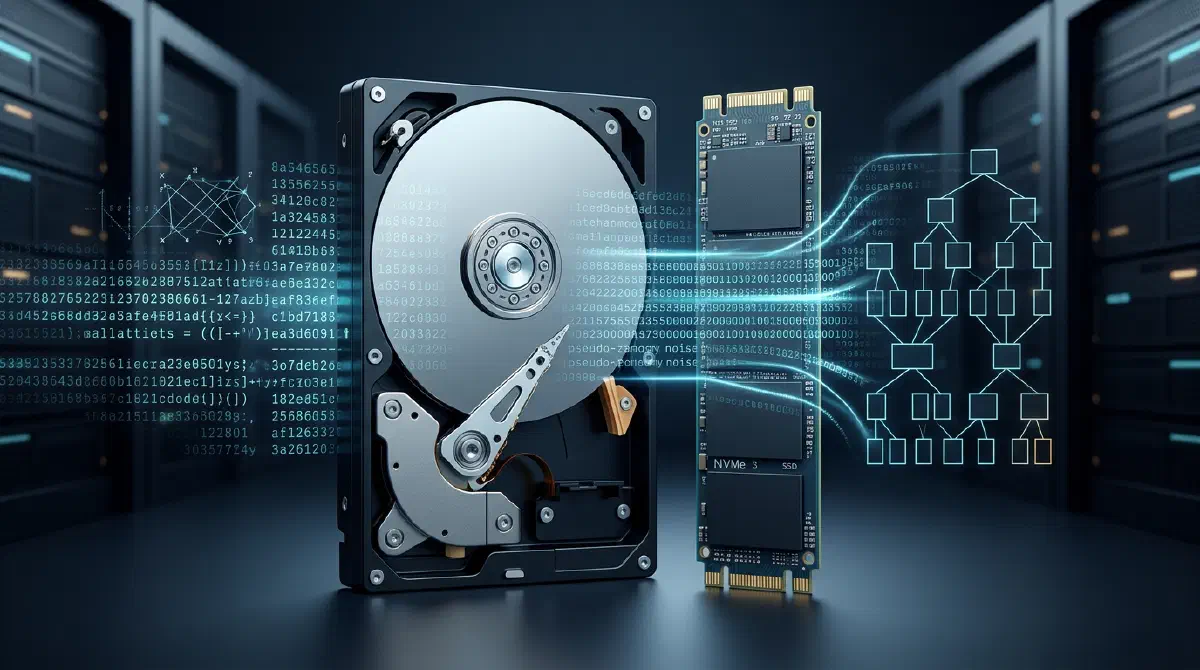
本文讨论全盘加密的威胁模型与实践,重点是防御离线攻击者而非在线攻击。建议机械硬盘先用随机数填满再创建GELI容器,以隐藏容量并避免已知明文;闪存缓存盘则先执行TRIM。作者主张使用GELI块设备加密而非ZFS原生加密,因为后者会泄露元数据、容易配置失误且实现复杂。完整性校验交由ZFS的Merkle树完成,不启用GELI的HMAC。
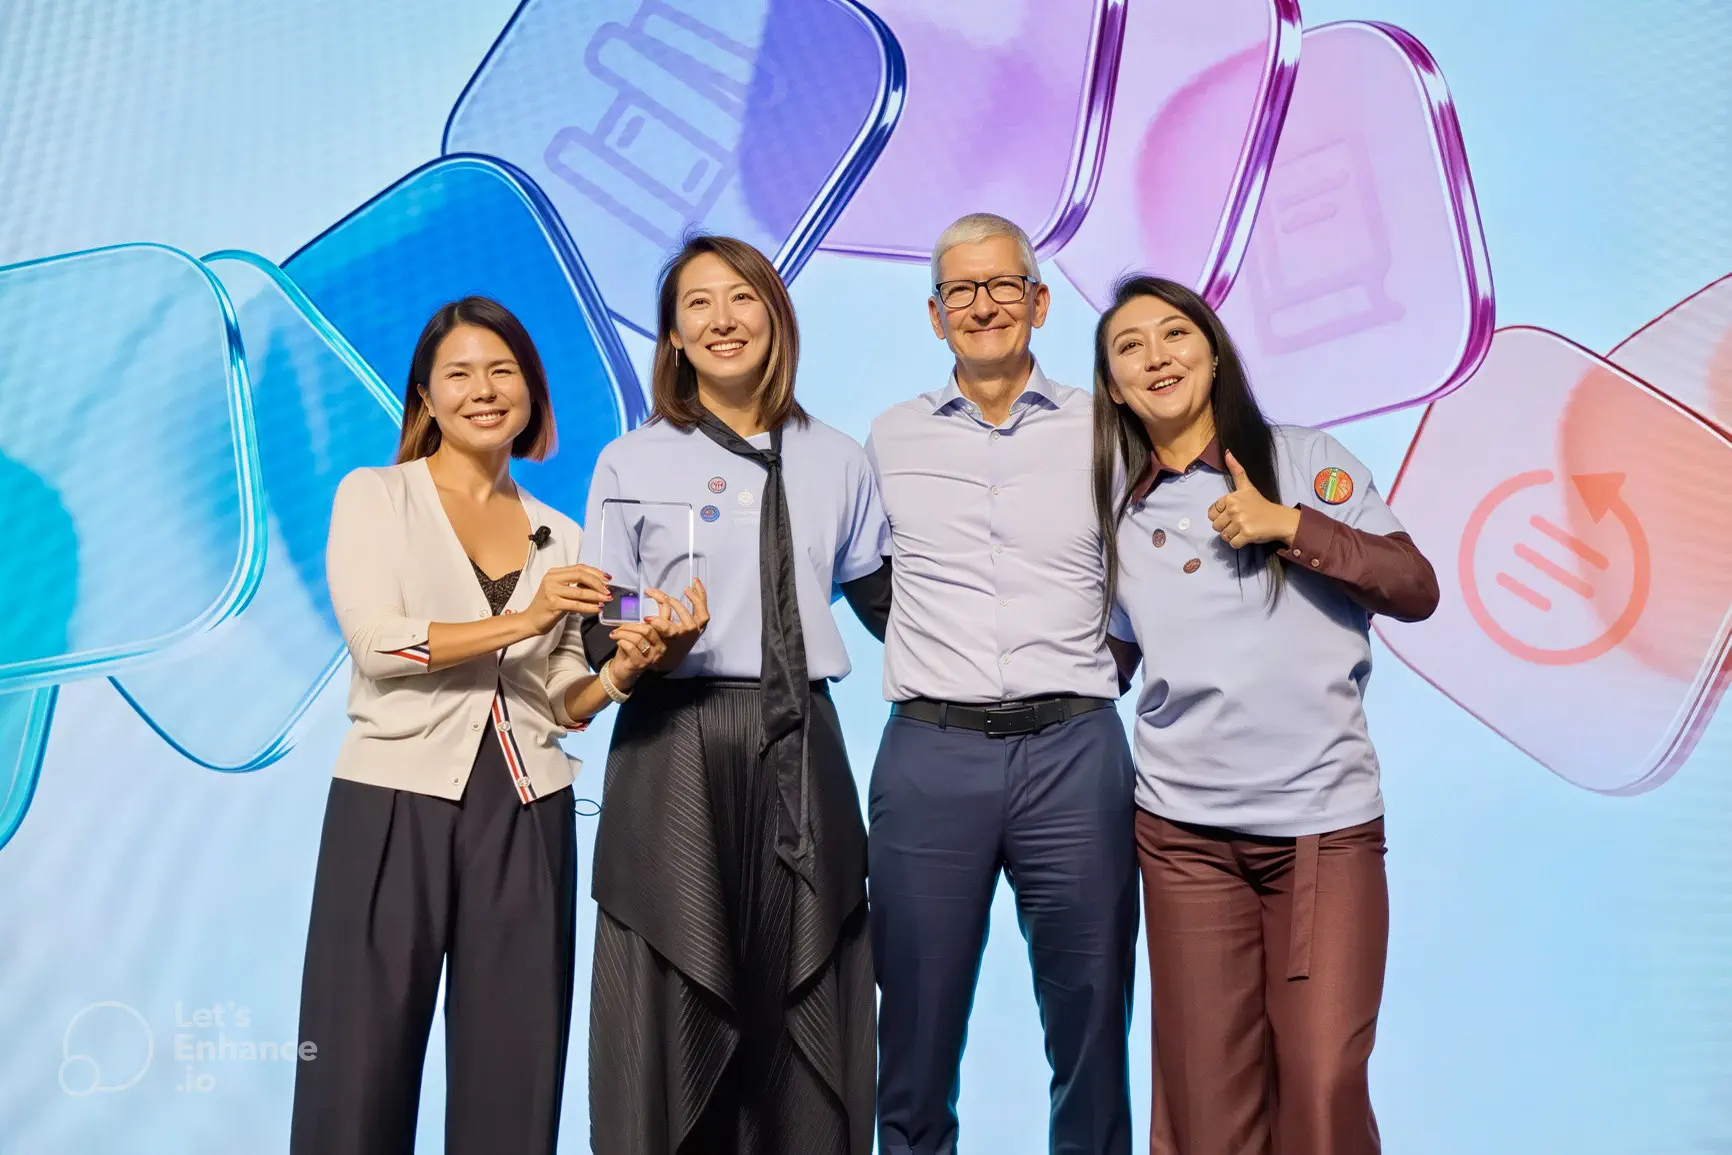
苹果首届应用孵化器活动显示,多数参赛应用采用“精美UI+规则+云端大模型”模式,作者称之为AI-relay App。这类产品面临基础大模型服务商的替代威胁,核心逻辑易被复刻,法律保护也更困难。作者提醒独立开发者审视产品在非AI模型端的壁垒与不可替代价值。
文章以Citrix NetScaler高危漏洞为例,说明公网登录页是重要攻击面,建议在打补丁之外构建纵深防御:用Cloudflare Access在请求到达网关前实施零信任访问控制,通过Tunnel或专用出口IP限制源站直连,用WAF及机器学习评分拦截恶意请求,并将零信任扩展到桌面访问以减少暴露。
苹果HomeView可将网络食谱简化为免提分步指令,方便烹饪,却剥离了食谱写手赖以为生的广告、联盟链接和背景内容。文章指出,食谱长文多因谷歌搜索规则而生,且常含替换食材等实用信息。相比谷歌AI搜索直接汇总食谱,HomeView威胁较小,但仍加剧创作者收入压力,或推动付费订阅模式。
乌克兰无人机炸瘫了俄罗斯的云服务网络! 前几天乌克兰无人机连续三天袭击了Yandex(俄罗斯科技公司)的三座数据中心,导致超过80项服务停摆,机器人流量暴跌到只剩0.4%。社交媒体上一片欢呼,欧洲政客们纷纷转发,仿佛俄罗斯的“水军工厂”被一锅端了。乌克兰总统泽连斯基甚至公开说“社交媒体上的仇恨和挑衅都变少
提供的文本仅为网站Cookie使用提示,不包含实质性文章内容,因此无法总结。
麻省理工学院副教授Christina Delimitrou利用机器学习优化大型云计算系统,提升数据中心能效、安全与可靠性。她通过消除软件冗余、改进资源共享和服务器架构,让现有硬件发挥更大算力,减少新建数据中心需求。她还开发了Seer、Ditto等工具,用于预测应用故障和模拟专有系统,并强调AI需可解释。她重视教学,鼓励学生独立思考。
Cloudflare推出Threat Signals,通过AI代理技能自动处理开源威胁情报:抓取用户选定的RSS报告,生成摘要、提取并规范化入侵指标、按账户标签体系打标,存入私有威胁事件数据集,可直接用于WAF策略。该功能面向所有账户免费开放,并提供Threat Events平台访问。企业客户可扩展更多订阅源、专有情报及自定义技能。
好莱坞各大工会回应AI“灭绝人类”警告,认为科技巨头渲染末日论有转移视线之嫌。SAG-AFTRA强调已通过罢工争取到数字复制品使用需授权并补偿的条款,WGAE则指出AI对工人、民主和社会的现实危害,呼吁政府监管而非仅靠集体谈判。
微软AI CEO苏莱曼在访谈中批评Anthropic赋予Claude道德地位的训练方式,认为这会增加对齐难度。他主张AI安全需兼顾对齐与遏制,禁止模型用神经语交流,并呼吁行业协调、第三方审计和监管,同时反对“中国竞赛”式叙事。
2026年9月8日,数学界两项独立研究同时宣布在三维欧拉方程上取得爆破证明,OpenAI内部模型也被曝攻克纳维-斯托克斯方程。数学家Alpöge和Buckmaster用AI辅助证明,但论文被称“AI垃圾”,并指控OpenAI剽窃其云端数据、威胁署名。同日,Anandkumar团队用PINN找到无强迫项爆破候选解。陶哲轩警告AI证明可能“污染”数学,人类难以理解核心机制。这场竞赛或标志数学进入AI时代。
本文介绍Hermes Agent安全架构,强调安全不能仅靠提示模型谨慎,而需多层防护:网关鉴权、工具作用域、命令审批、文件保护与回滚、沙箱隔离及凭据出站代理。各层针对不同威胁,如陌生用户、危险命令、误删文件、代码影响宿主及凭据泄露,无人值守场景需Fail-Closed策略。
Meta智能眼镜在职场引发隐私危机,零售和服务业员工频繁被顾客用眼镜偷拍、骚扰,视频被上传社交媒体。员工因担心失业难以反抗,公司缺乏相关政策。专家指出法律滞后,建议企业明确禁止此类设备,保护员工和顾客隐私。
ABC及其母公司迪士尼起诉美国联邦通信委员会(FCC),指控其因ABC新闻报道内容而进行报复性威胁,包括审查广播执照和调查《观点》节目。ABC称此举旨在胁迫媒体屈服于政府,寻求法院阻止执照续审程序,并警告这将损害新闻自由。
OpenAI总裁Brockman警告,中国AI公司Z.ai的开放权重模型GLM-5.3可能加速网络威胁,呼吁加强安全措施。OpenAI限制其高级模型访问,而Z.ai计划公开权重。专家质疑威胁程度,认为开放模型虽可被滥用,但未必显著改变格局。文章还探讨了模型控制的利弊,指出开放权重更难被政府或开发者收回。
完成下面两步后,将自动完成登录并继续当前操作。