Cloudflare 构建了多智能体安全运营系统,用于处理海量安全告警。系统先以确定性代码收集证据并过滤噪音,再由四个专业智能体并行分析流量、客户背景、全球遥测和威胁情报,最后由综合智能体生成建议。人工分析师负责最终决策,系统可区分证据缺失与无匹配结果,并支持自动推荐修复规则。
AI时代软件漏洞管理需变革。传统按CVE数量和CVSS评分排序无法反映真实风险,易造成“CVE剧场”。应转向基于环境上下文的持续评估,结合生产环境扫描、可达性分析、威胁情报(如KEV、EPSS)、配置加固(STIG)及业务影响,优先修复真正可被利用的漏洞,并加强安全基础以减少漏洞产生。
Cloudflare 推出面向 AI 时代的自适应应用安全框架,覆盖发现风险、管控访问、运行时防护、调查响应四个阶段,整合代码、流量与威胁情报。该框架针对 AI 代理可自主发现漏洞、串联凭证并快速横向移动的威胁。新能力包括利用大模型测试 WAF、应用画像、向所有客户开放威胁情报,以及自动化安全运营代理。
Cloudflare推出Threat Signals,通过AI代理技能自动处理开源威胁情报:抓取用户选定的RSS报告,生成摘要、提取并规范化入侵指标、按账户标签体系打标,存入私有威胁事件数据集,可直接用于WAF策略。该功能面向所有账户免费开放,并提供Threat Events平台访问。企业客户可扩展更多订阅源、专有情报及自定义技能。
Cyble与阿联酋网络安全委员会签署谅解备忘录,建立战略合作。Cyble将提供先进威胁情报和早期预警,支持阿联酋数字基础设施保护,重点应对政府部门及关键基础设施的新兴网络风险。其Blaze AI驱动的Cyble Vision平台可快速检测勒索软件、网络钓鱼等威胁并自动分析研判。
国际咨询机构Forrester发布报告,绿盟科技因技术创新被评为“知名供应商”。报告强调威胁情报在战略决策中的重要性,绿盟科技将继续推动威胁情报的智能化与自适应发展,帮助客户构建安全体系。
Cloudflare推出新功能,将威胁情报整合到WAF引擎中,允许用户根据实时数据创建主动防护规则,增强流量筛查能力。新模型消除了传统的“记录与阻止”权衡,确保在保护的同时保持可见性。用户可通过Cloudforce One订阅访问这些功能,提升安全策略的有效性。
绿盟科技在Gartner发布的网络威胁情报技术魔力象限报告中被评为远见者,展示了其技术实力与产品竞争力。公司通过结合AI与威胁情报,提升情报自动化与分析能力,帮助企业实现主动安全运营,致力于构建全面的威胁情报体系,以应对复杂的网络威胁。
谷歌威胁情报组发布报告,首次识别出利用AI开发的零日漏洞的攻击者。该攻击者计划进行大规模攻击,但谷歌的主动防御措施可能已阻止了这一事件。谷歌通过增强产品保护和使用AI技术检测和修复软件漏洞,展示了AI在网络安全中的重要作用。
BMC软件关注利用先进AI技术识别软件漏洞,持续监测相关研究和威胁情报。公司实施深度防御安全计划,定期评估控制和流程的改进机会,并与客户及安全社区保持一致,以应对技术变化。
BMC软件关注利用先进AI技术识别软件漏洞,持续监测相关研究和威胁情报。公司实施深度防御安全计划,定期评估改进机会,并与客户及安全社区保持一致,以应对技术和最佳实践的变化。
绿盟科技在第十一届网络安全应急服务支撑单位评选中再次获评甲级单位,体现其在网络安全领域的持续贡献。公司积极参与应急处置,提供技术支持,并成功入选网络安全威胁情报方向。未来将继续与CNCERT合作,推动AI与威胁情报技术的创新应用,提升网络安全防御能力。
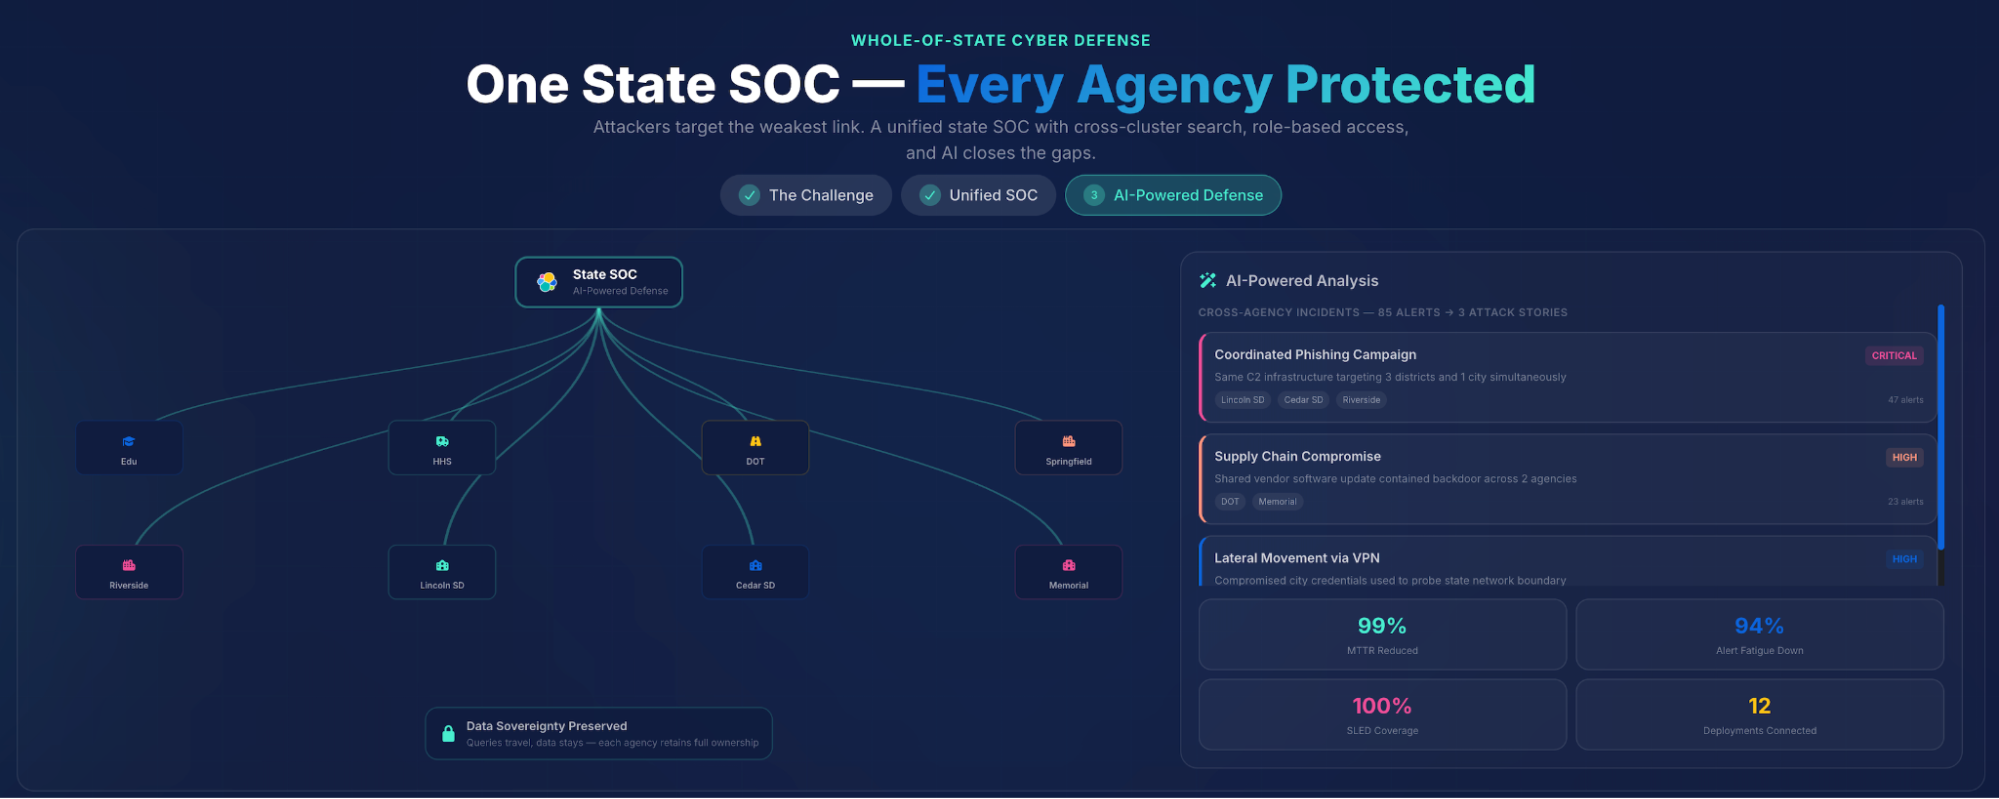
美国各州面临严重的网络威胁,传统安全模式已不再有效。全州网络安全模型通过共享威胁情报和协调响应,提升防御能力。人工智能技术帮助人手不足的团队更快识别和应对威胁,确保公民服务的安全与连续性。该策略强调公共与私营部门的合作,以增强国家安全和经济繁荣。
AI驱动的网络安全公司Cyble在2026年荣获多项行业奖项,包括网络安全卓越奖金奖和四项全球信息安全奖,表彰其在攻击面管理和威胁情报方面的杰出表现。
绿盟科技入选Forrester发布的亚太地区威胁情报趋势报告,显示其在威胁情报领域的技术实力。报告指出,79%的亚太高级安全决策者计划增加威胁情报相关预算。绿盟通过AI技术和多源数据分析,提供高质量情报,帮助客户应对网络威胁,提升安全运营效率。未来,绿盟将继续深化AI与威胁情报的融合,构建更智能的网络安全防御体系。
研究表明,公开威胁情报未能有效阻止攻击者,反而可能使其手法更为成熟。分析显示,大多数IOC在披露时已失效,且高质量情报需深入分析,导致最佳拦截时机错失。
HFish蜜罐是一种主动防御技术,通过虚假主机诱导攻击者,记录并分析攻击行为。其优势包括低误报率、深度交互和灵活部署,能够生成高质量的威胁情报,提升安全防护能力。安装时需配置防火墙并使用一键部署脚本。
本文研究了大型语言模型(LLM)在Emotet恶意软件解混淆中的应用。结果显示,LLM在提取恶意脚本中的URL和域名方面表现良好,准确率分别为69.56%和88.78%。尽管模型尚不完美,但其在自动化威胁情报中的潜力显著,有望提升网络安全分析的效率与准确性。
2025年8月29日,中央国债登记结算公司发布威胁情报数据采购招标,最高控制价为170万元。中标候选人包括奇安信(120万元)、微步在线(118万元)和知道创宇(15万元)。
VirusTotal(VT)正在调整平台的访问和定价,以提升可访问性和协作性。新策略简化了用户选项,并推出了VT Contributor层级,以服务多样化的用户群体。VT重申未提供检测数据的厂商无法使用新服务,强调社区贡献的重要性,继续作为全球威胁情报的透明协作中心。
完成下面两步后,将自动完成登录并继续当前操作。