Windows 11十月更新KB5127648导致部分企业WiFi认证失败,影响WPA2-Enterprise、802.1X和PEAP,表现为可启动验证但无法完成连接,多种网卡受影响,疑与NTLMv1安全策略调整有关。临时方案是将注册表BlockNtlmv1SSO键值由1改为0并重启,但会降低安全性,受组策略管理的设备需IT管理员调整。
实测 PostgreSQL 17 行级安全策略的性能开销:简单等值策略几乎无成本;调用 PL/pgSQL 等不可内联函数的策略会退化为全表扫描,耗时近 2 秒;成员子查询策略每查询约 80 毫秒。lower()、LIKE 等非 leakproof 函数会阻止索引使用,使大租户查询从 0.2 毫秒增至 45 毫秒。建议将辅助函数声明为 STABLE PARALLEL SAFE,使用生成列或 leakproof 操作符,并提前解析租户归属。
Cloudflare推出Application Profiles,通过分析HTTP请求结构与格式建立正向安全策略,仅允许符合预期的请求,缩小攻击面。系统每周自动学习路径、查询参数、请求头、Cookie及请求体等字段类型与约束,并在安全分析中标记违规请求,客户可先观察再通过安全规则拦截。该功能已向API Security客户开放,并邀请部分企业客户测试。
Kubernetes虽提升敏捷性,但并非自带安全,其动态复杂性常造成安全假象。企业普遍面临访问控制、容器镜像、集群配置、密钥管理及多租户等挑战,尤其在容器和集群层。Nutanix Kubernetes Platform(NKP)通过集中管理、默认安全策略、CIS加固、Gatekeeper准入控制及Istio加密,实现全栈防护,以应对AI时代的安全风险。
运行不可信代码需同时控制计算隔离与网络出口,仅靠微虚拟机无法防止数据外泄或攻击外部系统,网络绕过可构成沙箱逃逸。有效沙箱应提供选择性连接,如仅允许特定域名或IP,并动态调整策略。Vercel通过主机防火墙检查TLS的SNI和DNS,注入凭证而不进入沙箱,支持请求转发以执行自定义策略。安全边界应默认拒绝未匹配流量,并贯穿工作负载生命周期。
本文介绍Istio控制面中PeerAuthentication和AuthorizationPolicy两种安全策略的翻译与分发机制。PeerAuthentication管理入站连接的mTLS要求,AuthorizationPolicy编译为RBAC过滤器。CUSTOM操作通过shadow RBAC评估和metadata门控调用外部授权服务。证书由istiod CA签发,经istio-agent本地SDS服务器分发给Envoy,身份匹配依赖mTLS对端证书中的SPIFFE身份。
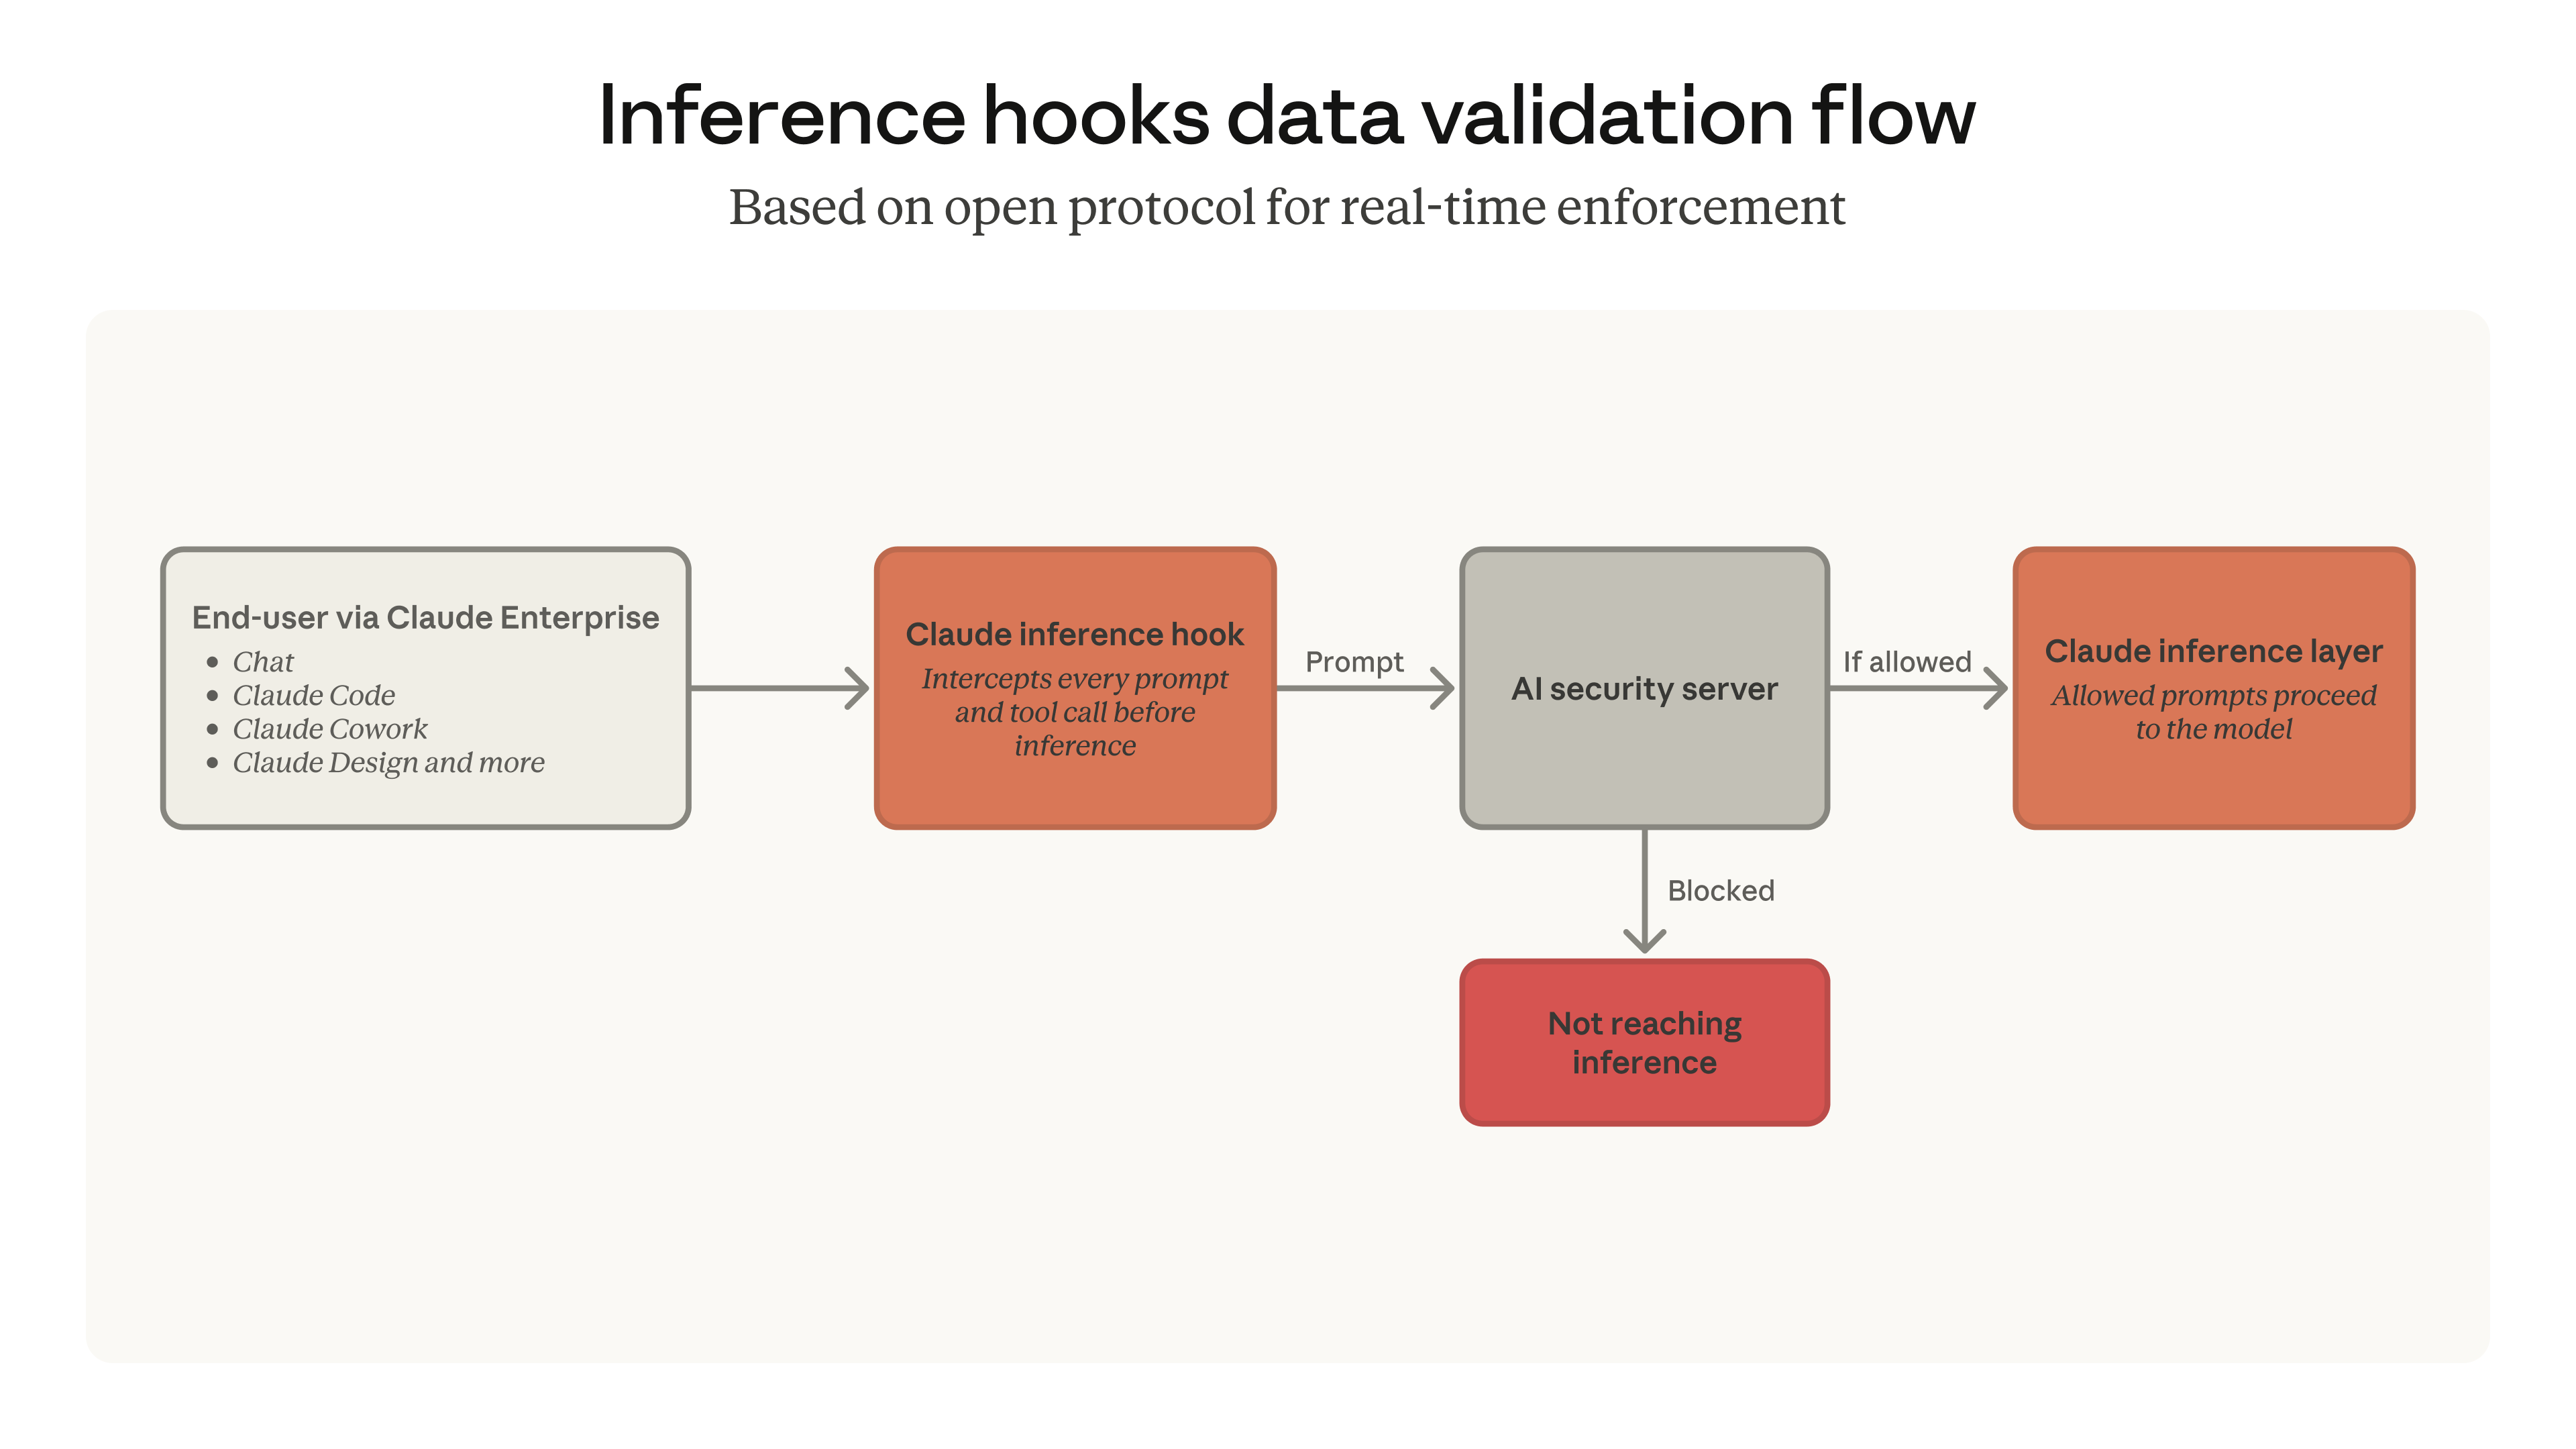
Anthropic推出Claude Enterprise的推理钩子功能,允许安全团队在提示词和工具调用响应到达Claude前实时检查并执行策略。该功能通过WebSocket连接至DLP服务器,支持允许或拒绝决策,覆盖聊天、Claude Code等所有企业界面,无需单独集成。支持影子模式、角色排除和分阶段部署,现处于测试阶段。
直播平台的数据安全包括流媒体安全、用户隐私保护和内容审核。即构(ZEGO)通过Token鉴权、AES加密和地理围栏等措施保障流媒体安全;用户数据在本地处理并加密传输;内容审核通过实时监控和弹幕审核防范违规。开发者需正确配置安全策略以确保合规。
美国商务部取消了对Claude Fable 5和Mythos 5的出口管制,但用户对Anthropic的信任下降。新政策限制了使用时间和额度,影响了用户体验。模型的安全策略过于严格,导致正常请求被误判。这一事件打破了对美国AI供应稳定性的幻想,竞争对手如中国模型趁机崛起。尽管Fable回归,用户信任难以恢复。
够用就行,反思性文档。
Cloudflare推出新功能,将威胁情报整合到WAF引擎中,允许用户根据实时数据创建主动防护规则,增强流量筛查能力。新模型消除了传统的“记录与阻止”权衡,确保在保护的同时保持可见性。用户可通过Cloudforce One订阅访问这些功能,提升安全策略的有效性。
在数字化办公时代,企业文档管理面临挑战。有效的文档安全策略应通过分类分级和密级标识实施,将文档分为五个安全等级,并制定相应保护措施,以提高效率、降低风险并确保合规。实施后,文档的安全等级与敏感程度精准匹配,形成有效的防泄密体系。
Arcjet推出了Guards,旨在增强AI代理系统的安全性。该工具在应用内部执行安全策略,防止恶意指令和数据泄露,确保开发者能够直接实施安全措施。Guards支持多代理场景,能够跨会话上下文进行分析,提升安全性和预算控制。
Kubernetes v1.36引入了基于清单的准入控制功能,解决了集群启动期间安全策略未激活的问题。通过加载存储在磁盘上的策略文件,确保关键策略始终有效,增强了安全性,保护共享集群中的基本安全策略。
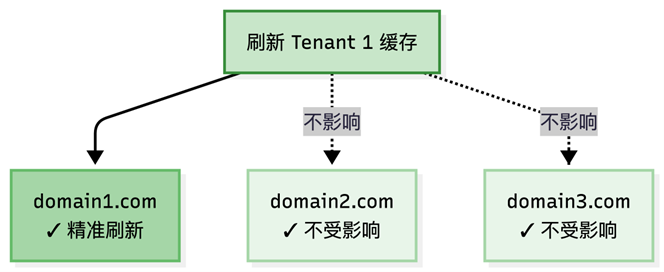
本文介绍了将Amazon CloudFront的多域名架构改造为多租户架构,以简化配置管理。多租户架构允许每个租户独立管理域名、缓存和安全策略,克服了传统多域名架构的局限性,如无法单独刷新缓存和定制安全策略。通过CloudFront SaaS Manager,用户可以实现零停机的配置迁移,提升管理效率和灵活性,适合大规模部署。
自主智能体标志着人工智能的新转折点。NVIDIA的OpenShell运行时为其提供安全沙箱环境,确保系统层面执行安全政策,防止数据泄露。同时,NemoClaw简化了个人AI助手的构建,允许用户定制安全策略。NVIDIA与多家安全合作伙伴合作,确保智能体的安全与合规性。
Elastic Security XDR取消了按端点收费,强调基于风险的安全策略。通过内核级防护和实时关联,提供全面可见性和快速响应,帮助企业有效防止高级攻击,提升安全性。
Elastic Security XDR取消了按终端计价的模式,强调基于风险构建安全策略。通过提供内核级可见性和全面的终端保护,Elastic帮助组织在攻击发生前阻止威胁。其平台集成AI,能够快速响应安全事件,减轻分析人员的工作负担,确保企业有效保护所有资产。
传统网络应用防火墙需手动调整规则以阻止恶意流量,过程缓慢且易出错。新推出的攻击签名检测可实时分析请求,提供全面可见性,减少误报。全事务检测结合请求与响应,显著提升安全性,识别潜在威胁。该框架改善了分析体验,用户可基于历史流量制定精准安全策略。
Cloudflare的可编程平台允许客户根据特定需求灵活构建安全策略,通过实时决策和自定义逻辑,提升安全事件管理的效率和响应速度。
完成下面两步后,将自动完成登录并继续当前操作。