
Claude管理代理现在可以在用户控制的沙箱中运行,并连接到私有模型上下文协议(MCP)服务器。用户可以在自己的基础设施上或通过管理提供商(如Cloudflare)运行沙箱,以确保敏感文件和服务的安全。MCP隧道允许代理安全访问内部服务,而无需暴露在公共互联网。
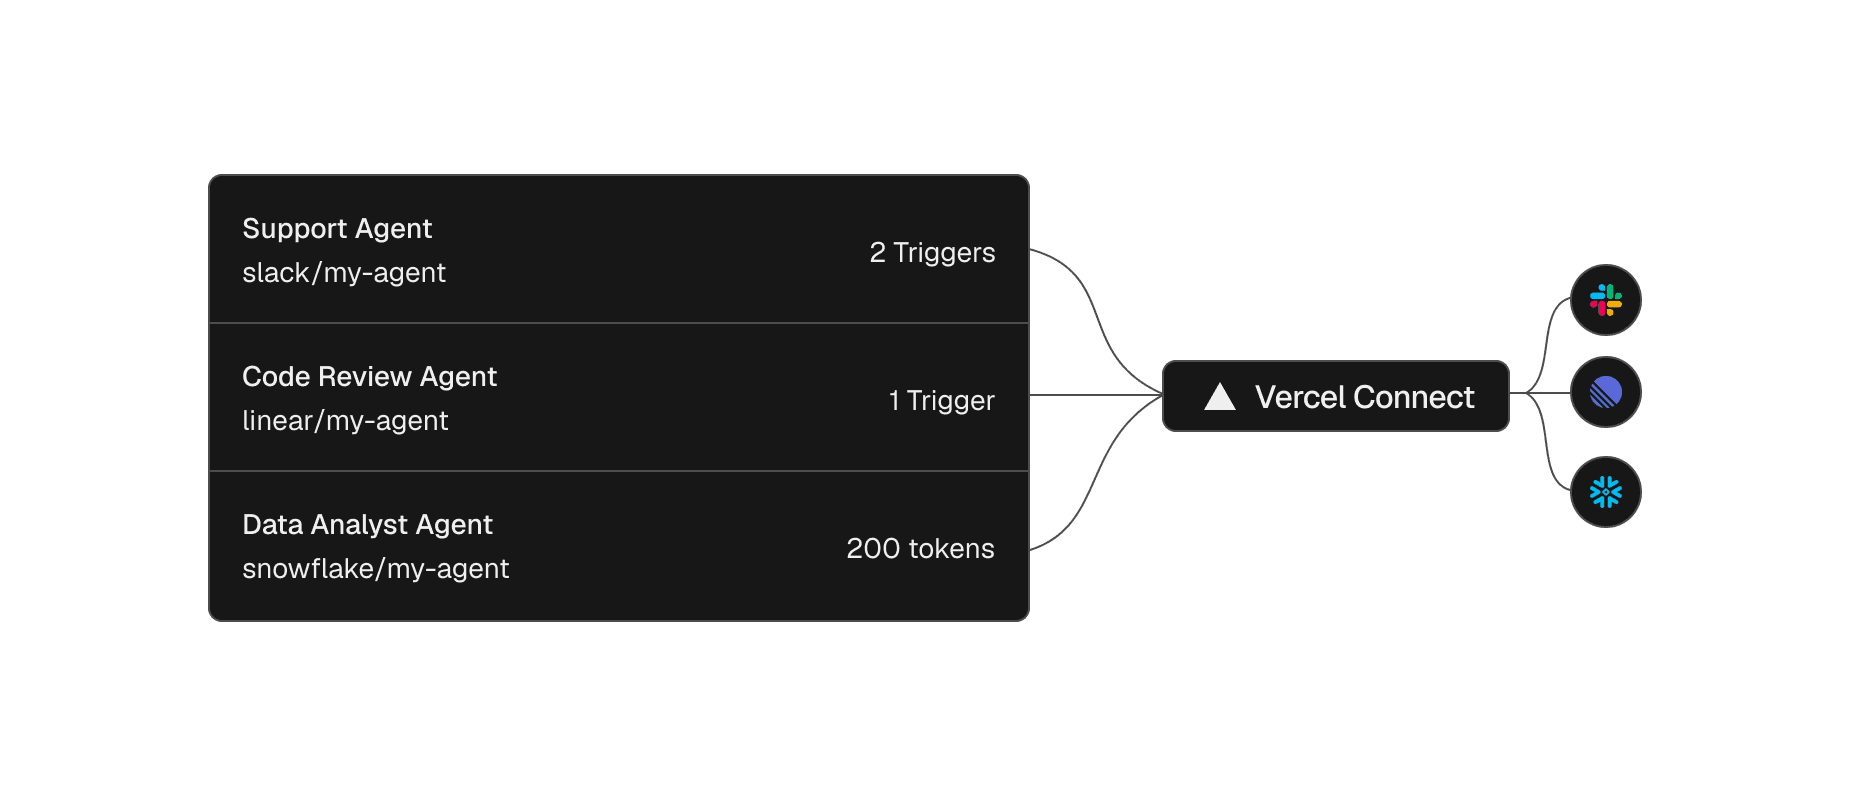
Vercel Connect 允许应用和代理安全访问外部服务(如 Slack 和 GitHub),无需存储长期密钥。通过注册连接器,应用可请求短期令牌,确保访问权限精确到任务。连接器支持不同环境,令牌可随时撤销,并支持事件触发。Vercel Connect 现已进入公共测试阶段,按令牌请求计费。
本文介绍了如何设计和构建安全、可扩展的混合云平台,连接本地Kubernetes基础设施与Google Cloud Platform。通过使用Workload Identity Federation,解决了本地应用程序安全访问云服务的问题,避免了长久密钥和手动凭证管理的风险。文章提供了实施步骤、最佳实践和示例代码,帮助平台工程师和安全架构师实现高效的混合云解决方案。
Cloudflare推出了管理OAuth功能,简化内部应用程序的代理访问。通过一键启用,代理可以轻松获取授权令牌,实现安全访问。该功能支持多种内部应用,无需代码更改,提升了安全性和可追溯性。Cloudflare还计划在多个账户间共享身份提供者,以简化管理。
Cloudflare Mesh 是一种新型私有网络解决方案,旨在为自动化代理提供安全访问。它简化了网络连接,允许用户、节点和代理通过私有 IP 进行双向通信,并集成了 Cloudflare One 平台的安全控制,支持快速设置和扩展。通过 Mesh,代理可以安全地访问私有资源,克服了传统 VPN 和 SSH 隧道的局限性。
本文介绍了如何在具有公网 IP 的服务器和内网路由器上部署 frp 内网穿透服务,包括生成证书、配置 frps 和 frpc 服务、设置 Nginx 反向代理及 DNS 解析,以实现对内网服务的安全访问。
本周,许多人购买Mac mini以运行开源AI助手Moltbot。Moltworker在Cloudflare上高效、安全地运行Moltbot,支持多种API和工具。Cloudflare的Sandbox SDK和Browser Rendering简化了开发,提供持久存储和安全访问,用户可轻松构建和管理AI应用。
OAuth 2.0是一种授权框架,允许第三方应用安全访问用户数据而无需共享密码。它通过临时访问令牌提高安全性和隐私。freeCodeCamp.org提供了一个涵盖角色、项目设置和调试等主题的OAuth 2.0课程。
本文介绍了如何为Emby添加自定义SSL证书以确保安全访问。通过OpenSSL生成PKCS#12文件,步骤包括创建私钥和公钥,打包为emby.p12文件,并在Emby服务器设置中配置证书路径和密码。完成后可通过HTTPS安全访问Emby。
Grafana Cloud与Tailscale的集成通过Private Data Source Connect实现了安全的数据源访问,简化了设置并降低了运营负担,确保数据加密,适合分布式团队和远程工作。
内网穿透技术可实现外部安全访问内部设备,提升工作效率。本文介绍四款开源内网穿透工具:frp、NSmartProxy、linker和FastTunnel,支持多种协议,适合远程办公和团队协作。
MPC(模型上下文协议)是Anthropic于2024年提出的开放协议,旨在标准化应用程序与大语言模型(LLM)之间的上下文交互。它采用客户端-服务器架构,简化了AI应用功能的开发,并支持本地和远程服务的连接,使用JSON-RPC 2.0进行消息传输,确保安全的本地文件和数据库访问。
本文介绍了如何设置AWS IAM身份中心,以实现安全的控制台访问,无需创建IAM用户或使用根账户。步骤包括启用身份中心、创建管理员用户、设置权限、分配用户及通过访问门户登录。建议启用多因素认证和CloudTrail以增强安全性,适用于个人、测试和生产AWS账户。
模型上下文协议(MCP)是由Anthropic开发的开放标准,旨在实现AI模型与外部数据源的无缝集成。MCP服务器作为桥梁,提供安全的标准化访问,支持与数据库和API的集成,增强AI应用能力。
Appwrite Sites 提供全栈环境,简化前后端管理,支持多种框架和 SSR。与 Netlify 相比,Appwrite Sites 更适合需要复杂逻辑和安全访问的应用。
我为Home Assistant更换了Cloudflare Tunnel,取代了之前通过子域和Let's Encrypt获取SSL证书的方式。Cloudflare Tunnel简化了配置,无需在路由器上开放端口,提供了更安全的连接。最终,我移除了Let's Encrypt插件,确保通过Cloudflare Tunnel安全访问HA界面。
今天是Linux挑战的第21天,主题是用户和组管理。多用户系统需要安全访问,用户管理有助于控制和保护系统。文章介绍了添加、修改、锁定和删除用户的基本命令及组管理操作,强调了用户管理在Linux系统中的重要性。
本文介绍了如何在Azure中配置虚拟网络以安全访问工作负载,包括创建虚拟网络和子网、配置VNet对等连接。首先在Azure门户中创建app-vnet和hub-vnet,并设置IP地址和子网。接着,建立两个虚拟网络的对等关系,确保连接状态为“已连接”。
本文介绍了如何通过Azure虚拟网络配置安全访问工作负载,主要步骤包括创建和配置路由表、将其链接到子网,以及设置出站流量通过Azure防火墙,以确保网络流量的集中控制和安全性。
本文介绍了如何通过Azure虚拟网络配置安全访问工作负载,包括创建虚拟网络和子网、设置前后端子网、配置应用安全组(ASG)和网络安全组(NSG),确保前后端之间的安全通信,从而实现受控的网络流量管理。
完成下面两步后,将自动完成登录并继续当前操作。