文章讲述Node.js项目迁移到Azure容器构建后报“vite: not found”。根因是package-lock.json中528个依赖的resolved字段指向仅开发环境可访问的内部代理主机,npm ci下载失败却未使构建中断。修复方法是仅重写这些公共包URL前缀为npm官方源,保留版本与完整性值,并在每次独立安装后检查Vite可执行文件,分阶段构建验证。
文章介绍五个可本地部署的Docker工具,用于替代将敏感数据粘贴到陌生网站:IT-Tools集成JSON、JWT、Base64等日常小工具;CyberChef通过可保存的“配方”链式解码转换数据;ConvertX借助FFmpeg、LibreOffice等转换千余种文件格式;Hoppscotch CE在本地管理API请求与集合;Kroki将文本渲染为图表。建议按需逐步部署,用Compose统一管理,固定镜像版本,并保持服务不暴露公网。
容器安全存在两难:完整镜像攻击面大,distroless精简镜像常丢失包元数据,导致扫描器漏报、合规风险高。文章提出自下而上的构建方法:用Chisel将可信Linux包切分为所需片段并保留元数据,用Rockcraft以声明式YAML构建OCI镜像,运行时用Pebble作为PID 1回收僵尸进程,从而兼顾最小化、可审计与运行稳定。
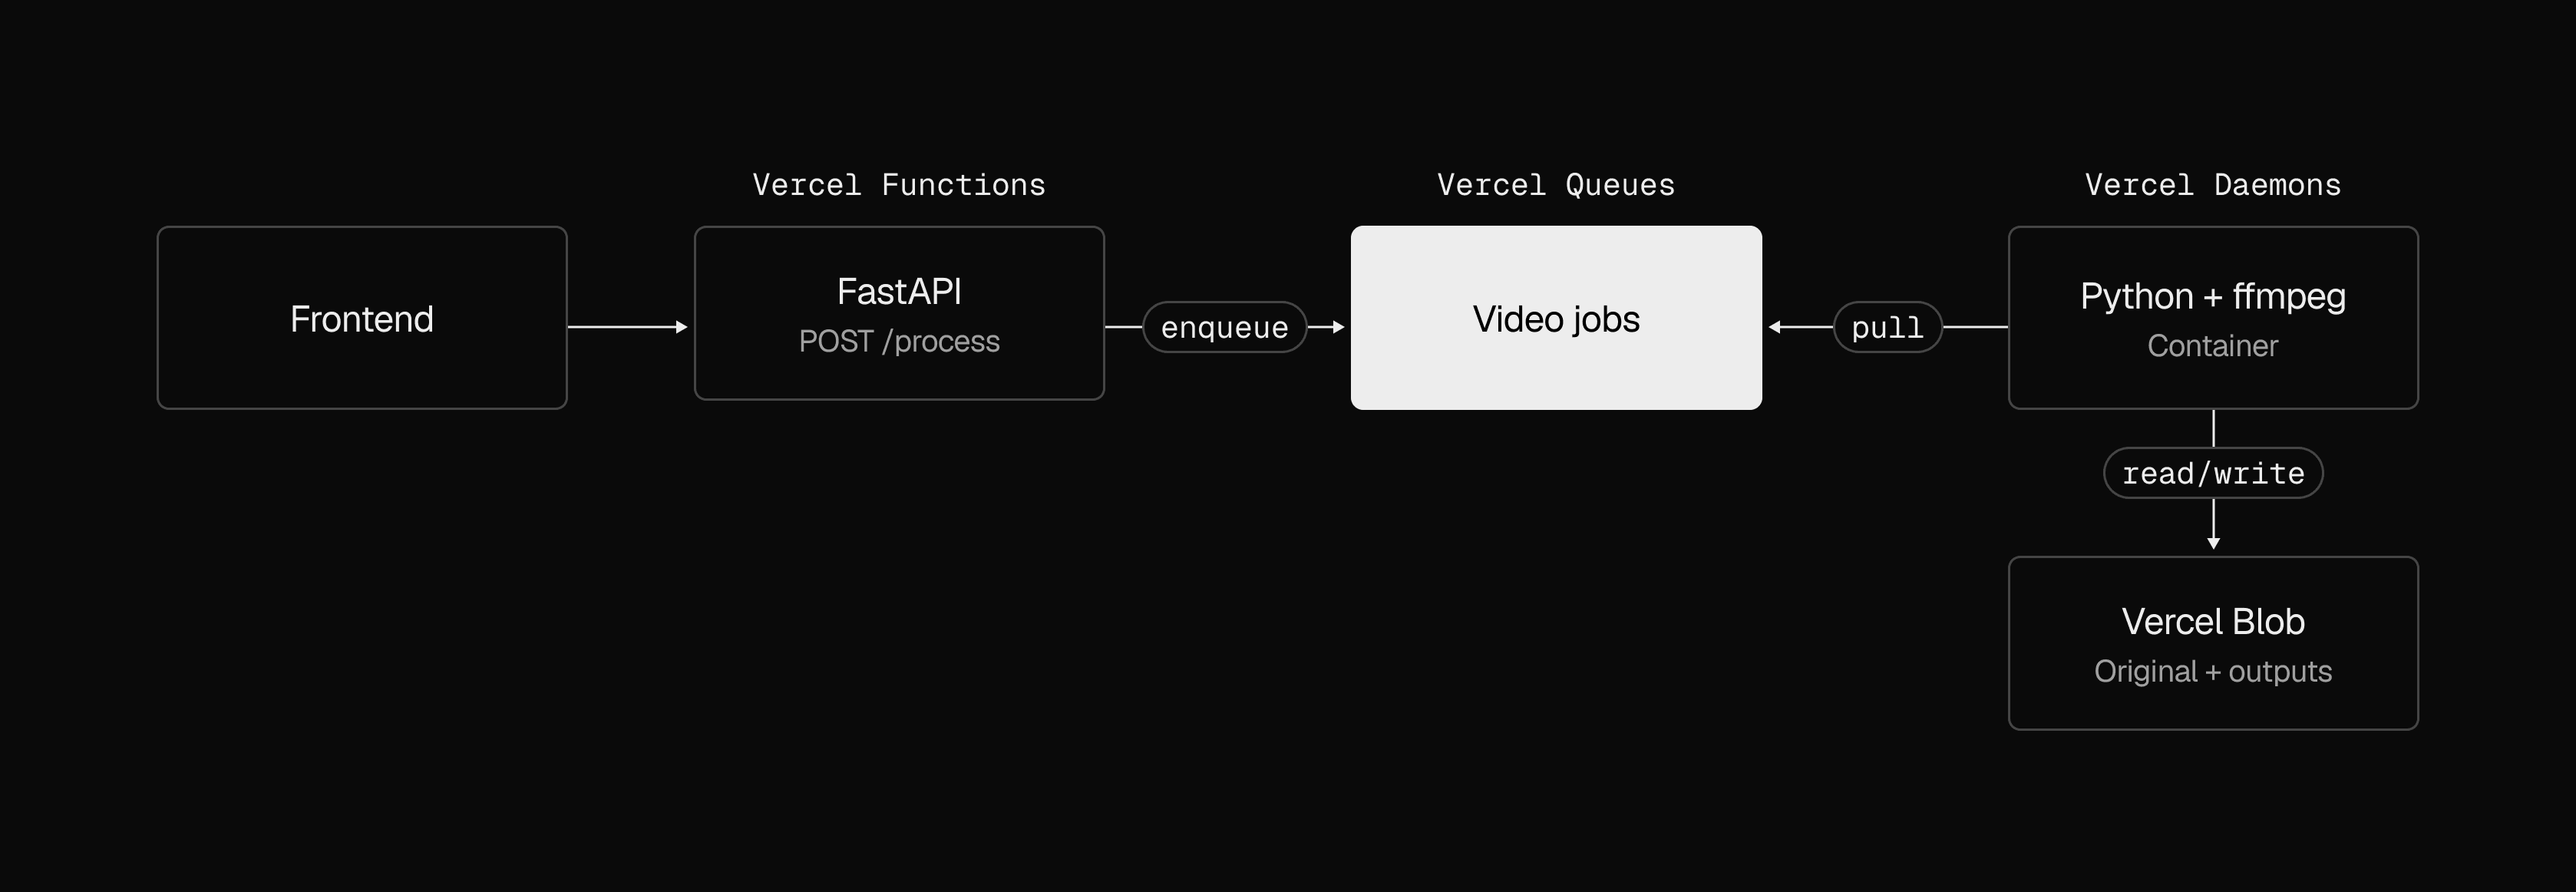
Vercel在旧金山Ship大会上宣布扩展后端能力:Python正式可用,支持FastAPI、Flask、Django等框架,已有15万团队使用;容器支持进入公开测试,可用任意语言部署,按活跃CPU计费;并推出Vercel Daemons公开测试,用于持续运行的后台工作进程,支持从队列拉取任务。
亚马逊ECS内置自动故障恢复机制:检测并修复GPU故障和实例失联,跨可用区均衡任务,容器崩溃时就地重启,日志默认非阻塞以避免拖垮应用。ECS负责常规恢复,同时保留用户控制权,并集成FIS用于故障测试。
2026年第三季度,作者推进Boost.PolyCollection新增无序多态容器,采用hub段实现迭代器和引用稳定性,插入性能相当或更快,但遍历较慢,将随Boost 1.93发布。同时维护Boost.Container、Boost.MultiIndex,并参与Papergate提示词开发及Boost社区支持。
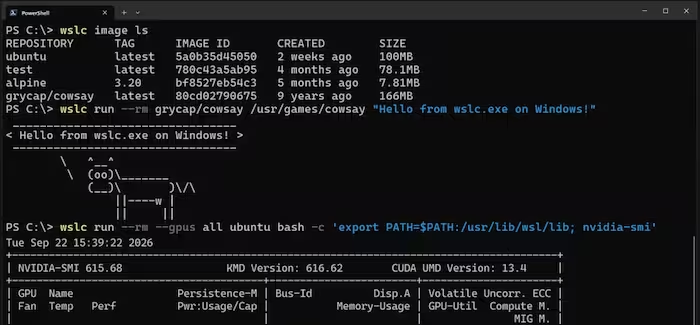
微软正式发布WSL容器,使Windows原生支持Linux容器,无需Docker Desktop。命令基本将docker替换为wslc,如wslc run、wslc build,默认从Docker Hub拉取镜像。提供CLI和API,支持在Windows应用中编程运行容器。目前暂不支持compose,未来将添加wslc compose,可直接替代docker compose。
微软于9月29日发布WSL Containers正式版,开发者可通过wslc.exe直接构建和运行Linux容器,并接入VS Code、Intune与Defender治理。Compose支持仍在路线图中,网络与文件性能有待优化。建议先以无状态嵌入服务试点,固定镜像摘要,验证健康检查、日志、网络与回滚,再考虑团队迁移。
Vercel 推出新 GitHub Action,通过 OIDC 认证将容器镜像推送到 Vercel 容器注册表,无需存储长期凭证。工作流用 OIDC 令牌换取短期 Vercel 令牌登录,任务结束自动注销并撤销。需配置 OIDC 策略、团队 ID 等变量并授予 id-token 写入权限,随后即可构建推送镜像,也可用作 Vercel 沙箱自定义镜像。
AWS发布AgentCore Runtime V2,以快照恢复替代容器冷启动:先初始化再保存快照,按需加载内存并回收冷内存。官方测试显示,200MB至2GB镜像的P75冷启动约2秒,旧版则从5.4秒增至近30秒。开发者应分开测量平台启动、模型推理与工具执行,并通过A/B测试记录P50、P75、P95及失败率,避免将总首响都归为冷启动。
Buildpacks 通过共享构建路径替代各仓库自行维护 Dockerfile,让平台团队集中管控基础镜像、构建包和运行时,统一实施容器安全策略。它可自动生成 SBOM、提供安全默认配置,并借助 rebasing 和 kpack 加速补丁传播,减少镜像漂移,使漏洞修复更一致、可维护。
Kubernetes v1.37 引入两项存储安全 Alpha 特性:卷挂载可设置 noexec、nosuid、nodev,防止在可写卷中执行任意二进制文件;emptyDir 支持 mode(如 01777 粘滞位限制跨容器删除文件,或 0750 限制访问)。需启用相应特性门控。
容器查询浏览器支持率已达94%,但仅41.4%开发者实际使用,且常被误用为媒体查询。媒体查询面向视口,适合页面级宏观布局;容器查询面向组件容器,适合卡片、表单等微观布局。它支持cqi等单位实现组件内流式排版,还能检测Flex换行,但需额外包裹元素、查询块尺寸可能塌陷、不支持自定义属性。组件多语境复用时用容器查询,页面级布局仍用媒体查询。
DeepSeek Harness 因安全限制禁止监听 0.0.0.0,在容器中运行需变通。作者通过 Dockerfile 安装 socat,将容器 8080 端口转发至内部 127.0.0.1:3080,再用 compose 映射到宿主机 127.0.0.1:3080,仅本机可访问。挂载配置与工作目录后执行 docker compose up,打开日志中带 token 的链接即可使用 Web UI。
本文介绍Phorge现代化改造中六个Gorge服务与Phorge整体联调的方法。文章强调容器状态、健康探针和配置就绪均不能证明业务已生效,需分五阶段验证:运行、可达、就绪、被选中和业务生效。针对高亮、文件存储、邮件、搜索、通知和Webhook各自不同的接入机制,需分别检查引擎选择、优先级、后端配置和队列消费等细节,最终以真实业务结果为准。
Docker采用客户端-服务器架构,守护进程以root运行,存在权限提升风险。用户常加入docker组以便使用,但这使非root用户可能获取root权限。文章建议采用rootless模式或使用Podman等替代方案,并讨论了Podman的兼容性问题及解决方案。
Tanzu Spring提供支持服务,通过单一订阅即可获取OpenJDK™、Spring和Apache Tomcat®的二进制文件及技术支持。
亚马逊推出ECS Express Mode,简化容器部署:只需提供容器镜像和IAM角色,即可获得带负载均衡、TLS、自动扩展和金丝雀部署的生产服务。它支持标准ECS任务定义,便于扩展,资源在用户账户内可完全控制,且不覆盖用户修改,删除时自动清理,减少运维负担。
Kubernetes平台团队正面临支持AI工作负载的挑战。文章指出,虽然66%的组织用Kubernetes运行生成式AI推理,但仅7%每日部署模型,且35%平台团队未编排AI工作负载。为让平台AI就绪,需扩展资源模型(如动态资源分配)、将CI/CD延伸至模型生命周期、观察工作负载而非仅集群、为开发者提供标准化路径,使AI成为常规生产工作负载。
Kern是一个极简容器运行时,仅1.52MB二进制,无守护进程,启动容器仅需3.5毫秒。它直接调用Linux内核功能,支持OCI标准、Docker Compose及资源管理,适合AI Agent、CI任务等轻量场景。相比Docker的数百MB和守护进程开销,Kern追求极简高效,但安全边界依赖内核,不适用于多租户敌对代码。
完成下面两步后,将自动完成登录并继续当前操作。