Cloudflare推出后量子地理限制密钥管理器(PQ GeoKey Manager)封闭测试,确保客户解密密钥仅在指定地理区域可用。该系统采用ML-KEM-768与X25519混合加密,通过区域根密钥和应用专用密钥对实现密钥封装,防止“先存储、后解密”攻击。密钥仅在授权边缘服务器内存中加载,请求失败时默认拒绝,保障数据主权合规。正式版计划2027年第一季度发布。
Anthropic披露,Claude在不到半小时内查明了NIST五条标准椭圆曲线的种子生成方式。此前有猜测认为种子源于“加薪”口令,但Claude推断种子来自90年代的lrand48伪随机数生成器,并用LLL算法恢复其状态,锁定了Unix时间戳初始化时刻,例如P-256对应1997年8月16日。结果经悬赏发起人复核,表明这些曲线不存在潜在安全漏洞,但部分历史细节仍未得到解释。
后量子迁移共识截止2029年,仅剩三年。对称密码基本不变,256位密钥即可,Grover算法不构成威胁。非对称算法须全面更换:密钥交换用X25519+ML-KEM-768,签名用ML-DSA-44,加密用HPKE或age。密钥交换最紧迫,因“先存储后解密”攻击。TLS库推荐rustls、Go crypto/tls等,避免OpenSSL;备份用restic。建议用内存安全语言并让LLM审查代码。
Cloudflare Workers 的 Web Crypto 现已支持后量子算法,包括用于密钥封装的 ML-KEM-768/1024 和用于签名的 ML-DSA-44/65/87,并提供 encapsulateBits、getPublicKey 等辅助 API 及 JWK 导入导出。该功能需启用 webcrypto_modern_algorithms 兼容标志,基于 BoringSSL 实现,开发者无需打包额外密码库即可试验后量子协议。
本文介绍了密码学的基本概念与应用,包括古典密码、现代密码、加密与解密、密钥和哈希函数。讨论了对称加密与非对称加密的区别,以及数字证书和数字签名在信息安全中的重要性。
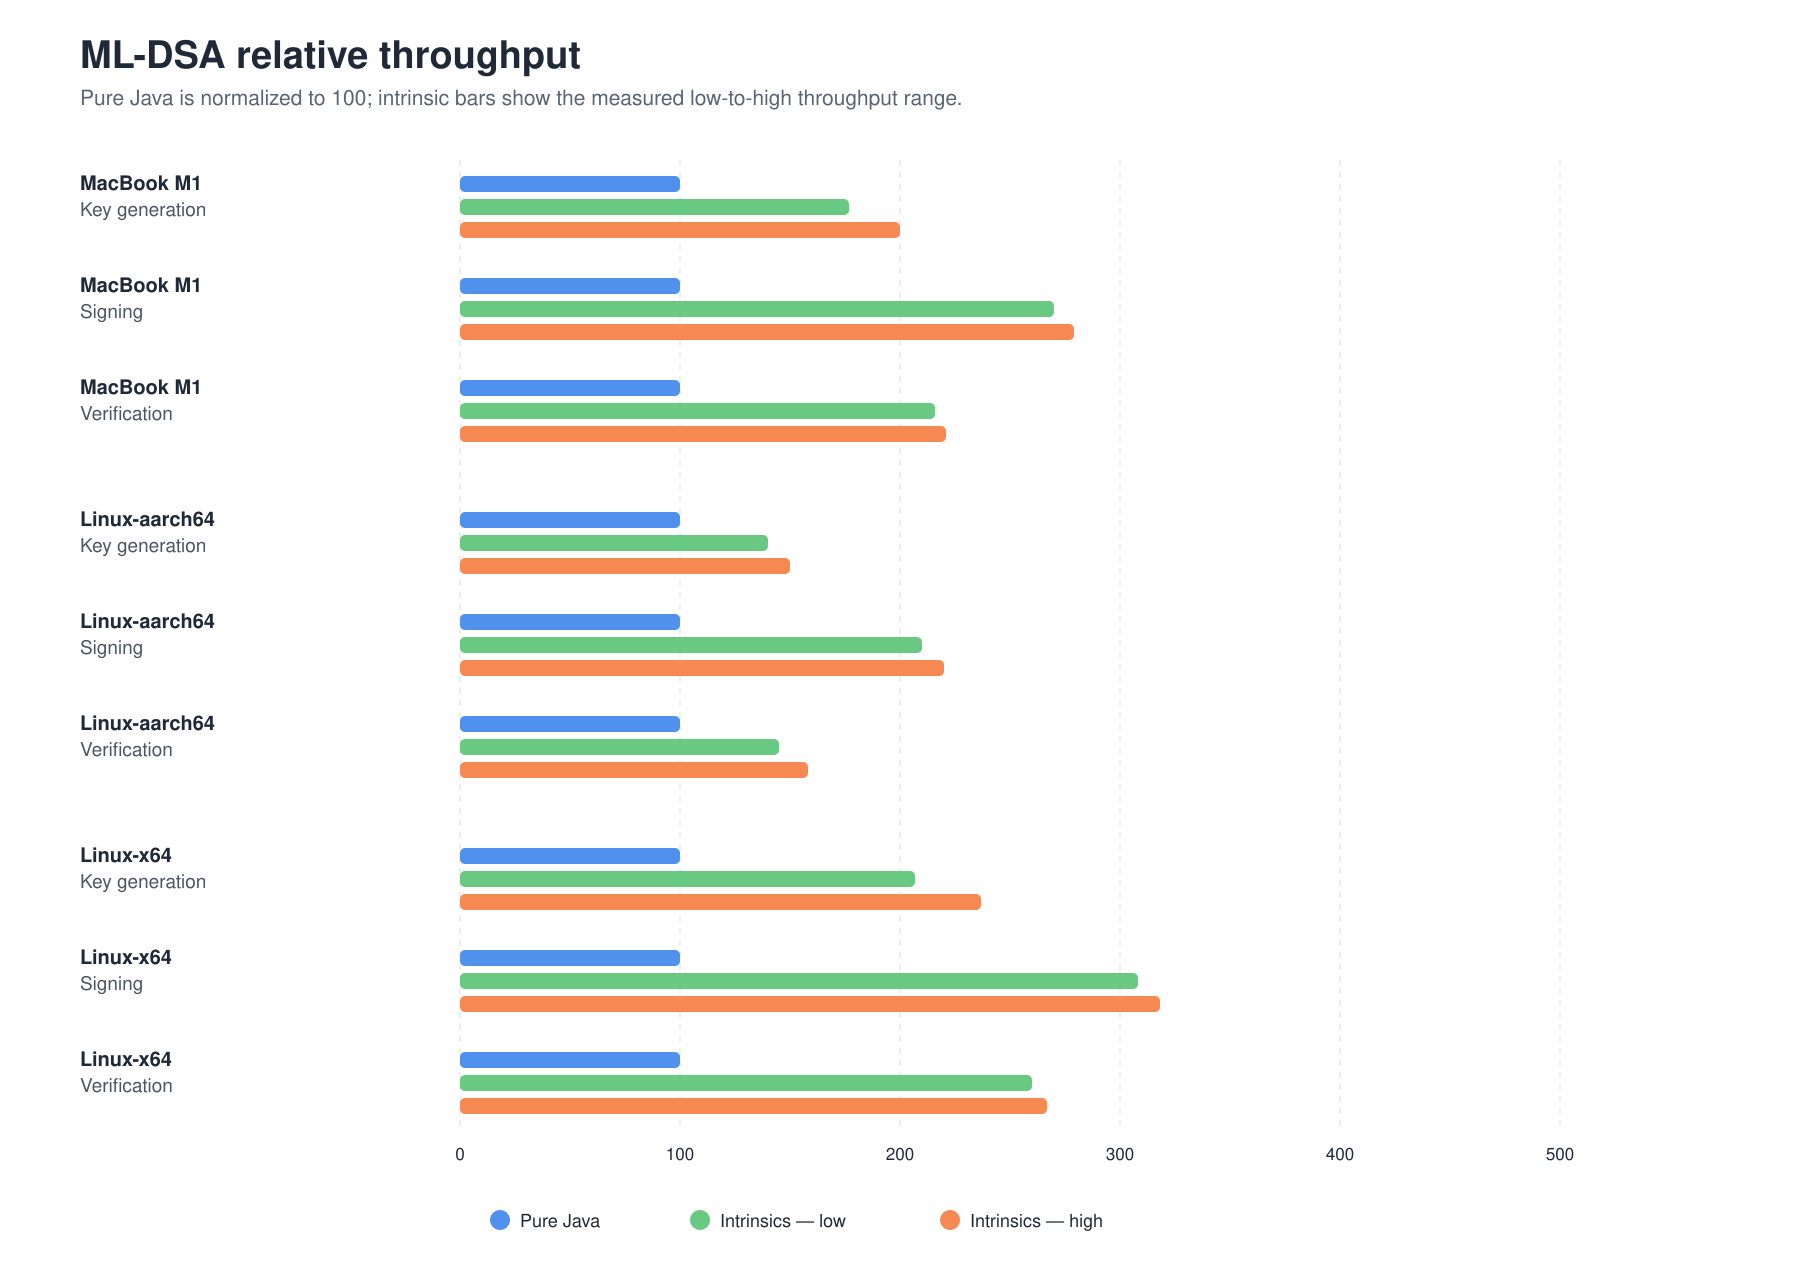
JDK 以纯 Java 实现支持后量子密码算法 ML-KEM、ML-DSA 和 HSS/LMS,保证可移植性。HotSpot 通过 @IntrinsicCandidate 注解将热点方法替换为利用 CPU 特性的平台专用机器码,Java 实现作为后备。ML-KEM 的 NTT、多项式乘法等操作适合内联优化,ML-DSA 需专用实现。基准测试显示内联可显著提升吞吐量,ML-KEM 最高提速 3.18 倍。
Tide基金会提出“新兴权威”模型,利用密码学分散权限,避免集中存储密钥和凭证,降低黑客入侵风险。其产品TideCloak集成身份管理,Raziel工具辅助AI代理部署,旨在让开发者安全使用AI,减少信任风险,并获得保险支持,可能改变安全与委托成本。
《Rust七十二变》以Rust语言为工具,分上中下三卷共72篇,由浅入深讲解计算机底层原理。上卷涵盖数据编码,中卷涉及运算算法与AI,下卷探讨密码学与安全。每章配有可运行代码,强调原理、实践与实战项目,适合开发者系统学习。
Oracle正推进Java生态系统的后量子密码学(PQC)战略,计划将标准化PQC算法及支持PQC的TLS引入当前长期支持(LTS)版本,以降低开发者和企业的采用门槛,减少迁移摩擦。
前Go密码学负责人Filippo Valsorda提出在Go标准库新增crypto/passkey包,以无状态、无回调、无接口的极简设计简化中小型网站Passkey接入。该提案引入passkey-record规范,将凭据存储为不透明字符串,仅按用户ID索引,并摒弃回调机制、强制单一Origin配置,以降低安全风险。目前提案仍在评审中,但已释放简化Passkey接入的信号。
本文为第六届极客少年挑战赛中学组初赛题解,涵盖CRYPTO、MISC、REVERSE、WEB四类题目。CRYPTO部分包括签到、凯撒变体及椭圆曲线离散对数求解;MISC涉及LSB隐写、UDP流量重组和ZIP修复爆破;REVERSE分析Base64变形和逆向校验逻辑;WEB利用SQL注入和命令注入绕过黑名单获取flag。
Filippo Valsorda提出Passkey凭证存储新规范,借鉴密码哈希字符串格式,将凭证压缩为不透明字符串,并起草crypto/passkey Go API草案,可能进入Go 1.28。该方案统一存储格式,简化服务端实现,并指出无需跨账号检查Credential ID唯一性,避免索引碰撞攻击。
WireGuard的设计哲学是用更少代码、固定密码学原语和接近普通网卡的管理面,替代IPsec和OpenVPN。其核心公理包括:公钥绑定IP的cryptokey routing、管理面无状态外观、密钥分发带外进行、密码学固定不协商。它明确不覆盖L2扩展、算法协商和PKI,目标是提供认证加密的L3管道,并保持可审计性。
WireGuard 通过打破传统分层,用固定密码学原语和 cryptokey routing 表实现简洁高效的内核 VPN。本系列五篇文章涵盖设计哲学、Noise IKpsk2 协议、内核代码路径、运维实践及深度争论,探讨其相对 IPSec 的边界、1.5 RTT 握手、多核处理、配置易错点及后量子安全挑战,适合网络工程师、内核开发者及架构师阅读。
量子计算进展迅速,Google的Shor算法优化被法国专家破解,显示出对密码学的威胁加剧。研究表明,破解比特币密码可能只需一万个量子比特,预计2032年前出现可破解密码的量子计算机概率为50%。各大机构开始准备密码迁移,2029年成为关键时间节点。同时,中性原子技术逐渐受到重视,可能加速量子计算的发展。
本文介绍了Python中的随机数生成模块,包括random和secrets。random用于生成伪随机数,适合日常使用;secrets用于生成密码学安全的随机数,适合安全场景。文章讲解了常用函数如randint、randrange、choice和choices的用法,以及如何设置随机种子以实现可复现性。总结指出,普通场景使用random,安全场景应使用secrets。
有限域(GF)是只含有限个元素的集合,广泛应用于密码学和纠错编码。文章介绍了有限域的基本概念、构造方法及其在AES和Reed-Solomon编码中的应用。AES使用GF(2^8)进行加密,而Reed-Solomon用于数据纠错。通过具体的C实现,展示了有限域运算的工程实践和性能分析,强调了在不同应用中选择合适的有限域的重要性。
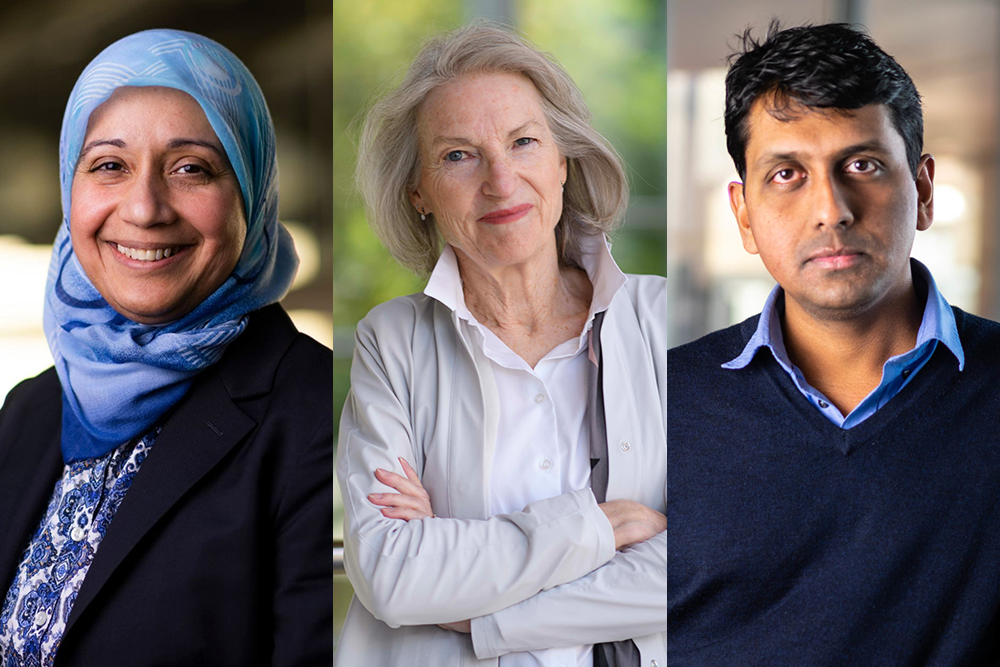
阿弗林·西迪基、凯瑟琳·塞伦和维诺德·维库坦纳坦被授予2026年古根海姆奖学金,获得独立研究资助。西迪基专注于技术系统建模与气候变化适应,塞伦研究美国资本主义,维库坦纳坦致力于密码学基础研究。古根海姆基金会自1925年成立以来,已资助超过19,000名学者。
本文讨论了密码学的工程应用,重点包括后量子迁移、全同态计算、现代认证协议和国密算法,强调系统设计、性能代价与部署约束,旨在提升数据隐私与安全性。
Meta正在进行后量子密码学(PQC)迁移,以应对量子计算带来的安全威胁。文章提出了PQC迁移级别,帮助组织管理复杂性。Meta的目标是确保有效性、及时性、性能和成本效益,并通过建立密码学清单、优先级划分和实施PQC组件,为行业提供实用指导,促进向后量子安全的过渡。
完成下面两步后,将自动完成登录并继续当前操作。