1Password推出“1Password for Agents”功能,允许AI代理登录用户账户而无需查看或接触密码。代理通过唯一数字密钥向1Password验证身份,用户在自己设备上收到通知,了解所需账户及原因,批准后由1Password自动填写登录信息,类似双重验证。该功能支持Meta Muse、ChatGPT Work、Claude Duet等多种AI代理,更多合作伙伴正在接入。
日本软件销售商Sourcenext遭黑客攻击,攻击者于10月9日至13日滥用会员信息查询API批量获取数据,约2251万条记录可能外泄,涉及邮箱、密码、姓名、地址、电话、出生日期、公司及职位等信息。公司已重置所有用户密码并向日本个人信息保护委员会披露。由于通知未说明密码是否经过哈希加盐处理,文章怀疑其可能明文存储密码。建议曾注册用户立即更换密码,尤其是曾在其他网站复用过的密码。
卡巴斯基的研究显示,绝大多数密码非常脆弱,近一半的密码在一分钟内可被破解。分析了2.31亿个泄露密码,发现60%的密码在一小时内被破解。密码的长度和组合方式直接影响安全性,常见的弱密码包括“1234”和年份组合。建议使用密码管理器和二次验证来增强安全性。
文章讨论了针对密码泄露和Cookie劫持的防范措施,强调了加强密码安全、使用双重认证和定期更新密码的重要性,同时建议用户注意浏览器安全设置以防止Cookie被盗用。
研究表明,人工智能生成的密码存在安全隐患。Claude AI生成的密码重复18次,GPT-5.2的可预测性高达99.7%。即使调整提示词和设置也无法解决这些结构性缺陷,可能导致多个账号使用相同密码,从而增加安全风险。
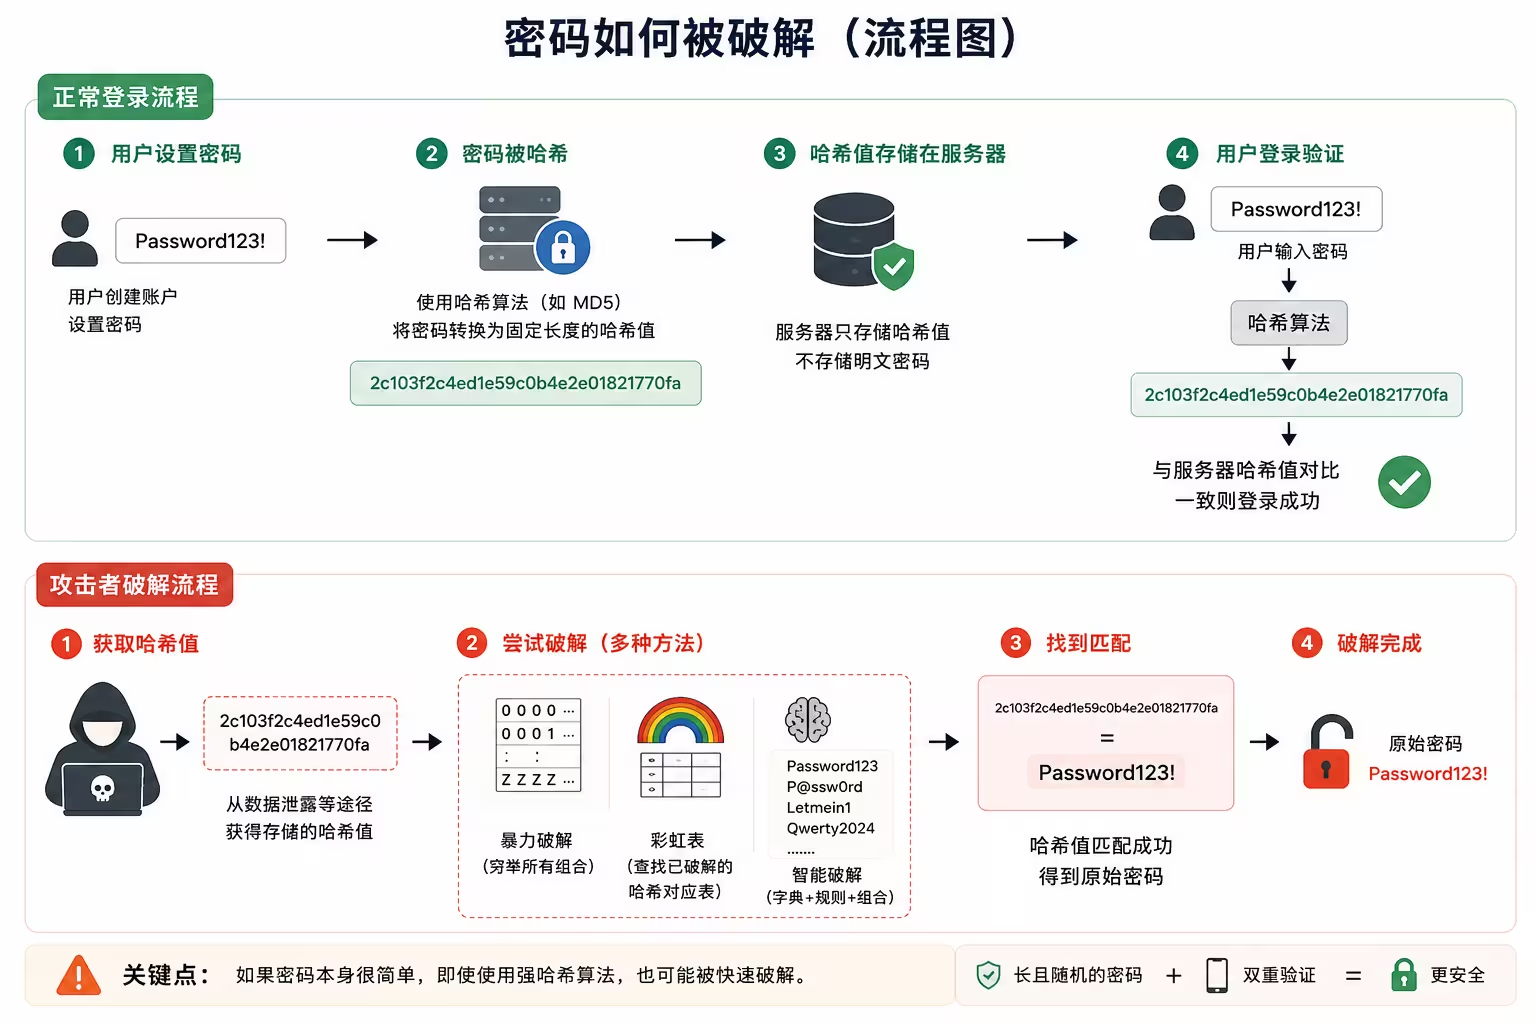
密码安全存储应使用随机盐值和抗硬件加速的算法。传统哈希方法易受彩虹表和批量破解攻击,盐值可以消除哈希的确定性,增加破解成本。推荐使用资源消耗型算法Argon2以提升安全性。
WordPress 6.8 版本将用户密码哈希算法从 phpass 更改为 bcrypt,提升了密码安全性。同时,应用密码和密钥采用 BLAKE2b 算法,自动调整,无需用户干预。新函数 wp_hash_password() 和 wp_check_password() 支持 bcrypt,确保现有密码有效。开发者需更新相关代码以适应新算法。
谷歌Chrome推出新功能,自动检测并修改泄露密码为高强度密码,用户需确认。此举旨在提升安全性与可用性,简化用户修改密码的过程。网站需配合新措施以实现自动化。
编写脚本时常见错误包括硬编码值、缺乏输入验证、无错误处理、未清理临时文件、未检查命令返回码、命名不规范、无限循环、缺乏文档、明文存储密码和未测试即部署。应通过使用变量、验证输入、处理异常、清理文件、检查返回码、使用描述性命名、设定循环条件、添加注释、使用安全存储密码,并在沙箱环境中测试来避免这些问题。
在开发Perl脚本连接SMTP服务器时,安全处理密码非常重要。使用Data::Encrypted模块时,可能会出现“坏密钥文件格式”的错误。解决方法包括正确安装模块、创建合适的密钥文件、提示用户输入密码并安全存储。同时,确保文件权限正确,并考虑使用环境变量或配置文件来增强安全性。
本文介绍了Flask-Login在班级管理系统中的应用,涵盖用户认证、会话管理和安全性。Flask-Login简化了登录流程,支持会话管理和访问控制,并与bcrypt和SQLAlchemy集成以确保密码安全。文章还展示了用户模型的创建、登录登出路由及前端React的集成,确保用户只能访问受保护的路由。
我开发了一个复制粘贴管理器,旨在提高工作效率和准确性。该工具节省时间、减少错误、保持一致性、便于组织,并提升生产力。它无需数据库,确保密码安全,是信息管理的有效工具。
网络犯罪分子针对电商进行攻击,利用弱密码、过时软件和钓鱼攻击等手段。为保护商店,应加强密码安全、更新软件并监控可疑活动,保持警惕以避免受害。
安天CERT报告分析了HailBot和RapperBot两个僵尸网络及其与Mirai源代码的关系。HailBot有三个变种,利用不同漏洞传播,采用ChaCha20解密算法,支持多种DDoS攻击指令。报告强调密码安全,建议用户更改默认密码以防攻击。
在数字时代,密码安全至关重要。通过正则表达式进行密码验证,可以确保密码的复杂性。基本验证要求至少8个字符,中级验证要求包含一个字母和一个数字,高级验证则要求包含大写字母、小写字母、数字和特殊字符。使用C#实现这些验证可以提高安全性,降低弱密码风险。
密码安全在2024年依然重要,尽管身份验证方法有所改进,密码仍是主要认证方式。zxcvbn库通过模式匹配和字典检查评估密码强度,并提供反馈。创建强密码的最佳实践包括使用较长密码、避免常见模式和不重复使用密码。密码安全应结合多因素认证和安全存储,以提升整体安全性。
BRImo应用程序是BRI银行客户的热门选择,但账户可能因密码错误或可疑活动被封锁。解锁方法包括联系BRI客服、通过应用程序重置密码、访问BRI分行或通过官方网站求助。为避免未来封锁,建议使用易记且安全的密码,定期更新个人信息,并启用生物识别功能。
我推出了一个名为pwplz的免费开源工具,旨在简化密码安全。该工具基于Python和FastAPI,提供强大且独特的密码生成,帮助用户避免使用弱密码。欢迎社区反馈和贡献。
客户端密码加密的必要性存在争议。一些人认为只需在服务端加密,而另一些人主张在客户端加密以减轻服务器压力。客户端加密的主要目的是防止明文密码被滥用,并使用慢哈希函数(如PBKDF2、BCrypt和Argon2)增加破解难度。用户注册时,客户端对密码进行加密后再发送给服务端,以确保安全性。
Hash-Hammer是一个多线程哈希破解工具,专为教育和安全测试设计。它支持MD5哈希,通过暴力破解和字典攻击评估密码安全性,并提供实时统计以优化CPU使用。使用时需遵循法律,强调密码安全的重要性。
完成下面两步后,将自动完成登录并继续当前操作。