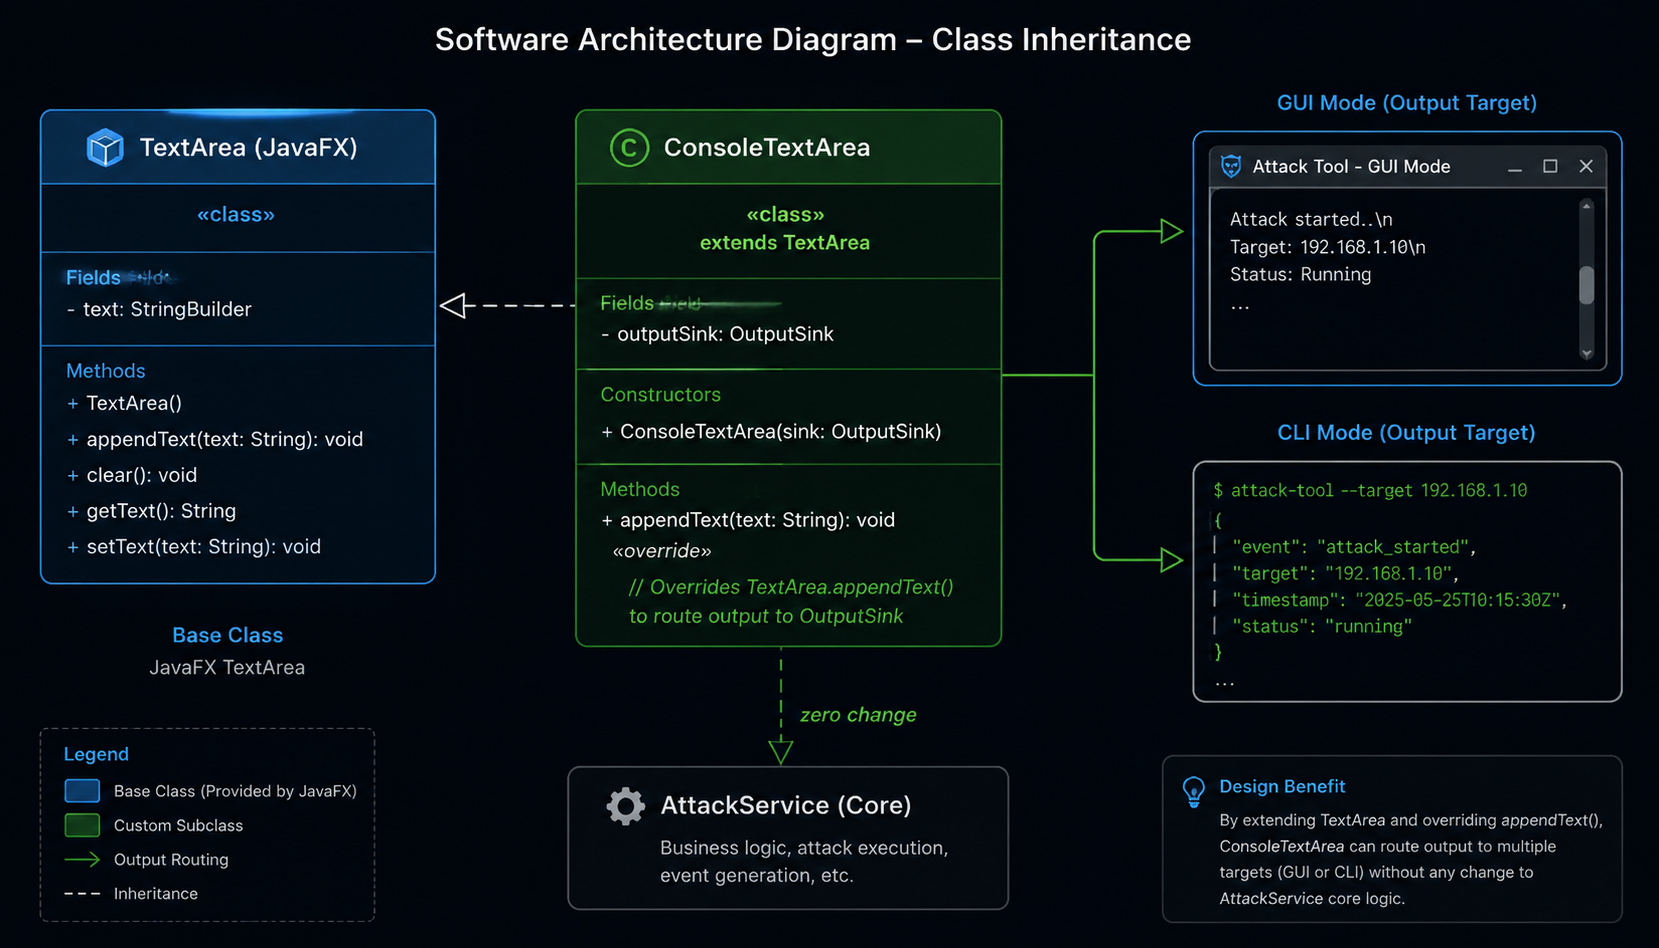
ShiroAttack2 5.x 更新将 GUI 工具转为 CLI,并引入 AI 技能文件指导操作。文章分析 Shiro-550 漏洞持久原因(默认密钥、更换困难、利用便捷),详述 CLI 设计、JSON 输出、Gadget 链适配(如 BeanComparator 版本问题)及攻击流程。通过继承 TextArea 复用核心代码,支持密钥爆破、命令执行、内存马注入和密钥替换,强调版本同步与排错策略。
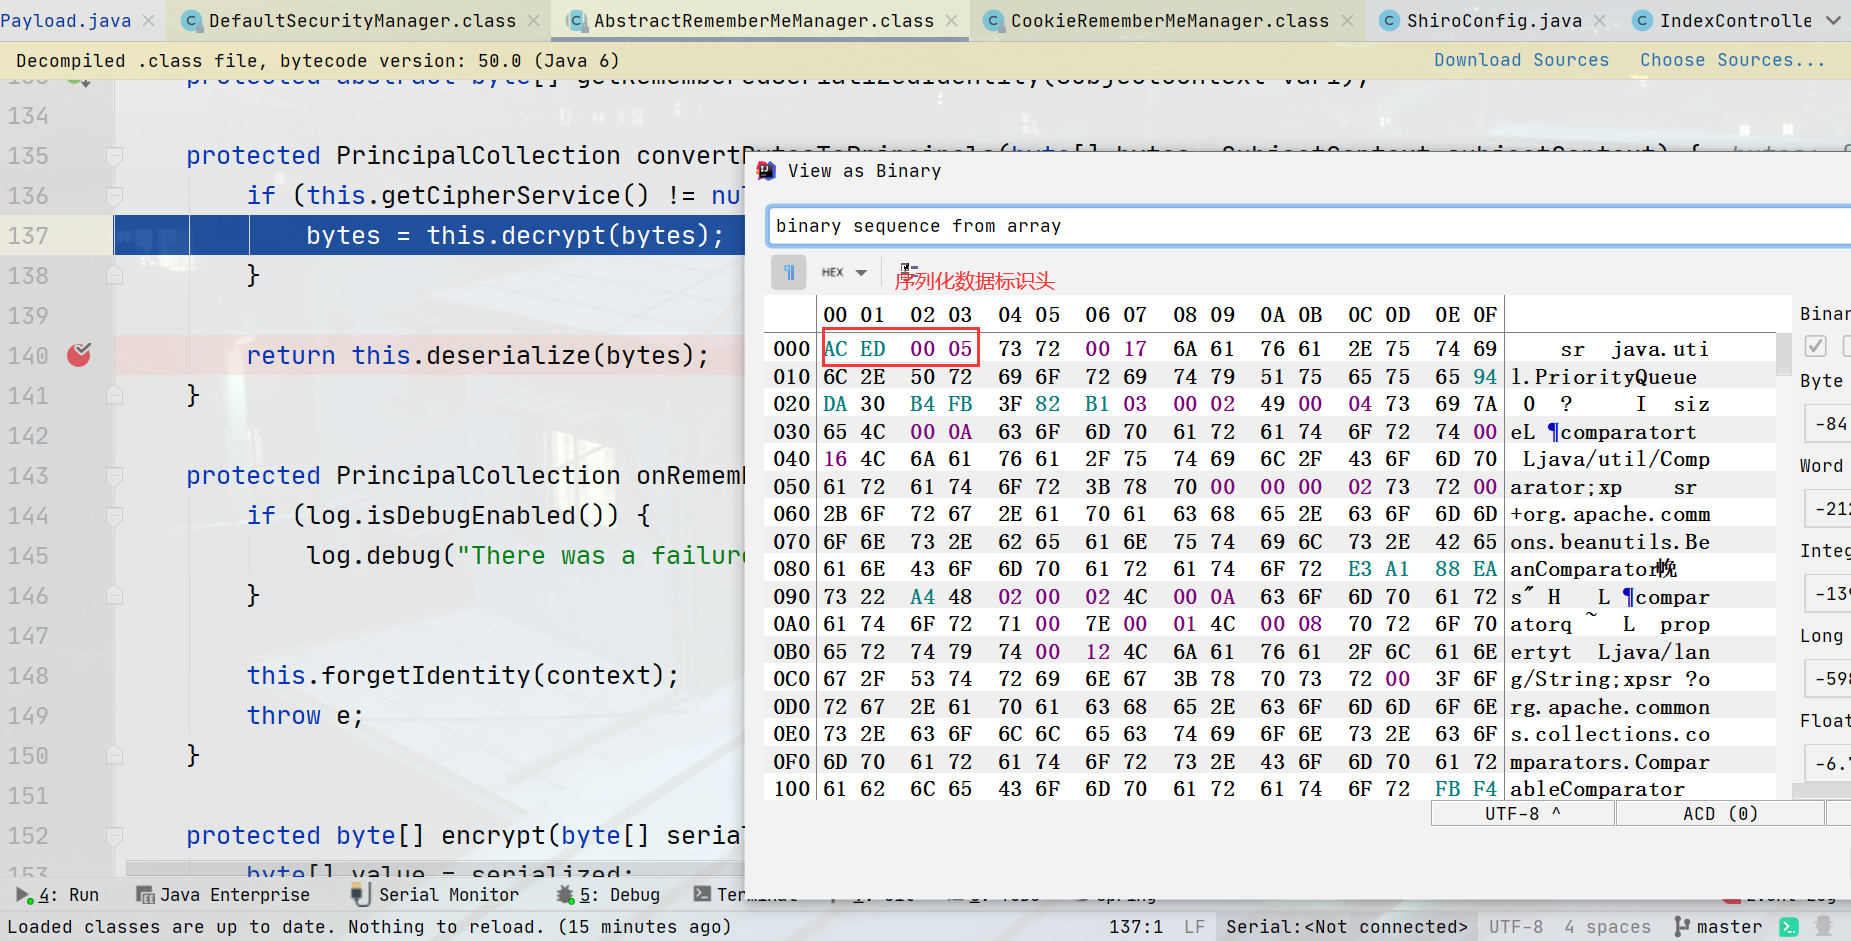
本文介绍Apache Shiro反序列化漏洞(Shiro-550与Shiro-721)的原理与利用。Shiro-550通过已知密钥碰撞触发,Shiro-721需登录后爆破key。攻击流程为生成恶意Payload,经AES加密、Base64编码后放入rememberMe cookie,服务器解密并反序列化执行命令。文章还涵盖环境搭建、密钥爆破方法、工具推荐及踩坑记录。
本文分析了JWT的安全漏洞,包括可爆破和未验证签名导致的越权问题,以及将加密设置为None的风险。通过实战案例,帮助读者掌握JWT密钥爆破和绕过未授权访问的方法。
完成下面两步后,将自动完成登录并继续当前操作。